

Google は、深刻なバグに対するパッチをリリースしました。 Chrome ゼロデイ脆弱性(CVE-2026-2441として追跡)であり、ブラウザが特定のフォント機能を処理する方法におけるメモリのバグで、攻撃者は既にこれを悪用している。
CVE-2026-2441は、最初のChrome 2026年のゼロデイ脆弱性。Googleはこれを非常に深刻な問題と判断し、次のメジャーリリースを待つのではなく、安定版チャネル向けに別途アップデートをリリースした。
更新方法Chrome
最新バージョン番号は145.0.7632.75/76です。 Windows macOS と Linux 用の145.0.7632.75 。 Chrome バージョンは145.0.7632です。75以降であれば、これらの脆弱性から保護されています。
最も簡単な更新方法は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
手動で更新するには、 [その他]メニュー (3 つの点) をクリックし、 [設定] > Chromeについて]に進みます。更新が利用可能な場合は、 Chrome ダウンロードを開始します。再起動してください。 Chrome アップデートを完了すれば、これらの脆弱性から保護されます。
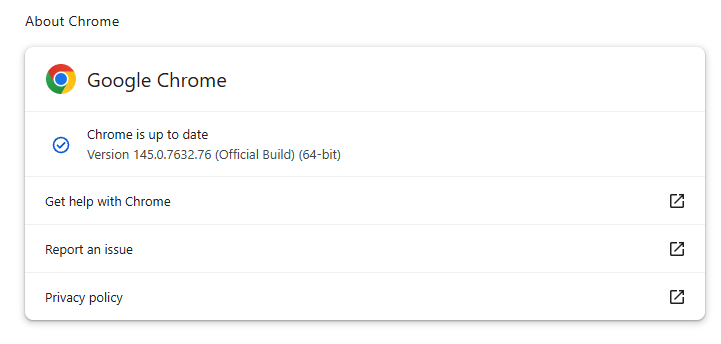
また、各オペレーティングシステムでChromeアップデートする方法については、弊社のガイドに手順を追って説明しています。
技術的な詳細
Googleは、アクティブな悪用を確認しているが、標的となっている対象、頻度、詳細な指標については現時点で共有していない。
しかし、私たちが知っていることから、いくつかの情報を導き出すことはできる。
この脆弱性は、解放後使用の問題です。 Chromeウェブサイトがテキストを表示およびスタイル設定する方法の一部である、CSS のフォント機能処理 (CSSFontFeatureValuesMap) に関する問題です。より具体的には、根本原因はイテレータの無効化バグです。 Chrome フォント機能値のセットをループ処理しながら、そのセット自体も変更するため、攻撃者がそれをコード実行に悪用するまで、ループは古いデータを指し続けることになる。
使用済みメモリ解放後アクセス(UAF)は、プログラムが解放済みのメモリ領域にアクセスしようとするソフトウェア脆弱性の一種です。これによりクラッシュが発生したり、場合によっては攻撃者が自身のコードを実行できる可能性があります。
CVEレコードには、「GoogleのCSSにおける解放後使用」と記載されています。 Chrome バージョン145.0.7632.75より前のバージョンでは、細工されたHTMLページを介して、リモート攻撃者がサンドボックス内で任意のコードを実行できる脆弱性がありました。(Chromiumのセキュリティ深刻度:高)
これは、攻撃者が特別な Web サイトやその他の HTML コンテンツを作成し、その中でコードを実行できることを意味します。 Chrome ブラウザのサンドボックス。
Chromeのサンドボックスは、各ウェブサイトタブを囲む安全なボックスのようなものです。タブ内で何かが暴走したとしても、それは隔離され、システムの他の部分に影響を与えることはありません。ファイル、デバイス、その他のアプリなど、ウェブサイトのコードがアクセスできる範囲が制限されるため、ブラウザのバグによって攻撃者がアクセスできるのは、制限された環境内での足がかりに過ぎず、マシンを完全に制御することはできません。
サンドボックス内で任意のコードを実行することは依然として危険です。攻撃者は事実上そのブラウザタブ「そのもの」となるためです。攻撃者はタブがアクセス可能なあらゆる情報を閲覧・改変できます。OSへの脱出がなくても、これだけでアカウントの窃取、クラウドサービスへのバックドア設置、機密トラフィックの改ざんが可能となります。
脆弱性と組み合わさってプロセスがサンドボックスから脱出した場合、攻撃者は横方向に移動したり、マルウェアをインストールしたり、ファイルを暗号化したりすることが可能となる。これは他の完全なシステム侵害と同様である。
安全に過ごすには
この脆弱性を悪用した攻撃からデバイスを保護するため、できるだけ早く更新することを強く推奨します。ゼロデイ脆弱性が修正される前でも被害に遭わないための追加対策は以下の通りです:
- メールやメッセージ、見知らぬウェブサイト、ソーシャルメディア上の不審なリンクはクリックしないでください。
- 自動更新を有効にし、定期的に再起動してください。多くのユーザーはブラウザを何日も開いたままにしているため、バックグラウンドで更新がダウンロードされていても、保護が遅れることがあります。
- 最新のリアルタイムマルウェア対策ソリューションを使用し、ウェブ保護コンポーネントを含むものを選択してください。
他のChromiumベースのブラウザのユーザーも、同様の更新が行われる見込みです。
正直言って、シークレットウィンドウには限界がある。
情報漏洩、ダークウェブ取引、クレジットカード詐欺。Malwarebytes Identity Theft Protection Malwarebytesこれらすべてを監視し、迅速に警告を発するだけでなく、個人情報盗難保険も付帯しています。








