Se cree que un grupo de ciberdelincuentes llamado DarkSpectre está detrás de tres campañas propagadas mediante extensiones de navegador maliciosas: ShadyPanda, GhostPoster y Zoom Stealer .
En diciembre de 2025, informamos sobre la campaña ShadyPanda , advirtiendo a los usuarios que extensiones que habían funcionado con normalidad durante años de repente se habían vuelto maliciosas. Tras una actualización maliciosa, estas extensiones podían rastrear el comportamiento de navegación y ejecutar código malicioso dentro del navegador.
También en diciembre, los investigadores descubrieron una nueva campaña, GhostPoster, e identificaron 17 extensiones de Firefox comprometidas. Se descubrió que la campaña ocultaba código JavaScript dentro del logotipo de extensiones maliciosas de Firefox con más de 50 000 descargas, lo que permitía a los atacantes monitorizar la actividad del navegador e instalar una puerta trasera.
El uso de código malicioso en imágenes es una técnica llamada esteganografía . Las extensiones GhostPoster anteriores ocultaban código de cargador JavaScript dentro de iconos PNG como logo.png para extensiones de Firefox como “Free VPN "Para siempre", utilizando un marcador (por ejemplo, tres signos de igual) en los bytes sin procesar para separar los datos de la imagen de la carga útil.
Las variantes más recientes optan por incrustar las cargas útiles en imágenes arbitrarias dentro del paquete de extensión, para luego decodificarlas y descifrarlas en tiempo de ejecución. Esto dificulta enormemente la detección del código malicioso por parte de los investigadores.
A partir de esa investigación, otros investigadores descubrieron 17 extensiones adicionales asociadas al mismo grupo, más allá del conjunto original de Firefox. Estas se descargaron más de 840.000 veces en total, y algunas permanecieron activas durante hasta cinco años.
GhostPoster atacó inicialmente a Microsoft. Edge usuarios y posteriormente se expandió a Chrome y Firefox mientras los atacantes desarrollaban su infraestructura. Los atacantes publicaron las extensiones en la tienda web de cada navegador como herramientas aparentemente útiles con nombres como "Google Translate en clic derecho", "Bloqueador de anuncios". Ultimate ,” “Traducir texto seleccionado con Google,” “ Instagram "Descargador" y "Descarga de YouTube".
Estas extensiones pueden ver los sitios web visitados, las consultas de búsqueda y el comportamiento de compra, lo que permite a los atacantes crear perfiles detallados de los hábitos e intereses de los usuarios.
En combinación con otro código malicioso, esta visibilidad podría extenderse al robo de credenciales, el secuestro de sesiones o los ataques dirigidos a los flujos de trabajo de la banca en línea, incluso si esos no son el objetivo principal en la actualidad.
Cómo mantenerse a salvo
Si bien siempre recomendamos instalar extensiones únicamente desde tiendas web oficiales, este caso demuestra una vez más que no todas las extensiones disponibles allí son seguras. Dicho esto, el riesgo de instalar una extensión fuera de la tienda web es aún mayor.
Las extensiones disponibles en la tienda en línea se someten a un proceso de revisión antes de su aprobación. Este proceso, que combina comprobaciones automáticas y manuales, evalúa la seguridad de la extensión, el cumplimiento de las políticas y la experiencia general del usuario. El objetivo es proteger a los usuarios de estafas, malware y otras actividades maliciosas.
Mozilla y Microsoft han eliminado los complementos identificados de sus tiendas, y Google ha confirmado su eliminación de la Chrome Tienda web. Sin embargo, las extensiones ya instaladas permanecen activas en Chrome y Edge hasta que los usuarios los desinstalen manualmente. Cuando Mozilla bloquea un complemento, este también se desactiva, lo que impide que interactúe con Firefox y acceda a su navegador y a sus datos.
Si te preocupa haber instalado una de estas extensiones, Windows Los usuarios pueden ejecutar un Malwarebytes Escaneo profundo con los navegadores cerrados.
- En el Malwarebytes Panel haga clic en los tres puntos apilados para seleccionar el Advanced Escanear opción.
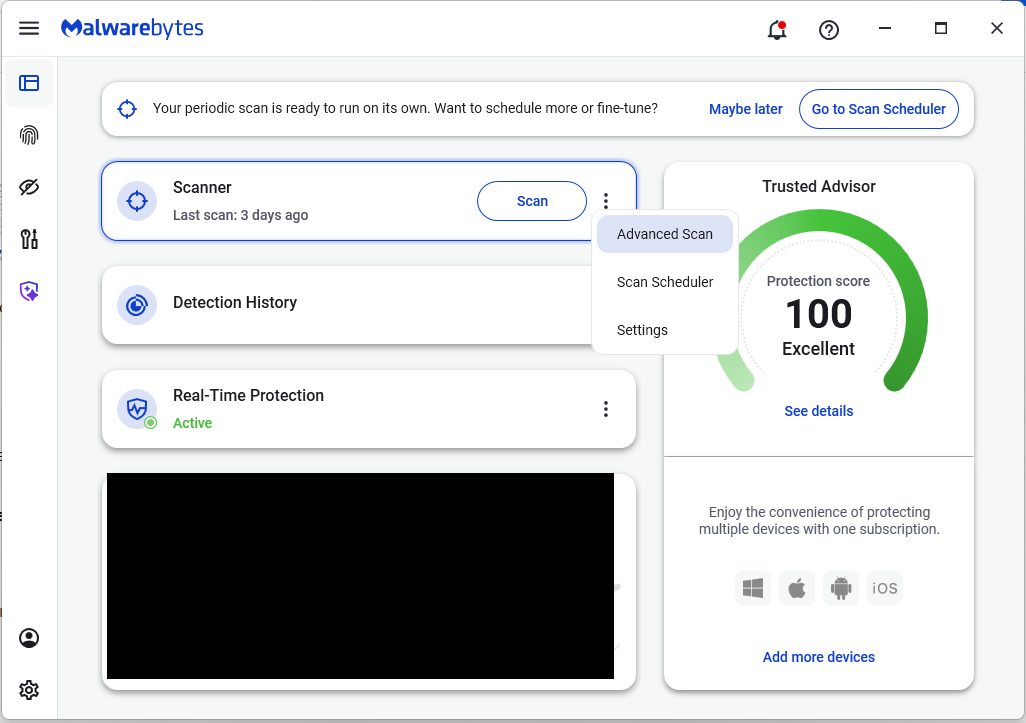
- En la pestaña Análisis Advanced , seleccione Análisis profundo . Tenga en cuenta que este análisis utiliza más recursos del sistema de lo habitual.
- Tras el escaneo, elimine los elementos encontrados y vuelva a abrir su navegador.
Verificación manual:
Estos son los nombres de las 17 extensiones adicionales que se descubrieron:
- Bloqueador de anuncios
- Bloqueador de anuncios Ultimate
- Amazon Historial de precios
- Potenciador de color
- Conviértelo todo
- Cursor genial
- Jugador flotante – Modo PiP
- Captura de pantalla de página completa
- Traductor de Google (clic derecho)
- Instagram Descargador
- Una tecla Traducir
- Recortador de capturas de pantalla de página
- Canal RSS
- Guarda la imagen en Pinterest haciendo clic derecho.
- Traducir texto seleccionado con Google
- Traducir el texto seleccionado haciendo clic con el botón derecho.
- Descarga de YouTube
Nota: Puede haber extensiones con los mismos nombres que no sean maliciosas.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.