今月の「パッチ・チューズデー」では、マイクロソフトのソフトウェアにおける206件のセキュリティ上の脆弱性が修正され、過去最大規模のパッチ・チューズデーとなりました。
今回の更新には、32件の重大な脆弱性に加え、3件の公開済みのゼロデイ脆弱性が含まれています。マイクロソフトがこれらをゼロデイ脆弱性として分類しているのは、パッチが提供される前に脆弱性に関する情報が公になったためです。現時点で、これらの脆弱性が攻撃者によって実際に悪用された事例は確認されていません。
修正された脆弱性の数が膨大であるため、これはマイクロソフトが2003年10月にこのプログラムを開始して以来、最大のパッチチューズデーとなっている。同社は、Blasterワームが初期の頃に混乱を引き起こした後、月次アップデートスケジュールを導入した。 Windows 。
パッチの適用方法と、保護されているかどうかの確認方法
これらのアップデートはセキュリティ上の問題を修正し、 Windows PCを保護します。最新の状態に保つ方法は次のとおりです。
1.設定を開く
- スタートボタンをクリックします( Windows (画面左下のロゴ)。
- 設定」をクリックします(小さな歯車のように見えます)。
2. Windows Updateを開きます
- 設定ウィンドウで、 Windows Update」を選択します(通常は左側のメニューの一番下にあります)。
3.更新を確認する
- アップデートをチェックする」というボタンをクリックします。
- Windows 最新のパッチチューズデーのアップデートを検索します。
- もし、以下の設定を選択した場合は 最新情報が公開され次第、すぐに受け取れます、以下の項目に表示される場合があります その他のオプション.
その場合、あなたは 再起動が必要です メッセージ。システムを再起動すると、更新が完了します。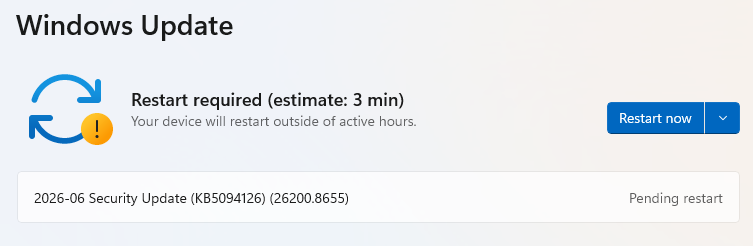
- そうでない場合は、以下の手順を続けてください。
4. Downloadしてインストールする
- 更新プログラムが見つかった場合、自動的にダウンロードが開始されます。ダウンロードが完了すると、「今すぐインストール」または「今すぐ再起動」というボタンが表示されます。
- 必要に応じてインストールを クリックし、プロンプトが表示されたらそれに従います。通常、アップデートを完了するにはコンピュータの再起動が必要です。再起動が必要な場合は、[今すぐ再起動]をクリックします。
5.最新情報をダブルチェックする
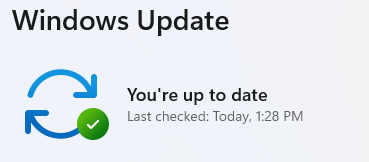
- 再起動後、 Windows Updateに戻って再度確認してください。 「最新の状態です」と表示されれば、すべて完了です!
技術的な詳細
公に開示された脆弱性のうち、一つ言及しておくべき重要な点があります。この欠陥はWindows BitLockerはCVE-2026-50507 ( CVSSスコア:10点満点中6.8点)として追跡されており、その説明には次のように記載されています。
「保護機構の故障Windows BitLockerは、権限のない攻撃者が物理的な攻撃によってセキュリティ機能を回避できる可能性を秘めている。
BitLockerは組み込み機能ですWindows BitLockerは、ハードドライブ全体を暗号化するセキュリティ機能で、デバイスの紛失や盗難時に不正アクセスからデータを保護します。しかし、この脆弱性により、物理的にアクセスできる攻撃者はBitLockerデバイス暗号化を回避し、暗号化されたデータにアクセスできる可能性があります。
もう1つは、HTTP.sys に存在するCVE-2026-49160(CVSS スコア:10点満点中7.5点)です。この脆弱性は、「HTTP/2 ボム」と呼ばれる手法を用いて、主要なWebサーバーに対してリモートでのサービス拒否(DoS)攻撃を仕掛けるために悪用される可能性があります。
3番目に議論するのは、 CVE-2026-45586 (CVSSスコア: 10点満点中7.8点) です。 Windows 共同翻訳フレームワーク(CTFMON)。この脆弱性を悪用した攻撃者は、SYSTEM権限を取得できる可能性があります。このような権限昇格(EoP)の脆弱性は、他の脆弱性と組み合わせることで、侵害されたシステムを完全に制御できるため、攻撃者にとって特に価値があります。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。