Appleは、デバイスが悪意のあるファイルを処理する際に攻撃者がコードを実行できる可能性がある脆弱性を修正するため、iPhone、iPad、Mac向けのアップデートをリリースしました。Appleによると、この脆弱性は、特定のバージョンのiPhoneを実行しているユーザーに対する高度に標的を絞った攻撃に使用された可能性があるとのことです。 iOS 前にiOS 27.
修正済みiOS iPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1に対応しています。お使いのAppleデバイスそれぞれでソフトウェアアップデートを確認し、最新バージョンをインストールしてください。
お使いのデバイス向けアップデート
以下の表は、利用可能な関連アップデートと、それぞれのアップデートに関するAppleのセキュリティ情報へのリンクを示しています。
| アップデート | 利用可能 |
| iOS 26.7.1およびiPadOS 26.7.1 | iPhone 11以降、iPad Pro 12.9インチ第3世代以降、iPad Pro 11インチ第1世代以降、iPad Air第3世代以降、iPad第8世代以降、およびiPad mini第5世代以降 |
| macOS Tahoe 26.7.1 | macOS タホ |
| macOS Sequoia 15.8.1 | macOS セコイア |
Appleデバイスの更新方法
iPhoneまたはiPadを更新する方法
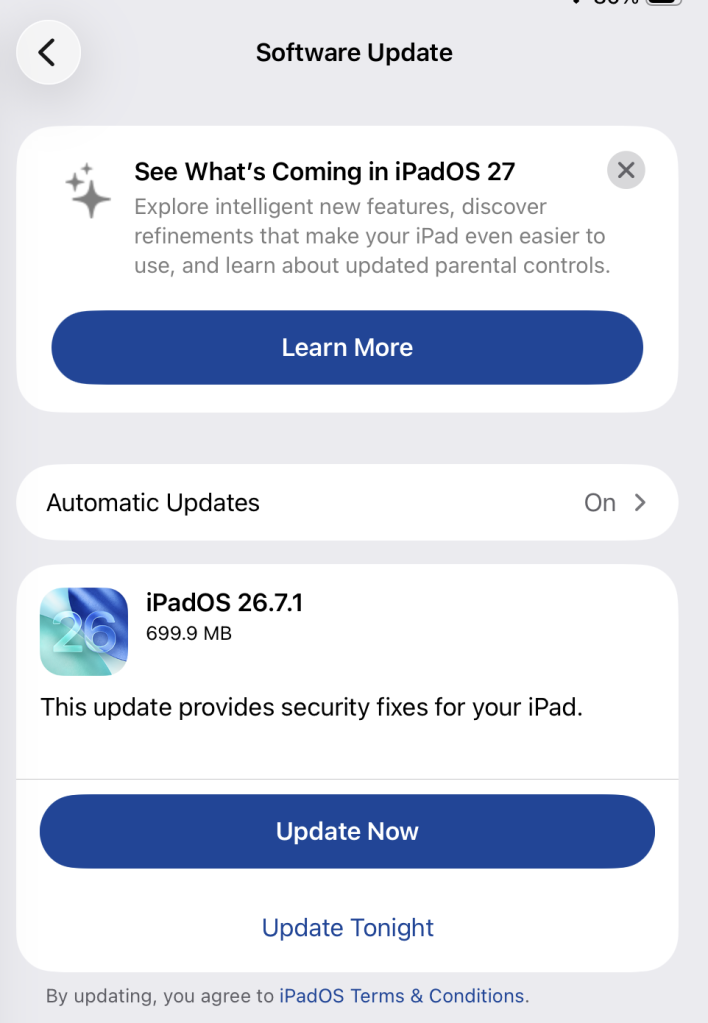
最新のソフトウェアバージョンを使用しているかどうかを確認するには、 「設定」 > 「一般」 > 「ソフトウェア更新」に移動してください。更新が利用可能かどうかが表示され、インストール手順が表示されます。
まだ自動更新を有効にしていない場合は、有効にしてください。同じ画面で設定できます。
macOSのバージョンを問わず更新する方法
サポートされているmacOSをアップデートするにはMacソフトウェアアップデートを使用してください。
- 画面の左上隅にあるアップルメニューをクリックしてください。
- システム設定(または古いバージョンの場合はシステム環境設定)を選択してください。
- Select サイドバーの「一般」をクリックし、右側の「ソフトウェアアップデート」をクリックします。古いmacOSの場合は、 「ソフトウェアアップデート」を直接探してください。
- あなたのMac アップデートは自動的に確認されます。アップデートが利用可能な場合は、 「今すぐアップデート」 (メジャーバージョンアップの場合は「今すぐアップグレード」)をクリックし、画面の指示に従ってください。macOS Tahoe 26 にアップグレードする前に、Apple の手順をお読みください。
- プロンプトが表示されたら管理者パスワードを入力し、 Mac アップデートを完了してください。再起動が必要になる場合があります。
- アップデートが完了するまで、Mac を電源に接続したMac 、インターネットに接続したままにしておいてください。
技術的な詳細
このバグ(CVE-2026-86950)は、Appleのオペレーティングシステムやアプリ全体で画像やPDFなどの視覚コンテンツを表示および処理するために使用されているフレームワークであるCoreGraphicsに影響を与えます。
これはメモリ領域外への書き込みに関する問題で、Appleは境界チェックの改善によって対処しました。この種のバグは、ソフトウェアが割り当てられたメモリ領域の制限を超えてデータを書き込んだ場合に発生します。これにより、メモリ内の他のデータが上書きされたり、プログラムの正常な動作が妨げられたり、クラッシュが発生したり、攻撃者が影響を受けるプロセスを制御できてしまう可能性があります。この場合、悪意を持って作成されたファイルを処理することで、攻撃者が独自のコードを実行してしまう可能性があります。
Appleは、特定のバージョンを使用している人々に対する「非常に高度な攻撃」でこの問題が悪用された可能性があるという報告を認識していると述べています。 iOS 前にiOS 27. 報告された攻撃は非常に標的を絞ったものでしたが、脆弱性が公表された今、他の攻撃者がその脆弱性を悪用しようとする可能性があります。
詐欺師たちは、あなたが思っている以上にあなたのことを知っています。
Malwarebytes Mobile Security 、フィッシング、詐欺SMS、悪意のあるサイトなどからユーザーをMobile Security 。AIを活用したリアルタイムの「Scam Guard」機能が標準搭載されています。