10月13日と14日に、 GoogleはChromeアップデートを複数回リリースした。
ほとんどのユーザーはChromeの安定版チャンネル。デスクトップアップデートにはChrome WindowsおよびMacはバージョン155.0.8059.79/.80、Linux版はバージョン155.0.8059.79にアップデートされます。このアップデートには、7つの「重大」評価を含む37のセキュリティ修正が含まれています。
同日、GoogleはAndroidバージョン155.0.8059.79をリリースしました。まだGoogle Playで全てのユーザーが利用できるとは限りませんが、今後のリリースに注目してください。Googleによると、このアップデートには安定性とパフォーマンスの向上も含まれているとのことです。
アップデートは今後数日から数週間かけて順次実施されます。
Chrome更新方法
最も簡単な方法は、Chrome 自動Chrome 有効にすることです。ただし、ブラウザを一度も閉じない場合や、拡張機能などが更新を妨げるなどの問題が発生した場合、更新が遅れてしまう可能性があります。
ロールアウトが届くのを待たずに手動でアップデートするのは簡単です。Google Chromeについてを開いてください。 Chrome設定またはヘルプメニュー。 Chrome アップデートを確認します。アップデートが利用可能な場合は、 「再起動」をクリックして適用してください。
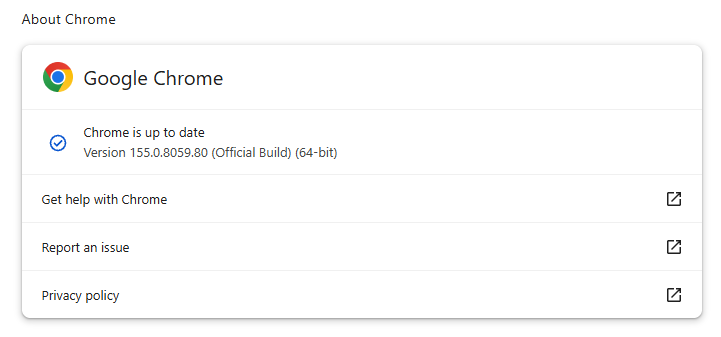
バージョン番号体系の説明と手順については、弊社のガイド「あらゆるオペレーティングシステムでChromeアップデートする方法」をご覧ください。
技術的な詳細
セキュリティ修正の中には、より詳しく検討する価値のあるものもある。
いつでも、どこでも、モバイル端末を保護。
1つ目は、GoogleのANGLEにおけるバッファオーバーフローの脆弱性であるCVE-2026-110152として追跡されている。 Chrome の上Android細工されたHTMLページを介して、リモートの攻撃者がサンドボックス外で任意のコードを実行できる可能性がある。
角度はChromeグラフィック変換レイヤー。バッファオーバーフローは、プログラムがメモリ領域に保持できる以上のデータを書き込むと、隣接するメモリ領域のデータが上書きされる現象です。攻撃者はこの脆弱性を悪用して、脆弱なプロセスに悪意のあるコードを実行させることができます。
Chrome ブラウザのサンドボックス外でリモートコード実行を可能にする脆弱性は、攻撃者にとって特に価値があります。なぜなら、悪意のあるウェブサイトや侵害されたウェブサイトへのアクセスを、多くの場合、追加の悪用手順を必要とせずに、基盤となるオペレーティングシステム上で直接コードを実行することに変えることができるからです。
その後、PDFコンポーネントに2つの解放後使用(use-after-free)の脆弱性を発見しました。CVE -2026-110136 (深刻度:クリティカル)は、細工されたHTMLページを介して、リモートの攻撃者がサンドボックス外で任意のコードを実行できる可能性があります。CVE -2026-110147 (深刻度:高)は、細工されたHTMLページを介して、攻撃者がサンドボックス内で任意のコードを実行できる可能性があります。
解放後使用(use-after-free)の脆弱性は、プログラムが解放済みのメモリ位置にアクセスしようとした際に発生します。これにより、プログラムがクラッシュしたり、場合によっては攻撃者が独自のコードを実行したりする可能性があります。
サンドボックス内とは、悪意のあるコードが、デバイスの他の部分へのアクセスを制限するように設計された、隔離された制限環境内で実行されることを意味します。これにより、攻撃者はブラウザ内に限定されるため、サンドボックス外で実行されるコードに比べて影響は軽減されます。しかし、攻撃者は複数の脆弱性を組み合わせてサンドボックスを回避し、より深刻な侵害を引き起こすことがよくあります。したがって、この表現は重要なセキュリティ上の制限を説明するものであり、脆弱性が無害であることを意味するものではありません。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard 、フィッシングページや悪意のあるサイトを自動的にBrowser Guard 。無料で、ワンクリックでインストールできます。ブラウザに追加する →