マイクロソフトの10月のパッチチューズデーリリースでは、記録的な1,413件の脆弱性が修正され、その中には実際に悪用されている脆弱性も含まれている。 Windows Shellのゼロデイ脆弱性と、その他公表された2つの欠陥。
以前の記録がしばらく破られないと思われた矢先、マイクロソフトは再び月例パッチチューズデーで過去最大規模のアップデートをリリースした。マイクロソフトは、セキュリティ脆弱性の発見と修正にAIの活用を拡大しているため、ユーザーは月例アップデートでより多くの修正が期待できると述べている。
パッチの適用方法と、保護されているかどうかの確認方法
これらのアップデートはセキュリティ上の問題を修正し、 Windows PCを保護します。最新の状態に保つ方法は次のとおりです。
- スタートボタンをクリックし、設定を開きます。
- 「Windows 」Select (通常、左側のメニューの一番下にあります)。
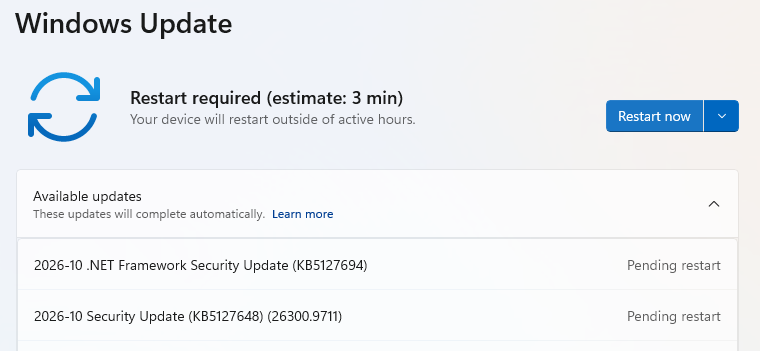
- クリック 最新情報を確認する。 Windows 最新のセキュリティアップデートを検索します。 最新情報が公開され次第、すぐに受け取ることができます ~の下 その他のオプションアップデートを完了するために、すぐに再起動するよう求められる場合があります。
- そうでない場合は、次のステップに進んでください。
- アップデートが利用可能な場合は、自動的にダウンロードが開始されます。準備ができたら、指示が表示されたら「インストール」または「今すぐ再起動」をクリックしてください。アップデートを完了するには、コンピューターの再起動が必要になる場合があります。
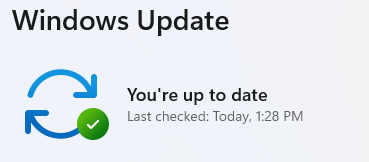
- 再起動後、Windows に戻って再度確認してください。「最新の状態です」と表示されていれば、これで完了です。
技術的な詳細
いつものように、技術的な詳細に興味のある読者のために、いくつかの脆弱性をピックアップしてご紹介します。
まず、 CVE-2026-96951 ( CVSSスコア8.8/10)として追跡されている、現在も悪用されている脆弱性から始めましょう。 Windows シェルセキュリティ機能のバイパスに関する脆弱性。
このソフトウェアが回避できるセキュリティ機能は、潜在的に危険なダウンロードファイルについてユーザーに警告する「Mark of the Web(MOTW)」防御機能です。
攻撃を成功させるには、ユーザーの操作が必要です。例えば、電子メールやインスタントメッセージ攻撃の場合、攻撃者は脆弱性を悪用するように特別に細工されたファイルを標的のユーザーに送信できますが、ユーザーはリンクをクリックするか添付ファイルを開く必要があります。
もう一つ注意すべき脆弱性はCVE-2026-108398 (CVSSスコア8.8/10)で、.NET Frameworkの信頼されていない検索パスにより、権限のある攻撃者がローカルでセキュリティ機能をバイパスできるというものです。バイパスされる機能はWindows Defender Application Control(WDAC)に脆弱性があり、標的システム上で不正なアプリケーションを実行できる可能性があります。この脆弱性は、パッチがリリースされる前に既に公表されていました。
もう一つ公表されている脆弱性は、 CVE-2026-92707 (CVSSスコア5.3/10)です。この脆弱性により、認証されていないリモート攻撃者が、特別に細工されたMessagePackデータを処理する影響を受けるアプリケーションのメモリを使い果たしてしまう可能性があります。MessagePack-CSharpは、アプリケーションがデータをコンパクトな形式でパックおよびアンパックし、情報を効率的に保存または交換できるようにするソフトウェアコンポーネントです。脆弱性の程度は、サービスがこのライブラリを使用して情報をパックおよびアンパックする方法によって異なります。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、ヘッドラインを超えて広がるべきではありません。今すぐMalwarebytes ダウンロードして、デバイスに脅威を持ち込まないようにしましょう。