11月11日、GoogleはChromeの安定版チャネル向けにセキュリティアップデートをリリースしました。 Windows 、 MacおよびLinuxに対応しています。アップデートは今後数日から数週間かけて順次展開されます。
ほとんどのユーザーはChromeの安定版チャンネル。デスクトップアップデートにはChrome WindowsおよびMacはバージョン157.0.8103.78/.79、Linux版はバージョン157.0.8103.78にアップデートされました。このアップデートには83件のセキュリティ修正が含まれており、そのうち5件は最高レベルの「重大度:クリティカル」に分類されています。このアップデートは、前回のアップデートからわずか2日後にリリースされました。
更新方法Chrome
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
ロールアウトが届くのを待たずに手動でアップデートすることもできます。Google Chromeについてを開いてください。 Chrome設定またはヘルプメニュー。 Chrome アップデートを確認し、利用可能なアップデートがあればダウンロードします。プロンプトが表示されたら、 「再起動」をクリックして適用してください。
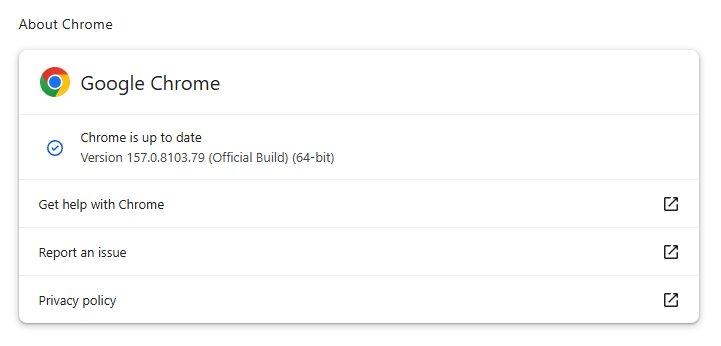
バージョン番号体系の説明と手順については、弊社のガイド「あらゆるオペレーティングシステムでChromeアップデートする方法」をご覧ください。
技術的な詳細
今回のアップデートで修正された5つの重大な脆弱性はすべて解放後使用の脆弱性であるため、この種の脆弱性が発生する原因を詳しく見ていきましょう。
解放後使用(UAF)の脆弱性は、ソフトウェアがメモリを解放した後にそのメモリにアクセスした場合に発生します。プログラムは古いメモリ位置への参照を保持していますが、元のオブジェクトはもはや有効ではなく、その領域には別のオブジェクトが占有されている可能性があります。
残った参照は「ダングリングポインタ」と呼ばれ、オブジェクトが使用可能な期間の管理ミスによって発生します。プログラムのある部分がオブジェクトを解放しても、別の部分がまだそのオブジェクトを使用する必要がある場合があります。これは、所有権の混乱、エラー処理の不備、または同時に実行されるタスク間のタイミングの問題などが原因で発生する可能性があります。
その結果は、クラッシュやデータ破損から情報漏洩、場合によっては攻撃者が制御するコードの実行まで多岐にわたります。危険な可能性としては、攻撃者が解放されたオブジェクトの代替となるものに影響を与え、プログラムを騙してその代替物を正当なデータまたは次の処理指示として扱わせる可能性があることです。
そのため、UAFの脆弱性には重大な評価が与えられることがあります。ただし、このラベルはメモリ管理バグの一種を表すものであり、必ずしも結果を保証するものではありません。実際の影響は、影響を受けるコンポーネント、攻撃者がその脆弱性をどれだけ確実に悪用できるか、そして導入されている保護対策によって異なります。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →