マイクロソフトが11月に公開したパッチチューズデーでは、 1,000件以上のマイクロソフト製品の脆弱性が修正されており、その中には攻撃者が既に悪用して認証情報を盗み出しているOutlookの脆弱性も含まれている。
今回のリリースでは、攻撃者が影響を受けるマシン上でコードを実行できる可能性のある、48件の重大なリモートコード実行(RCE)の脆弱性も修正されています。場合によっては、ユーザーの操作なしでコードを実行できてしまうこともあります。
その間Windows 今回のアップデートでは、今月発見された多くの脆弱性が修正されています。読者の皆様は、 Officeのアップデートもご確認ください。悪用されたOutlookの脆弱性は、影響を受けるOffice製品を通じて修正されています。
そのためには、以下の手順に従ってください。
- Wordなどのオフィスアプリケーションを開きます。
- ファイル>アカウントを選択します。Outlookでは、 Officeアカウントと表示される場合があります。
- 「製品情報」で「更新オプション」 > 「今すぐ更新」を選択します。
- 必要に応じて、まず「アップデートを有効にする」を選択してください。職場のデバイスにアップデートコントロールが表示されない場合は、組織のITチームにお問い合わせください。アップデートは一元管理されている場合があります。
アップデート中に、作業内容を保存するように求められる場合があります(開いているドキュメントを確認してください)。その後、以下のような画面が表示されます。
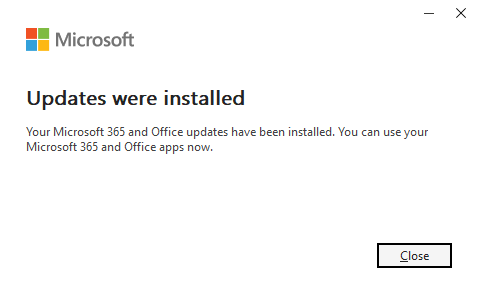
応募方法Windows パッチを適用して、保護されているか確認してください。
これらのアップデートはセキュリティ上の問題を修正し、 Windows PCを保護します。最新の状態に保つ方法は次のとおりです。
- スタートボタンをクリックし、設定を開きます。
- Select Windows Update (通常は左側のメニューの一番下にあります)。
- 「アップデートを確認」をクリックしてください。 Windows 最新のセキュリティ更新プログラムを検索します。 [その他のオプション]で[最新の更新プログラムが利用可能になり次第入手する]を有効にしている場合は、更新を完了するためにすぐに再起動するよう求められることがあります。
- 更新プログラム(セキュリティ更新プログラム KB5132061)は既にインストールされている場合があります。
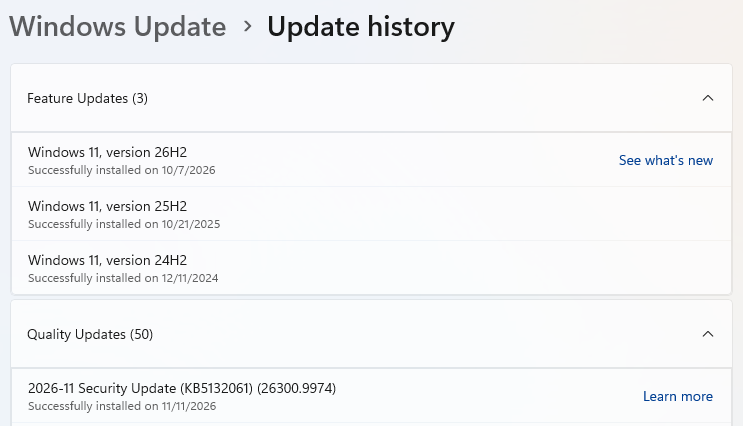
- アップデートが利用可能な場合は、自動的にダウンロードが開始されます。準備ができたら、指示が表示されたら「インストール」または「今すぐ再起動」をクリックしてください。アップデートを完了するには、コンピューターの再起動が必要になる場合があります。
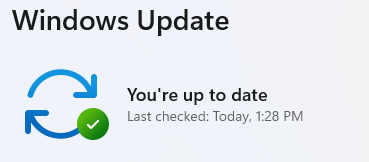
- 再起動後、 Windows Updateに戻って再度確認してください。 「最新の状態です」と表示されれば、すべて完了です。
技術的な詳細
いつものように、技術的な詳細に興味のある読者のために、いくつかの脆弱性をピックアップしてご紹介します。
まずは、攻撃者が既に悪用しているOutlookの脆弱性、 CVE-2026-124194から見ていきましょう。CVSSスコアは10点満点中6.5点で、攻撃者がユーザーになりすますために使用できる認証情報が漏洩する可能性があります。マイクロソフトの説明によると、以下のようになります。
「Microsoft Office Outlookの製品UIは、ユーザーに安全でない操作について警告しないため、不正な攻撃者がネットワーク上でなりすまし行為を行うことを許してしまう。」
この脆弱性を悪用するには、攻撃者は、影響を受けるバージョンのOutlookで、特別に細工されたメッセージファイルを誰かに開かせる必要があります。これにより、Outlookは通常表示される外部コンテンツ警告なしに、攻撃者が制御するネットワーク上の場所に接続し、認証情報(ユーザーのNTLMv2ハッシュ)が漏洩する可能性があります。この情報は、ユーザーになりすますために悪用される可能性があります。
この脆弱性は実際に悪用されているため、前述のとおりOfficeをアップデートすることが最優先事項です。
もう一つ指摘しておきたい脆弱性は、 CVE-2026-116928 (CVSSスコア9.8/10)です。
「マイクロソフトで範囲外の書き込み」 Windows 検索コンポーネントは、権限のない攻撃者がネットワーク上でコードを実行することを許容します。
境界外書き込みの脆弱性とは、プログラムが本来使用すべきメモリ境界外に書き込むことを可能にする脆弱性であり、メモリ破損を引き起こしたり、悪意のあるコードをメモリに配置してシステムを騙して実行させたりする可能性があります。
マイクロソフトは、Exchange Serverが悪意のあるメール添付ファイルを自動的にインデックス作成処理する攻撃について説明しています。このシナリオでは、受信者はメールや添付ファイルを開く必要はありません。処理するだけで、攻撃者は影響を受けるサービスの権限でコードを実行できる可能性があります。マイクロソフトは、この脆弱性が悪用された事例は報告していません。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。