11月9日、Googleはセキュリティアップデートをリリースしました。 Chromeの安定チャネルWindows 、 MacおよびLinuxに対応しています。アップデートは今後数日から数週間かけて順次展開されます。
ほとんどのユーザーはChromeの安定版チャンネル。デスクトップアップデートにはChrome WindowsおよびMac版はバージョン157.0.8103.50/.51、Linux版はバージョン157.0.8103.50にアップデートされます。これには、現在悪用されているゼロデイ脆弱性に対する修正を含む、9つのセキュリティ修正が含まれています。
ゼロデイ脆弱性とは、公式の修正プログラムが提供される前に開示または悪用されるセキュリティ上の欠陥のことです。
香港のコンピュータ緊急対応チーム調整センター(HKCERT)は、全体的なリスクを「極めて高い」と評価している。同センターの発表によると、今回のアップデートで対処される脆弱性の中には、サービス拒否、セキュリティ制限の回避、リモートコード実行を可能にするものがあるという。
更新方法Chrome
最も簡単な選択肢は、 Chrome 自動的にアップデートされるように設定できます。しかし、ブラウザを閉じなかったり、拡張機能がアップデートを妨げるなどの問題が発生したりすると、アップデートが遅れてしまう可能性があります。
ロールアウトが届くのを待たずに手動でアップデートすることもできます。Google Chromeについてを開いてください。 Chrome設定またはヘルプメニュー。 Chrome アップデートを確認し、利用可能なアップデートがあればダウンロードします。プロンプトが表示されたら、 「再起動」をクリックして適用してください。
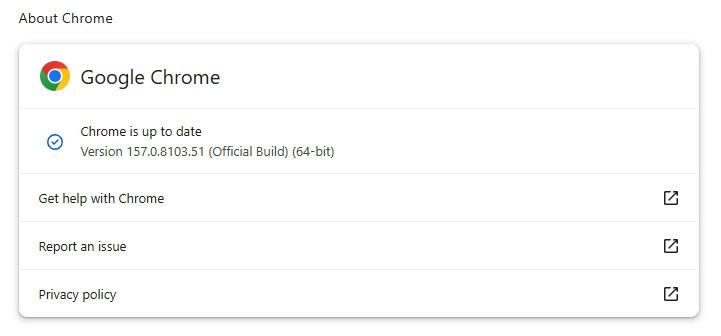
バージョン番号体系の説明と手順については、弊社のガイド「あらゆるオペレーティングシステムでChromeアップデートする方法」をご覧ください。
Googleは11月9日にAndroid Chrome 157.0.8103.50もリリースした。Googleによると、特に記載がない限り、デスクトップ版と同じセキュリティ修正が含まれているという。 Android ユーザーはGoogle Playでアップデートを確認してください。
技術的な詳細
そのゼロデイ脆弱性について詳しく見ていきましょう。
Googleは、11月6日に匿名の第三者から脆弱性について通知を受けたと述べている。この脆弱性はCVE-2026-125350として追跡されており、高深刻度の解放後使用(use-after-free)脆弱性として評価されている。 Chromeの XML コンポーネント。
XMLはデータ形式ですChrome XMLは、特定の種類の構造化されたWebコンテンツを読み込んで処理するために使用されます。XMLはExtensible Markup Languageの略で、HTMLと同様にタグを使って情報をラベル付けしますが、作成者が独自のタグを定義してデータを記述することができます。
解放後使用(use-after-free)の脆弱性は、プログラムが解放済みのメモリ位置にアクセスしようとした際に発生します。これにより、プログラムがクラッシュしたり、場合によっては攻撃者が独自のコードを実行したりする可能性があります。
Googleは「CVE-2026-125350の脆弱性を悪用する攻撃ツールが実際に存在していることを認識している」と述べるにとどまり、攻撃者、標的、攻撃方法、攻撃ツールの性能などについては一切明らかにしていない。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →