セキュアブート証明書の更新がサポート対象全体に展開されていますWindows デバイスを通じてWindows 更新。2026年6月、内部に出荷されたセキュアブート証明書はWindows 2011年以降、有効期限が切れ始めており、マイクロソフトはそれらを2023年付けの新しい証明書に置き換えている。
良いニュース:PCを常に最新の状態に保っていれば、おそらく何もする必要はありません。悪いニュース:一部の古いデバイスでは、スムーズに移行できない可能性があります。PCが突然動かなくなるわけではありませんが、時間の経過とともに、気づかないうちに重要な起動時のセキュリティ保護機能が適用されなくなる恐れがあります。
現在の状況、その重要性、そしてお使いのマシンが期限内に間に合っているかを確認する方法についてご説明します。
セキュアブートとは何ですか?また、何が期限切れになるのでしょうか?
セキュアブートは、2012年頃から販売されているほぼすべてのPCに組み込まれているUEFIファームウェア機能です。 Windows ブートローダーは読み込みを開始し、ブートローダーと初期ブートコンポーネントが信頼できる機関によって署名されていることを検証します。信頼リストに載っていないもの(例えばブートキット)がブートチェーンに挿入しようとすると、セキュアブートはそれを実行させません。
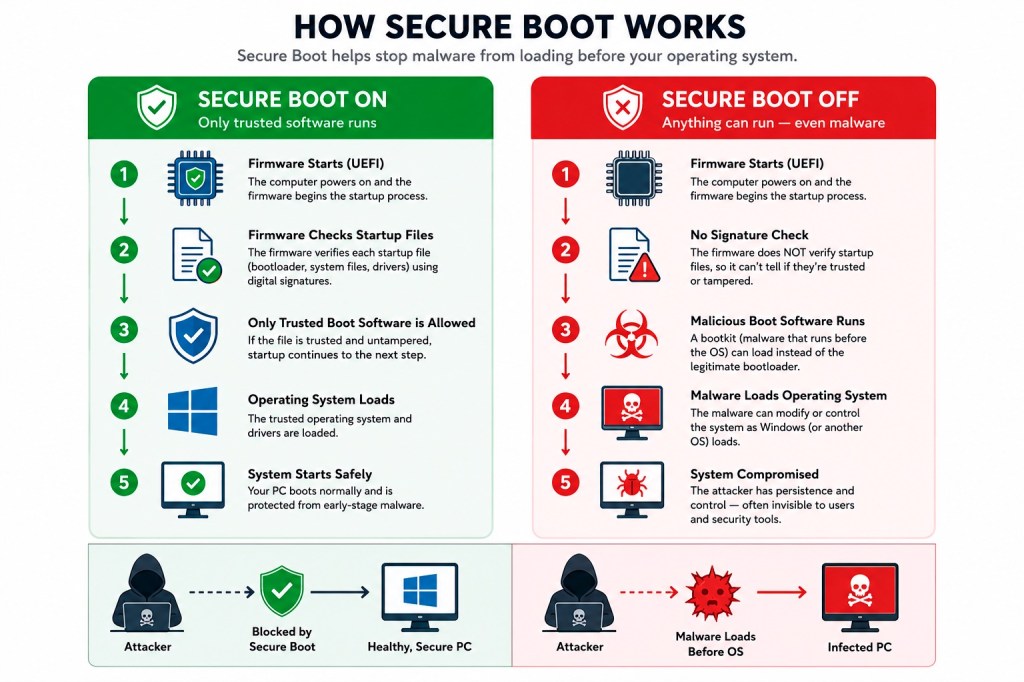
ここで重要なのが「信頼できる当事者」という部分です。信頼関係は、マザーボードのファームウェアに組み込まれた暗号証明書を通じて確立されます。現在の証明書は2011年に発行されたもので、まもなく有効期限が切れることになります。具体的には以下の3つの証明書が関係しています:
- マイクロソフト社 KEK CA 2011:有効期限 2026年6月24日
- Microsoft UEFI CA 2011:有効期限は2026年6月27日
- Microsoft Windows Production PCA 2011 :有効期限は2026年10月19日です。
マイクロソフトは、2023年版のセットに置き換える予定で、 Windows UEFI CA 2023とMicrosoft Corporation KEK 2K CA 2023。2026年3月のAMAセッションでマイクロソフトのエンジニアが語ったところによると、これらの新しい証明書は2038年まで有効で、将来のハードウェア向けに2030年頃にポスト量子暗号への移行が別途計画されているとのことです。
「パソコンが使えなくなってしまうのでしょうか?」
いいえ。これが最も重要なポイントです。なぜなら、事実よりも噂の方が大きく広まっているからです。
期限が到来しても、お使いのPCがまだ2011年の証明書で動作している場合は、 Windows それでも起動します、 Windows アップデートは引き続き実行され、お使いのPCは正常に動作し続けます。
変更点は、 Microsoft 自身の言葉によれば、デバイスが初期ブートプロセスに対する新しいセキュリティ保護を受け取ることができなくなることであり、これにはアップデートが含まれます。 Windows ブートマネージャ、セキュアブートデータベース、失効リスト、および新たに発見されたブートレベルの脆弱性に対する緩和策。
簡単に言えば、PCのセキュリティ対策は時間が経つにつれて難しくなります。現在の既知の起動時脅威に対しては保護されていますが、来月や来年発見される脅威に対しては必ずしも保護されているとは限りません。
それは問題です。なぜならブートキットは内部で動作するからです。 Windows そして、ウイルス対策ソフトも対象となります。これらは他の処理よりも先に実行され、通常であれば検出するはずのセキュリティツールを無効にする可能性があります。
BlackLotusの問題
ブートレベルのセキュリティがなぜ重要なのか、具体的な例を知りたいなら、BlackLotusを見てみてください。
BlackLotusは、2022年にハッキングフォーラムに登場し、2023年初頭に研究者によって実環境で確認されたUEFIブートキットです。これは、「Baton Drop」というニックネームのCVE-2022-21894を悪用して、完全にパッチが適用されたシステムでセキュアブートをバイパスします。 Windows システム。インストールされると、BitLocker、Hypervisor-Protector-Code Integrity (HVCI)、およびMicrosoft Defenderを無効にする可能性があります。 Windows フル装備。
マイクロソフトはCVE-2023-24932の根本的な脆弱性に対処しましたが、脆弱性のあるブートマネージャーを安全に修正することは複雑です。誤ったブートコンポーネントの無効化を行うと、システムが起動しなくなる恐れがあるため、マイクロソフトは数年にわたり段階的に保護機能を提供してきました。
2026年の証明書更新は、予定されていたライフサイクル上のイベント(2011年の証明書はいずれ期限切れになる予定だった)ですが、同時に、脆弱なブートマネージャーやBlackLotusのような攻撃に対応してマイクロソフトが進めてきた、セキュアブートの強化策を推進する契機ともなっています。
新しいトラストアンカーが導入されたことで、マイクロソフトは2023年に署名された新しいブートコンポーネントの提供を継続し、新たな脅威が出現した際には脆弱性のあるコンポーネントを安全に無効化できるようになります。移行を行わないデバイスは、将来的にこれらの保護機能を利用できなくなる可能性があります。
導入の流れ
マイクロソフトは、システムの不具合を防ぐため、段階的な導入を実施しています。
予定されているWindows このタスクは約12時間ごとに実行され、アップデートを段階的に適用します。
- ファームウェアの署名データベースに、新しいWindows UEFI CA 2023を追加します。
- 2011年版のサードパーティ証明書がまだ残っている場合は、その横に「Microsoft UEFI CA 2023」および「Microsoft Option ROM UEFI CA 2023」を追加してください。
- 新しいMicrosoft Corporation KEK 2K CA 2023キーを追加します。
- 更新するWindows ブートマネージャを新しい証明書で署名されたものに切り替えます。この手順は、次回の通常の再起動まで延期されます。
マイクロソフトのITプロフェッショナル向けガイダンスによると、このプロセス全体を完了するには約48時間と、1回以上の再起動が必要と見込まれています。各ステップは、次のステップを実行する前に正常に完了する必要があります。そのため、例えばファームウェアの更新やスケジュールされた再起動を待機している場合など、デバイスがシーケンスの途中でしばらく停止したままになることがあります。
一般の家庭ユーザーにとっては、これは通常の累積更新プログラムを通じて、バックグラウンドで静かに行われます。
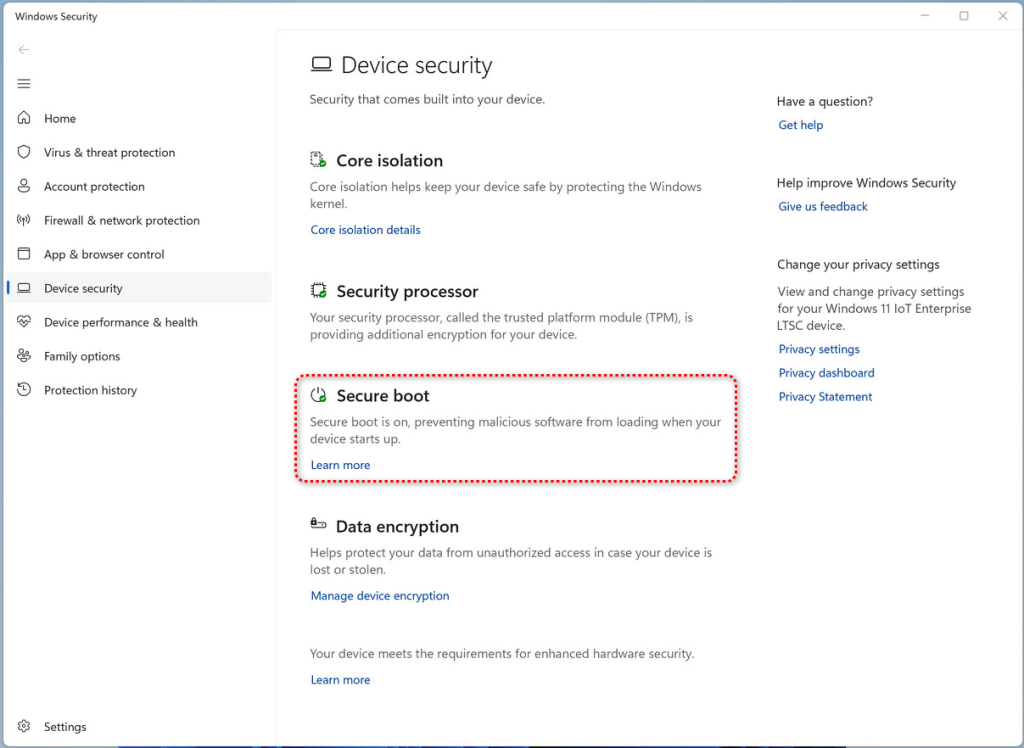
2026年4月からWindows 更新、 Windows セキュリティアプリには、デバイスセキュリティの項目に更新されたセキュアブートのステータス情報が含まれており、新しい証明書が正常に適用されたかどうかを確認できます。
何が問題になるだろうか
ほとんどのシステムは問題なく移行できますが、いくつかの既知の問題点があります:
- ファームウェアが古い旧式のPC。一部の旧式のUEFIファームウェアでは、新しい証明書が適切にサポートされていない場合があります。これらのシステムでは、移行を完了させるために、メーカーによるBIOSまたはファームウェアの更新が必要になる場合があります。
- Windows 11の要件を回避したPC。セキュアブートが無効になっている場合、インストール時にセキュアブートが無効になっている。 Windows 11 非公式の回避策を使用すると、新しい証明書を正しく適用できません。
- レガシーBIOS/CSMシステム。レガシーBIOS(または互換性サポートモジュールが有効になっているUEFI)を実行しているデバイスは、セキュアブートを一切使用していないため、本アップデートの対象外となります。
- カスタムファームウェアや特殊な設定。セキュアブートの設定が変更された後、一部のカスタムファームウェアや特殊な設定により、BitLockerの復旧プロンプトが表示される場合があります。マイクロソフトは、BitLocker自体が無効化されるわけではないと注意を促していますが、万が一に備えて、ユーザーは復旧キーを手元に用意しておくべきです。
Windows 最新の報告によると、テスト中にファームウェアが古い数千台のPCでアップデートの失敗が見られました。マイクロソフトのガイダンスでは、ファームウェア、プラットフォーム、OEMの制限により移行が妨げられる可能性があるとより広く警告しています。多くの場合、 Windows セキュリティシステムは、影響を受けるシステムに黄色または赤色のステータス警告を表示します。
一般ユーザーはどのように対応すべきか
多くの人にとって、そのアドバイスは明快です:
- Windows常に最新の状態に保ってください。Microsoftは通常の方法で新しい証明書を展開しています。 Windows アップデートが行われ、ほとんどの一般家庭ユーザーは毎月のアップデートをインストールする以外に何もする必要はありません。
- セキュアブートの状態を確認してください(色だけでなく、テキストも確認してください)。Windows Windows >デバイスのセキュリティ>セキュアブートを開きます。 「セキュアブートが有効になっています。デバイスの起動時に悪意のあるソフトウェアが読み込まれるのを防ぎます。」というテキストが表示された緑色のバッジが表示されていれば、問題ありません。Microsoft は、緑色のチェックマークだけでは新しい証明書が適用されたとは限らないと警告しています。
- お使いのデバイスが古いモデルの場合は、メーカーからBIOSやファームウェアのアップデートが提供されていないか確認してください。システムによっては、セキュアブートの更新を正常に完了させるために、これらのアップデートが必要となる場合があります。これは特に、2024年以前に製造されたPCにおいて重要です。
- 何かを「修正」するためにセキュアブートを無効にしないでください。セキュアブートを無効にするのは、まさに間違った対応です。これは保護機能を更新するのではなく、完全に無効にしてしまうからです。一部のゲームのチート対策システムや古いアプリでは、ユーザーにこの操作を求めることがあります。
- 新しい「SecureBoot」フォルダについて、慌てる必要はありません。 Windows 2026 年 5 月の累積更新プログラム (KB5089549) は、次の場所にフォルダーを作成します。
C:\Windows\SecureBootIT管理者向けのPowerShellスクリプトの例が含まれています。これはマルウェアではなく、想定された内容ですので、削除する必要はありません。 - セキュアブートをかいくぐった脅威であっても、OSレベルで検知できる最新のリアルタイムマルウェア対策機能をご利用ください。
ITチームがすべきこと
車両管理を担当されている方へ、マイクロソフトは詳細なガイダンスを公開しており、その作業はより複雑になります。要約すると:
- 今すぐお使いのデバイスを確認しましょう。 全システムについて、メーカー、モデル、BIOSのバージョンと日付、ベースボード製品、およびセキュアブートの状態を取得します。Microsoftは、以下のURLでPowerShellのサンプルスクリプトを提供しています。
aka.ms/GetSecureBoot関連するレジストリキーとイベントIDを表示するものです。 - イベント ID 1801 および 1808 を確認してください。イベント ID 1808 は、新しい証明書が正常に適用されたことを示します。イベント ID 1801 は、デバイスが更新を完了していないことを意味します。
- 本格展開の前にテストを行ってください。マイクロソフトでは、メーカー、モデル、ファームウェアの組み合わせごとに、少なくとも4台のデバイスでテストを行うことを推奨しています。一部のシステムでは、新しい証明書を受け入れる前に、OEMによるファームウェアの更新が必要になる場合があります。
- デバイスごとに1つの展開方法を選択してください。レジストリキー、グループポリシー、WinCSコマンドラインツール、またはIntune/ConfigMgrスクリプトを使用できますが、同じマシン上で複数の方法を併用しないでください。
- PXEイメージングとHyper-Vに注意してください。 SCCM/MECM PXE サーバーの再署名が必要になる場合があります
boot.wimまた、ファームウェアテンプレートに2023 KEKが含まれている状態で新しいVMを作成する前に、Hyper-Vホストの更新が必要になる場合があります。 - 更新できないデバイスを記録してください。OEMによるファームウェアのサポートが終了した旧式のハードウェアについては、期限までに交換するか、代替措置を講じた上で例外として正式に承認される必要があります。これらのデバイスは引き続き動作しますが、将来のブートレベルでの保護機能の対象外となる可能性があります。
結論として
これは、2026年6月24日に劇的な事態を引き起こすことのないセキュリティ上の出来事の一つです。その日、目に見える形で何かが機能しなくなるようなことはありません。
問題は、その数か月後、あるいは数年後に何が起こるかという点です。新しいトラストチェーンへの移行に失敗したデバイスは、マイクロソフトがBlackLotusやその他のブートキットといった脅威への対応を続けるにつれ、将来のブートレベルでの保護機能において徐々に遅れをとることになるでしょう。
ほとんどの家庭ユーザーにとって、 Windows アップデートによって移行は自動的に処理されます。あなたの主な作業は、期限が到来する前にシステムを最新の状態に保ち、セキュアブートの状態を確認することです。
お使いのハードウェアが古い場合は、今こそメーカーがファームウェアの更新を提供し続けているかどうか、そしてお使いのPCが今後10年間にわたるセキュアブート保護に対応できる状態にあるかどうかを確認する良い機会です。