最近、偽物LinkedIn プロフィールは、ユーザーが「規約に準拠していない活動に従事した」と主張するコメント返信を投稿し始めています。 LinkedInのポリシーに基づき、コメント内の指定されたリンクから異議申し立てを行うまで、アカウントが「一時的に制限」されていることを通知します。
コメントは様々な形や大きさで寄せられますが、ここで見つけた一例をご紹介します。
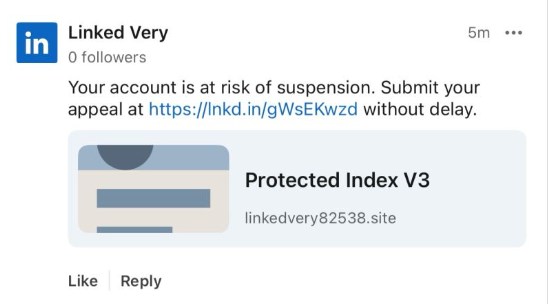
コメントを投稿しているアカウントはすべて公式アカウントのように見せかけようとしている。 LinkedIn ボットはさまざまな名前を使用します。 LinkedIn それらを削除する。いずれにせよ、上記の「Linked Very」アカウントに類似した複数のアカウントが短期間に報告されており、自動化された大規模な作成と投稿が行われている可能性が示唆される。
リンクについても同じパターンが当てはまります。上記の例で使用されている短縮リンクは既に無効化されていますが、他のリンクはフィッシングサイトに直接リンクしています。詐欺師はしばしば短縮リンクを使用します。 LinkedIn 信頼を築くためのリンクであり、ターゲットにメッセージが正当なものであると信じ込ませる。 LinkedIn 攻撃者はこれらのリンクを迅速に無効化できるため、どの方法が最も長く有効かを確認するために、さまざまなアプローチを試す可能性が高い。
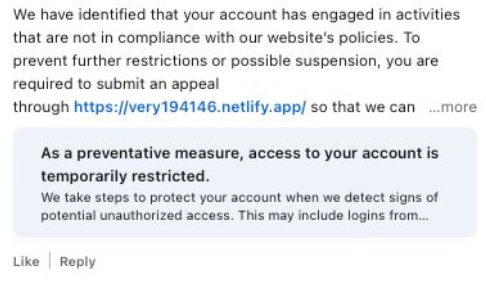
もう一つの例です:
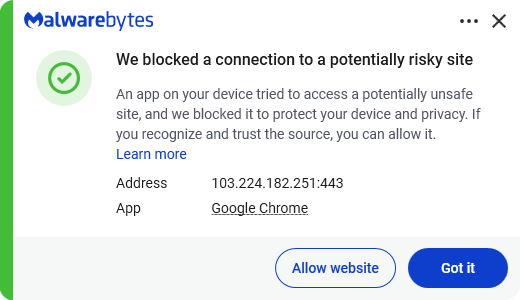
Malwarebytes IPアドレスに基づいてこの最後のリンクをブロックします。
ユーザーがこれらのリンクをクリックすると、個人情報を盗むことを目的としたフィッシングページに誘導されます。 LinkedIn ログイン情報:
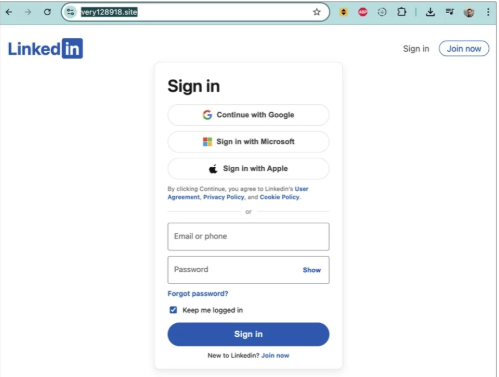
A LinkedIn 広報担当者はBleepingComputerに対し、状況を把握していることを確認した。
「この活動について認識しており、対応チームが対応を進めていることを確認いたします。」
安全に気をつけてください
このような状況では、意識することが重要です——そして今、注意すべき点がわかりました。追加のヒント:
- 信頼できる送信者から正当なものであることを確認せずに、プライベートメッセージやコメント内の不審なリンクをクリックしないでください。
- アクセスしようとしているプラットフォームには、リンク経由ではなく、常に直接ログインしてください。
- パスワード管理ツールを使用しましょう。偽のウェブサイトでは認証情報を自動入力しません。
- リアルタイムで最新のマルウェア対策ソリューションとウェブ保護モジュールを使用し、悪意のあるサイトをブロックします。
プロのヒント:無料のMalwarebytes Browser Guard拡張機能は、既知の悪意のあるウェブサイトやスクリプトをブロックします。
何かおかしいと感じたら?クリックする前に確認してください。
Malwarebytes Scam Guardは、不審なリンク、テキスト、スクリーンショットを即座に分析するのに役立ちます。
すべてのデバイス向けのMalwarebytes Premium Security 、およびiOSとAndroid向けのMalwarebytesアプリで利用可能です。