

侵害が発生した期間(5月6日~7日)にJDownloaderのインストーラーをダウンロードした場合は、ファイルの整合性を確認することをお勧めします。
JDownloaderは、ファイルホスティングサービスや動画サイト、有料リンク生成サイトからの自動ダウンロードに特に重宝される、人気のあるダウンロード管理アプリケーションです。
JDownloaderのウェブサイトは、2026年5月6日~7日に侵害されたことが確認されました。その期間中、 Windows 「 Download 「代替インストーラー」へのリンクとLinuxシェルインストーラーが侵害されました。macOS、JARファイル、Flatpak、Winget、Snapパッケージなど、その他のダウンロードオプションは安全でした。
その期間中にアップデートを適用したユーザーは影響を受けませんでした。 Windows インストーラーがPythonベースのリモートアクセス型トロイの木馬(RAT)をデプロイした。
開発チームは5月7日にこの侵害を確認し、直ちに調査のためウェブサイトを停止しました。セキュリティパッチの適用とサーバー設定の強化を経て、5月8日から9日にかけて、安全が確認されたインストーラーのリンクと共にウェブサイトが復旧しました。攻撃の経路は、パッチが適用されていないCMSのセキュリティ上の脆弱性であり、これにより攻撃者は認証なしにアクセス制御リストを変更することが可能となっていました。
安全に過ごすには
開発者は、ユーザーに対し、インストーラーに「AppWork GmbH」による適切なデジタル署名が付与されていることを確認するよう勧告しました。改ざんされたバージョンには、この署名が欠けていました。
信頼できるマルウェア対策ソフトを使ってシステム全体のスキャンを行うのも、決して無駄にはなりません。
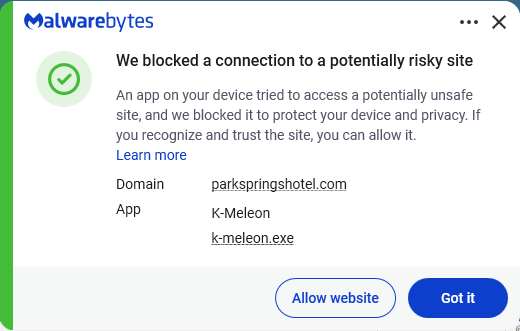
Malwarebytes RATがアクセスするドメインをブロックします。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。









