メール添付ファイルによって悪意のあるソフトウェアがインストールされるChrome 拡張。研究者たちは、それはWindows フィッシングメールを介して配信されたバックドア。マルウェアの悪用Chrome ネイティブメッセージングを使用して、ブラウザからホストシステムに制御を移します。その最も注目すべきトリックはフィッシングの誘い文句そのものではなく、正規のブラウザとWindows PowerShellを実行し、想定されるワークフロー内でデータを収集するための機能。
この攻撃は、PDFを装ったメールの添付ファイルから始まります。このファイルには、誤解を招くような拡張子が付けられています。 .pfd.js 一見するとPDF文書のように見えますが、実際には難読化されたJavaScriptファイルであり、一時フォルダに追加のファイルを配置し、その後の感染プロセスを開始します。
その一連の流れの中で、PowerShell スクリプトが準備します。 Chrome 拡張と変更Chrome 拡張機能をインストールできるようにするためのポリシー設定。マルウェアは、通常の拡張機能のインストールではなく、管理者によるインストールであるかのように見せかける。
有効化されると、この拡張機能とそのネイティブコンパニオンは、ブラウザのクッキー、開いているタブ、URL、言語設定、およびフィンガープリントデータを収集します。また、攻撃者はこの設定をリモートコマンドチャネルとして利用し、PowerShellを起動したり、以下の内容を列挙したりする指示を送信します。 C: ドライブ。
盗み出した認証済みセッションクッキーを利用することで、攻撃者は単にパスワードを盗むだけでなく、アクティブなブラウザセッションを乗っ取ることができます。これは、多要素認証(MFA)を迂回して、被害者のブラウザで既にログイン済みのアカウントにアクセスできるため、攻撃者にとってより有用です。
この攻撃で最も興味深い点は、 Chrome ネイティブメッセージングは、ブラウザのサンドボックスとオペレーティングシステムをつなぐ架け橋となる。 Chrome この機能は、登録済みのネイティブホストと拡張機能が通信することを可能にするものであり、攻撃者はこの正当な機能を悪用して、拡張機能をローカルコード実行のコントローラーとして機能させました。拡張機能はPowerShellを直接起動するのではなく、ネイティブホストにメッセージを送信し、ネイティブホストがホストシステム上でPowerShellを起動または操作します。
安全に過ごすには
この種の攻撃に対する最初の防御策は、送信者を確認できない限り、メールの添付ファイルを開かないようにすることです。さらに:
- 表示されているファイル名だけに頼らず、必ず実際のファイル拡張子を確認してください。
- 最新のリアルタイム型マルウェア対策ソリューションを使用して、悪意のある活動を検知・ブロックしてください。
- インストールされているものを確認してくださいChrome デバイスにインストールされている拡張機能を確認し、認識できないものや不要になったものは削除してください。
- 万全を期すため、作業が終わったら重要なアカウントからログアウトしてください。これによりセッションが無効化されるため、たとえ誰かがセッションクッキーを盗んだとしても、それを使ってアカウントにアクセスすることはできなくなります。
- 重要なアカウントのログイン履歴は定期的に確認しましょう。多くのオンラインサービスでは、どのデバイスから、いつ、どこからログインしたかを確認することができます。
IOC
添付ファイル:
Fattura-2819889242.pfd.js (表示は Fattura-26189991026.pdf)
悪意のあるファイル:
client_124578.exe
d3d11.dll
Chrome 拡大:
名前: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
ドメイン:
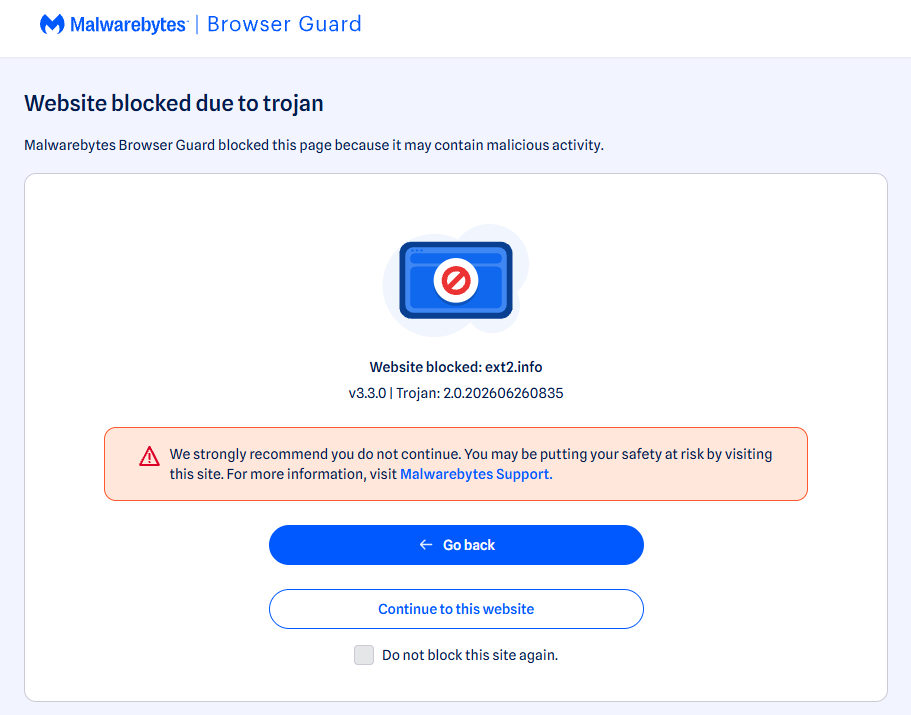
ext2[.]info
これは、広告、トラッカー、マルウェアなどをブロックする無料のブラウザ拡張機能であるMalwarebytes Browser Guardによってブロックされます。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。