報道によると、ShinyHuntersという恐喝グループが、競合相手であるClopランサムウェアグループの情報漏洩サイトに侵入した。
ShinyHuntersは、2019年から活動している金銭目的のサイバー犯罪および恐喝グループです。ランサムウェアを必ずしも展開するのではなく、大量のデータを盗み出し、被害者に身代金の支払いを迫ることで知られています。最近、このグループが標的とした著名な組織の一つが、Canvas LMSの開発元であるInstructureです。ShinyHuntersは、約9,000の教育機関に属する3.65TBのデータを盗んだと主張しています。
Clop(Cl0pとも表記される)は、企業向けソフトウェアやファイル転送プラットフォームの脆弱性を大規模に悪用するランサムウェアおよびデータ恐喝攻撃である。最近のPTC Windchillシステムを標的とした攻撃では、Shell、Philips、Fiserv、Zebra Technologies、Ingersoll Rand、Toastなど、40社以上の企業が被害を受けたとされている。
この記事執筆時点でのClopのダークウェブ情報漏洩サイトは以下のようになっています。
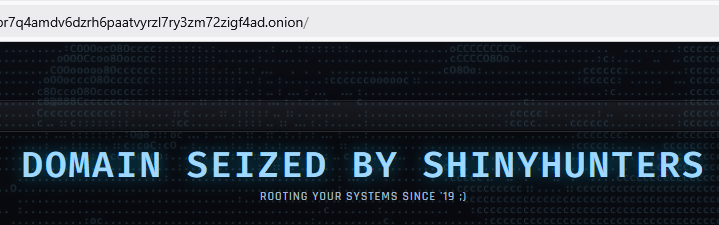
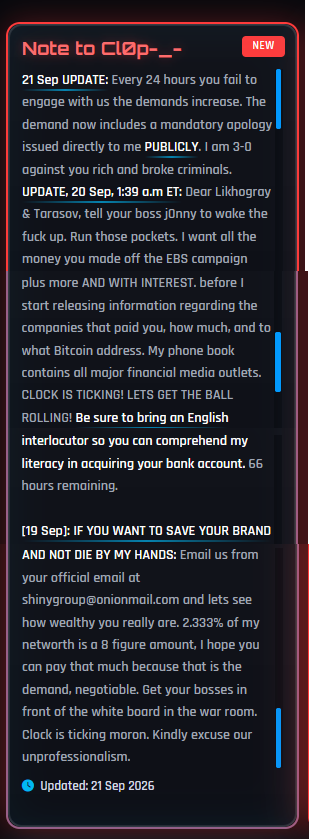
そのページの残りの部分は、ShinyHuntersのリークサイトとほぼ同じで、次のような「Cl0pへのメモ」が含まれています。
「Cl0p_へのメモ-
9月21日更新: 24時間ごとに要求がエスカレートします。要求には、私への直接の公的な謝罪が含まれます。金持ちと貧乏な犯罪者ども、私は3勝0敗です。
更新、9月20日午前1時39分(米国東部時間): LikhograyとTarasovへ、ボスのj0nnyに目を覚ますように伝えてください。ポケットを回してください。EBSキャンペーンで稼いだお金すべてに加えて、利子もつけて返してください。そうしないと、あなた方にいくら、どのビットコインアドレスに支払ったかといった情報を公開し始めます。私の電話帳には主要な金融メディアがすべて登録されています。時間は刻々と過ぎています!さあ、始めましょう!銀行口座を取得するために私の英語力を理解できるよう、必ず英語の通訳者を連れてきてください。残り66時間です。[9月19日]: ブランドを守り、私の手によって滅びたくないなら、 shinygroup@onionmail.com の公式メールアドレスからメールを送ってください。あなたの本当の財力を見せてください。私の純資産の2.333%は8桁の金額です。あなたがその金額を支払えることを願っています。それが要求額であり、交渉可能です。作戦室のホワイトボードの前に上司を集めてください。時間は刻々と過ぎていますよ、バカ。私たちのプロ意識の欠如をお許しください。
更新日:2026年9月21日
BleepingComputerの報道によると、この攻撃は金曜日の夜に始まり、ShinyHuntersがGrav CMSの認証不要のファイルアップロードの脆弱性を悪用して、Clopのサイトに小さなテキストファイルをアップロードしたという。数時間後、ShinyHuntersはBleepingComputerに対し、サイトを「完全に改ざんした」と語った。
同グループは、その住所の管理を継続できると主張した。
「我々は彼らのオニオンキーを保有している。だから、もし彼らが我々を追い出したとしても、全く問題ない。なぜなら、我々は全く同じオニオンURLをホストするための秘密鍵を管理しているからだ。」
パッチ未適用の脆弱性を悪用して利益を得ているグループであれば、自らのシステムに対してより警戒を怠らないだろうと予想されるかもしれないが、どうやら彼らは時折、警戒を緩めてしまうようだ。
ShinyHuntersによると、この抗争はShinyHuntersがClopのデータ窃盗キャンペーンを妨害したことから始まったという。その後、Clopの代表者がShinyHuntersのメンバーを特定し、暴力的な脅迫を行ったとされる。
ShinyHuntersが解説:
「昨年、彼らが仕掛けて私から盗んだOracle EBSキャンペーンの最中、cl0pの誰かが私に個人的にメッセージを送ってきて、こう言いました(ロシア語からの翻訳):『お前とお前の仲間全員を合わせたよりも、俺は金持ちだ。近いうちにお前を殺してやる。』」
良いニュースは、彼らが互いに争っている間は、まともな企業を攻撃する時間が少なくなるだろうということです。私はポップコーンを用意して、この展開を見守るつもりです。続報をお伝えします。
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、ヘッドラインを超えて広がるべきではありません。今すぐMalwarebytes ダウンロードして、デバイスに脅威を持ち込まないようにしましょう。