この記事では
- マクドナルドとバーガーキングの投稿にあった古いリンクが乗っ取られ、無関係なページに誘導されるようになった。
- Bitlyは、関係するアカウントを停止し、影響を受けるリンクを無効化していると述べています。
- 信頼できるブランドからの投稿であっても、短縮リンクをクリックする前に必ず確認してください。
馴染みのあるブランドの古いソーシャルメディア投稿は信頼できるように見えるかもしれません。しかし、その投稿のリンク先は、もはや企業が意図した場所に繋がっていない可能性があります。
Cybernewsによると、犯罪者たちは期限切れのBitlyリンクを乗っ取り、無関係なWikipediaページにリダイレクトすることで、正当な投稿が不快な内容や恥ずべき内容を宣伝しているように見せかけていたという。
BitlyはURL短縮サービスです。URL短縮サービスは、長いウェブアドレスを共有しやすい短いリンクに変換します。短縮リンクをクリックすると、ブラウザは元のウェブサイトにリダイレクトされます。ただし、短縮リンクでは元のウェブサイトが隠されてしまうため、一見しただけでは正規のウェブサイトなのか、それとも怪しいサイトなのか判断しにくくなります。
攻撃者は、Bitlyが「有効期限切れリンクに関する脆弱性」と説明した部分を悪用し、古い短縮リンクを別の場所にリダイレクトさせたようだ。これらのリンクはマクドナルドやバーガーキングなどの正規の投稿に残っていたため、クリックしたユーザーは元のリンク先ではなく、攻撃者が指定したページにリダイレクトされた。攻撃者は投稿を編集したり、ブランドのソーシャルメディアアカウントに侵入したりする必要はなく、リンク先のアドレスを変更するだけで済んだ。
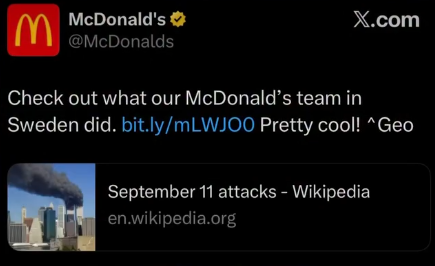
一例として、2011年6月7日のマクドナルドの投稿が挙げられる。そこには次のように書かれていた。
「スウェーデンのマクドナルドチームが何をしたか、ぜひご覧ください。」
その短縮リンクは、9月11日の同時多発テロに関するウィキペディアのページにリダイレクトされていた。
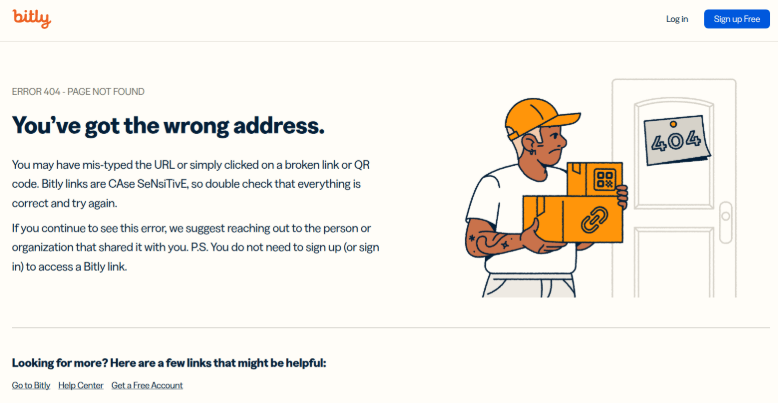
Bitlyは、関係するアカウントを停止し、影響を受けたリンクを無効化したと発表した。そのため、そのツイートのリンクをクリックすると、エラーページが表示されるようになっている。
これらのケースでは、リダイレクト先は無関係なWikipediaページでした。懸念されるのは、同様のリダイレクトによって、ユーザーがフィッシングページ、偽の宣伝サイト、または悪意のあるダウンロードサイトに誘導される可能性があることです。
リンク先がわからない場合は、こちらで確認いたします。
短縮リンクを開く前に確認する方法
パソコンでリンクにカーソルを合わせるのは、今でも有効な最初の確認方法です。表示されているテキストと実際のアドレスが一致していないかどうかが分かるからです。しかし、短縮URLしか表示されない場合は、最終的なアクセス先がまだ特定できていません。そこで、リンクとそのリダイレクトを確認することが重要になります。
疑わしいリンクを開かずにコピーできます。右クリックしてリンクをコピーするオプションを選択し、貼り付けます。 Malwarebytes無料の詐欺リンクチェックツールです。サイトとそのリダイレクトをスキャンし、結果と推奨される次のステップを提示します。ダウンロード、支払い、ログインは一切不要です。
安全に過ごすには
- ログイン、支払い、またはアカウントの問題解決を求めるメッセージが表示された場合は、提供されたリンクをクリックするのではなく、公式アプリを開くか、既知のウェブサイトのアドレスを自分で入力してください。
- 予期せぬリンク先は、閲覧を中止する理由として捉えましょう。元の投稿が有名なアカウントから発信されたからといって、そのまま閲覧を続けるべきではありません。Bitlyの事例は、投稿の発信元とリンク先の現在の状態が、なぜ別個の問題なのかを明確に示しています。
- HTTPSだからといって安全だと勘違いしないでください。HTTPSはウェブサイトへの接続が暗号化されていることを意味するだけで、ウェブサイト自体が正規のものであることを意味するわけではありません。フィッシングサイトもHTTPSを使用している可能性があります。
- ブラウザのセキュリティ対策をもう一つのレイヤーとして活用しましょう。Malwarebytes Browser Guard Malwarebytes 、ブラウジング中に不審なリンクを警告してくれる無料のブラウザ拡張機能です。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard フィッシングページや悪意のあるサイトを自動的にブロックします。無料、ワンクリックでインストールできます。ブラウザに追加 →