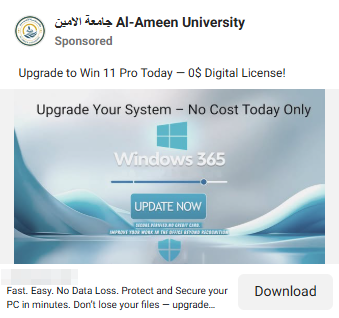
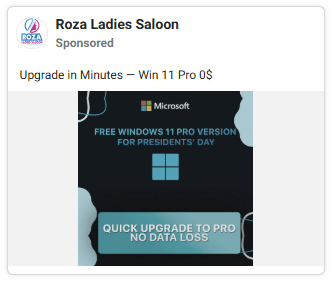
攻撃者は有料でFacebook マイクロソフトの公式プロモーションのように見える広告を表示し、ユーザーをほぼ完璧なクローンサイトに誘導するWindows 11 ダウンロードページ。今すぐDownloadクリックすると、 Windows アップデートを行うと、悪意のあるインストーラーがインストールされます。これは、保存されているパスワード、ブラウザのセッション、暗号通貨ウォレットのデータを密かに盗み出すものです。
「最新情報をお伝えしたかっただけです」 Windows 」
攻撃はごく普通のことから始まる。 Facebook 広告。プロフェッショナルな印象で、マイクロソフトのブランドを使用し、最新の製品を宣伝しているようだ。 Windows 11 アップデート。PC を常に最新の状態に保ちたいと思っていたなら、これは便利な近道のように感じられます。
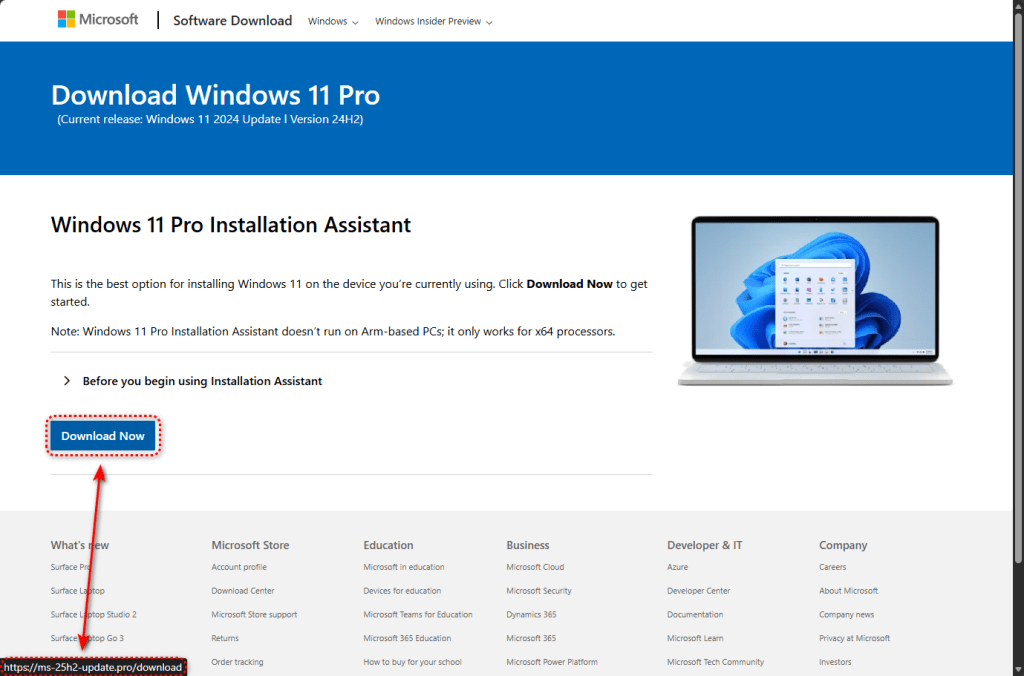
広告をクリックすると、マイクロソフトの実際のソフトウェアとほぼ同じように見えるサイトにたどり着きます。 Download ページ全体。ロゴ、レイアウト、フォント、さらにはフッターの法的文言までコピーされています。唯一明らかな違いはアドレスバーです。microsoft.comの代わりに、以下のような類似ドメインが表示されます。
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
ドメイン名の「25H2」は意図的なものです。これは、Microsoft が使用している命名規則を模倣したものです。 Windows リリース情報によると、このキャンペーンが開始された当時、最新バージョンである24H2が話題の中心だったため、偽ドメインが一見もっともらしく見えた。
ジオフェンシング:適切なターゲットのみがペイロードを受け取る
このキャンペーンは、サイトを訪れるすべての人を無差別に感染させるものではありません。
マルウェアを配信する前に、偽のページは接続元の身元を確認する。セキュリティ研究者や自動スキャナーがよく使用するデータセンターのIPアドレスから接続した場合、ユーザーはgoogle.comにリダイレクトされる。このサイトは無害に見える。
悪意のあるファイルを受け取るのは、家庭やオフィスの通常のユーザーのように見える訪問者のみである。
この技術、すなわちジオフェンシングとサンドボックス検知の組み合わせこそが、このキャンペーンが自動システムに検知・停止されることなく、これほど長期間実行され続けた要因である。インフラストラクチャは自動化されたセキュリティ分析を回避するよう構成されている。
ターゲットユーザーが「今すぐDownloadをクリックすると、サイトはFacebook ピクセルによる「リード」イベントは、正規の広告主がコンバージョンを測定するために使用するのと同じトラッキング方法です。攻撃者は、どのユーザーが罠にかかったかを監視し、広告費をリアルタイムで最適化しています。
GitHubから直接配信される75MBの「インストーラー」
チェックを通過すると、サイトはms-update32.exeという名前のファイルをダウンロードします。75MBなので、正規のファイルのように感じられます。 Windows インストーラ。
ファイルはGitHubにホストされています。GitHubは数百万の開発者が利用する信頼性の高いプラットフォームです。つまり、ダウンロードは有効なセキュリティ証明書付きのHTTPS経由で行われます。信頼できるドメインからの配信であるため、ブラウザは自動的に不審なファイルとして警告を表示しません。
このインストーラーはInno Setupを使用して構築されました。これは正規のツールですが、プロフェッショナルな見た目のインストールパッケージを作成できるため、マルウェア作成者によって悪用されることがよくあります。
それを実行するとどうなるか
インストールプログラムは、有害な動作を実行する前に監視されているかどうかを確認する。仮想マシン環境、デバッガーソフトウェア、分析ツールを探し、いずれかを見つけた場合は停止する。これは自動化されたセキュリティサンドボックスをすり抜ける回避ロジックと同じであり、それらのシステムは設計上仮想マシン内で動作する。
実際のマシンでは、インストーラーがコンポーネントの抽出と展開を続行します。
最も重要なコンポーネントは、完全にElectronベースのアプリケーションとしてインストールされたものです。 C:\Users\<USER>\AppData\Roaming\LunarApplication\ElectronはSlackやVisual Studio Codeのようなアプリが採用する正当なフレームワークです。そのため、有用な偽装手段となります。
名称の選択は偶然ではない。「Lunar」は暗号通貨ツール関連のブランドであり、このアプリケーションにはZIPアーカイブ作成専用に設計されたNode.jsライブラリが同梱されている——つまりデータを収集し、パッケージ化し、送信することを示唆している。標的となり得るものには、暗号通貨ウォレットファイル、シードフレーズ、ブラウザ認証情報ストア、セッションクッキーなどが含まれる。
同時に、ランダムなファイル名を持つ難読化された 2 つの PowerShell スクリプトが %TEMP% フォルダーに書き込まれ、意図的に無効化するコマンドラインで実行されます。 Windows スクリプト署名保護:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
レジストリに潜み、痕跡を隠す
再起動後も存続するために、マルウェアは大きなバイナリブロブを書き込みます。 Windows 登録先: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
TIP(テキスト入力プロセッサ)レジストリパスは正当なものですWindows それによって、疑念を抱かれる可能性が低くなる。
テレメトリはプロセスインジェクションと一致する動作も示している。マルウェアはWindows プロセスが一時停止状態にある場合、そこにコードを挿入し、実行を再開します。これにより、悪意のあるコードは正規のプロセスになりすまして実行できるため、検出される可能性が低くなります。
実行が確立されると、インストーラーはフォレンジック上の痕跡を減らすため一時ファイルを削除する。また、システムシャットダウンや再起動操作を開始することも可能であり、分析を妨害する可能性がある。
マルウェアは、API解決のためにRC4、HC-128、XORエンコーディング、FNVハッシュを含む複数の暗号化および難読化技術を使用している。これらの手法は静的解析をより困難にする。
のFacebook 広告の視点
有料の使用Facebook マルウェアを配布する広告は、立ち止まって考える価値があります。これは、スパムフォルダに振り分けられるフィッシングメールや、検索結果ページに埋もれた悪意のある結果とは異なります。これらは有料広告です。 Facebook 友人や家族の投稿の横に表示される広告。
攻撃者は、それぞれ別のフィッシングドメインを誘導する2つの並行した広告キャンペーンを実行した。各キャンペーンは独自のFacebook ピクセルIDとトラッキングパラメータ。いずれかのドメインまたは広告アカウントが停止された場合でも、他のドメインまたはアカウントは引き続き稼働できます。
2つの並列ドメインと2つの独立した広告キャンペーンの使用は、運営側に冗長性が組み込まれていることを示唆している——一方のドメインが停止されたり、一方の広告アカウントが停止されたりしても、もう一方は稼働を継続する。
影響を受けたと考える場合の対処法
このキャンペーンは技術的に洗練されており、運用面でも配慮が行き届いています。インフラストラクチャは、一般的なセキュリティ研究とサンドボックス技術への理解を示しています。彼らは人々がソフトウェアをダウンロードする方法を理解し、 Facebook 広告を配信手段として用いるのは、信頼度の高い状況下で実際のユーザーにリーチできるからに他ならない。
覚えて: Windows 更新情報は以下からWindows システム設定内でアップデートを行ってください。ウェブサイトやソーシャルメディア広告からはアップデートしないでください。マイクロソフトは広告を出稿していません。 Windows 最新情報Facebook 。
そしてプロからのアドバイス: Malwarebytes 特定されたペイロードおよび関連インフラを検知し、阻止しただろう。
これらのサイトのいずれかからファイルをダウンロードして実行した場合は、システムが侵害されたものとして扱い、迅速に対処してください。
- そのコンピューターがスキャンされ、クリーンアップされるまでは、いかなるアカウントにもログインしないでください。
- すぐにMalwarebytesでフルスキャンを実行してください。
- メール、銀行、ソーシャルメディアなどの重要なアカウントのパスワードは、別の安全な端末から変更してください。
- そのマシンで仮想通貨ウォレットを使用している場合は、クリーンなデバイスで生成した新しいシードフレーズを持つ新しいウォレットへ資金を移動してください。
- その端末に金融関連の認証情報が保存されていたり、アクセス可能であったりする場合は、銀行に連絡し、不正利用監視機能を有効にすることを検討してください。
ITおよびセキュリティチーム向け:
- DNSおよびWebプロキシでフィッシングドメインをブロックする
- PowerShellの実行に関する警告
-ExecutionPolicy Unrestricted非管理上の文脈において - 月のアプリケーションディレクトリを探し、ランダム化
.yiz.ps1/.unx.ps1ファイル%TEMP%
妥協の指標(IOCs)
ファイルハッシュ (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
ドメイン
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (ペイロード配信URL)
ファイルシステムのアーティファクト
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
レジストリ
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (大規模バイナリデータ — 持続性)
Facebook 広告インフラ
- ピクセルID: 1483936789828513
- ピクセルID: 955896793066177
- キャンペーンID: 52530946232510
- キャンペーンID: 6984509026382