フィッシング詐欺は、その時々の人々の欲求を追及するもので、現在では、料金を支払う必要のないAIサブスクリプションもその対象となっています。私たちは最近、この手口の新たなバリエーションを発見しました。それは、Googleのログイン画面を巧妙に偽装してログイン情報を盗み出す、偽のクロード・マックスのプレゼントキャンペーンです。
Claudeの有料プランは月額20ドルからで、利用制限が厳しくなると料金もかなり高くなります。一方、無料アカウントは利用制限が厳しくなっています。そのため、無料アップグレードの約束は魅力的な誘い文句となっています。
マイクロソフトは6月、ChatGPT、Claude、DeepSeek、Copilotなどのサービスを装ったフィッシング、悪質な広告、検索ベースのキャンペーンが増加していると報告した。中には、支払いが失敗したと偽って偽の決済ページに誘導するものや、マルウェアをインストールするアプリのダウンロードを促すものもある。
私たちが発見したキャンペーンは、異なるアプローチを採用しています。カード情報を収集するためのフォームも、ダウンロードも必要ありません。代わりに、無料アップグレードを提供し、Googleアカウントでログインするよう求めています。
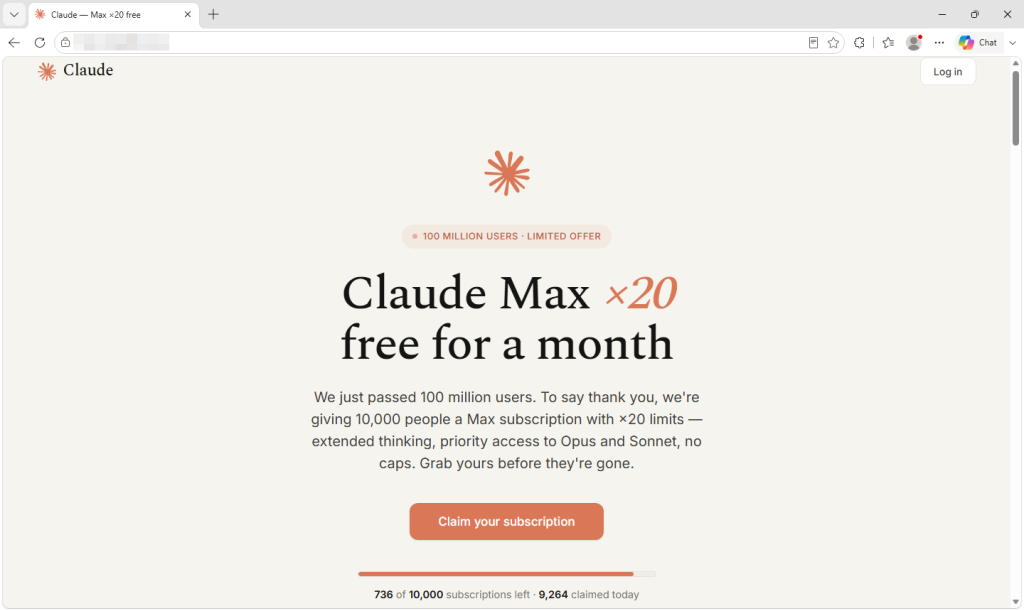
ページが表示する内容と収集する情報
同サイトは、Anthropicのユーザー数が1億人を突破したことを発表し、感謝の意を表して、最も利用頻度の高いプランであるClaude Maxの1ヶ月無料購読を1万件プレゼントすると発表した。
実際のロゴや色、捏造された五つ星レビュー、そしてリンクのほとんどすべてが本物のAnthropicページに繋がる長いフッターに至るまで、そのプレゼンテーションは綿密に練られている。これはおそらくサイト上で最も効果的な信頼の証であり、運営者にとって費用は一切かかっていない。
カウンターには、10,000枠のうち残り750枠未満と表示され、数秒ごとに数枠ずつ減っていく。しかし、実際には何もカウントされていない。この数字はブラウザ内で生成され、ページを再読み込みするとリセットされるため、どの訪問者にも同じ偽の不足状況が表示される。
よくある質問には、支払い情報の入力は不要であると繰り返し記載されています。この点は事実であり、それがこのオファーの説得力を高めています。多くの人は、カード情報の入力を求められると詐欺を連想しますが、このページでは一切カード情報の入力を求めません。
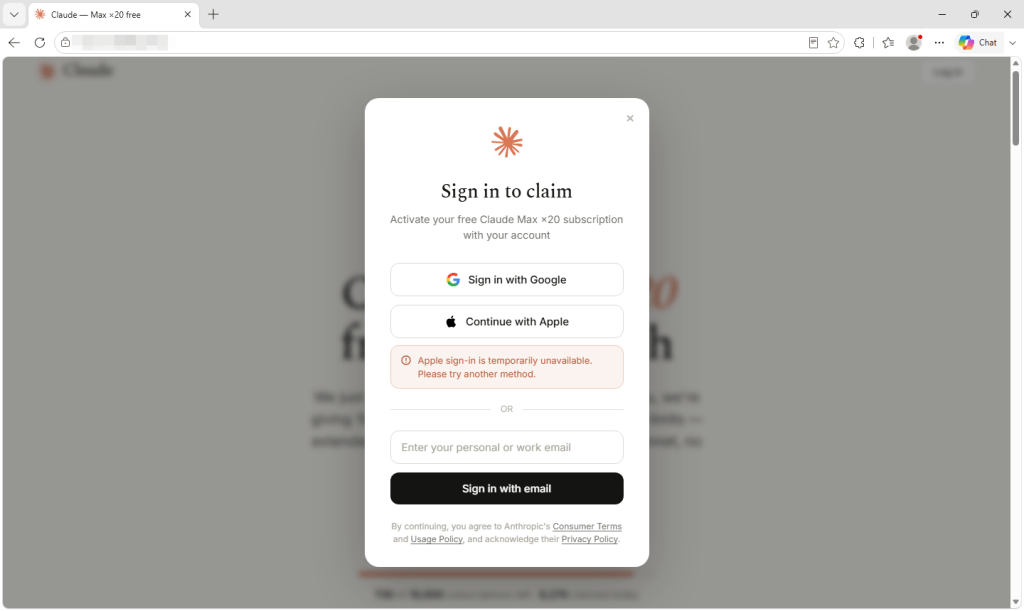
代わりに、このシステムが求めているのはあなたのGoogleログイン情報です。2つのログインオプションが表示されますが、実際に機能するのは1つだけです。Appleボタンをクリックすると、その方法が一時的に利用できないという定型文が表示されます。メールボックスに入力した内容は破棄され、代わりにGoogleボタンが作動します。どの方法を選んでも同じ場所にたどり着き、その報酬は見た目以上に大きなものです。
Googleアカウントは、他のアカウントのメール、ドキュメント、パスワードリセットメッセージへのアクセス権限を付与する可能性があります。Googleアカウントを使用してClaudeにログインすると、犯罪者があなたのClaudeアカウントに侵入する経路を与えてしまう可能性もあります。有料のAIアカウントは、利用制限に費用がかかるため、それ自体に価値があります。先月、当社の調査では、情報窃盗犯がClaudeアカウントを乗っ取り、被害者の有料利用制限を悪用している事例を取り上げました。
このサンプルが注目に値する理由
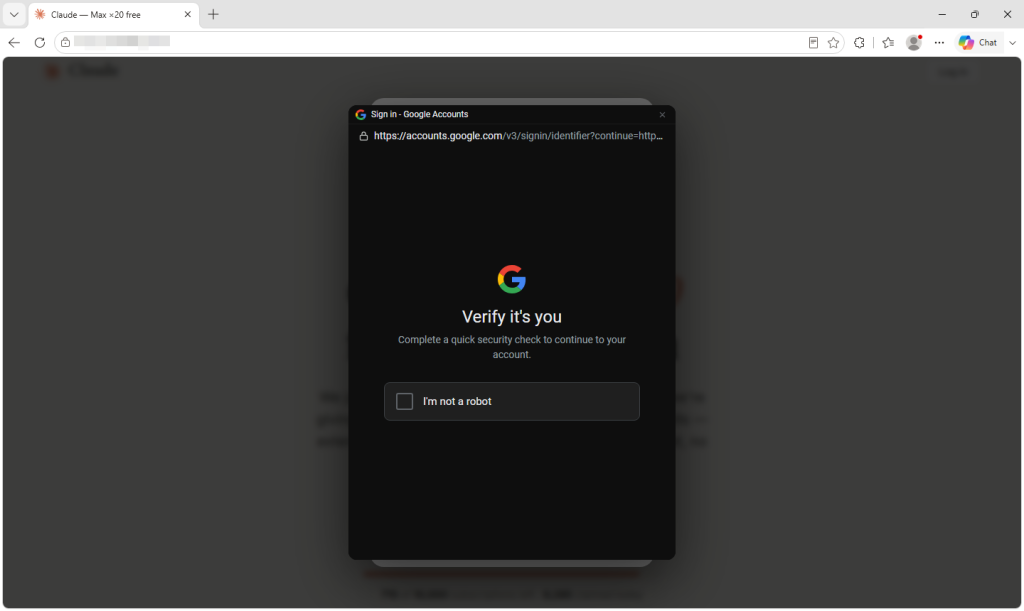
Googleボタンをクリックしても、実際のGoogleログインウィンドウは開きません。代わりに、既存のタブ内にブラウザウィンドウが描画され、南京錠のアイコンと正しいスペルのGoogleログインアドレスが表示されます。このウィンドウはページ内でドラッグすることも可能です。
アドレスバー、南京錠、そしてウィンドウ内のあらゆる要素は、Googleではなくフィッシングページのものである。パスワード入力欄ではなく、人間による認証ステップから始まるため、訪問者は安心感を覚えるだろうし、自動スキャナーが次の段階に進むのを防ぐのにも役立つ。
研究者たちは2022年からこの「ブラウザ内ブラウザ」の手法を記録してきた。Unit 42は6月に、ドラッグ可能な偽ブラウザを使用したキャンペーンを報告した。 windows Microsoft 365ユーザーをターゲットにする。
このサンプルが参考になるのは、オペレーターがほとんど何もする必要がなかった点です。悪意のある機能は、再利用可能なサインインウィジェットを装い、インストール手順を提供する外部サービスから提供されるたった1行のコードによって読み込まれます。
コード内のコメントはロシア語で書かれており、ターゲットを被害者と呼んでいる。あるコメントは、暗いテーマの偽物について説明している。 windows 以前は読み込み中に白く点滅していましたが、現在はウィジェットが事前に正しい色を取得してちらつきを解消しています。このコードは、今回のキャンペーンのためだけに作られたものではなく、継続的にメンテナンスされ、再利用可能な製品のようです。
偽のブラウザウィンドウを見分ける方法
この設計は、ユーザーが間違ったアドレスバーを確認することを前提としています。人々はログインページで南京錠のアイコンと正しいアドレスを探すように教えられているため、この攻撃では実際には存在しないウィンドウ内にそれら両方を描き込みます。
重要なのは、画面上部にある実際のブラウザのアドレスバーだけです。このプロセス全体を通して、フィッシングサイトのドメインが表示され続けます。
- サインインウィンドウをウェブページの端までドラッグしてみてください。本物のポップアップは独立したブラウザウィンドウとして表示され、画面上のどこにでも移動できます。偽のポップアップは、それを生成したページ内に閉じ込められ、そのページの端で止まります。所要時間はわずか2秒で、技術的な知識のないユーザーにとって最も確実なテスト方法です。
- パスワードマネージャーに判断を任せましょう。パスワードマネージャーは、ページに表示されるアドレスではなく、実際のウェブアドレスを確認します。Google以外のサイトでは、Googleパスワードの入力を促されることはありません。通常入力されるはずの場所で何も表示されない場合は、自分の目で確認するよりも、パスワードマネージャーの判断を信じてください。
- リンク経由でアクセスしないでください。もしそのキャンペーンが本物であれば、企業の公式サイトにも掲載されているはずです。アドレスを入力するか、ブックマークを使って、公式サイトでキャンペーンを探してください。
- カウントダウンやスロットカウンターは装飾として捉えてください。どのページでもゼロに向かって減少する数字を表示できます。それはオファーが期間限定であることを示すものではありません。
- ログイン方法が1つしか機能しない場合は、疑ってかかるべきです。プロバイダーが一時的に利用できないと主張することで、攻撃者が仕掛けた経路に全員を誘導できる可能性があります。
- 既にログインしている場合は、アカウントを保護してください。プロバイダの公式ウェブサイトからパスワードを変更し、他のすべてのセッションからログアウトし、接続されているアプリや見慣れないデバイスを確認してください。タブを閉じてもログイン状態は解除されません。
Malwarebytes
Malwarebytes Browser Guard 、ページが読み込まれる前にフィッシングや詐欺サイトをブロックします。このような攻撃では、ページが開いてしまうと、犯罪者は、通常ユーザーが正規のサイトかどうかを判断するために使用するほぼすべての視覚的な手がかりを制御できてしまいます。
もしオファーを受け取って不安な場合は、 Scam Guardが取引を開始する前にそのオファーを評価し、次に取るべき行動についてアドバイスを提供します。