Meta社で、Calendlyの面接予約ページを装ったウェブサイトが多数存在することが判明しました。訪問者は採用担当者との30分間の電話面接の予約枠を選び、個人情報を入力し、CAPTCHAのような認証を通過する必要があります。
次に、そのページはログインするように求めます。 Facebook 。
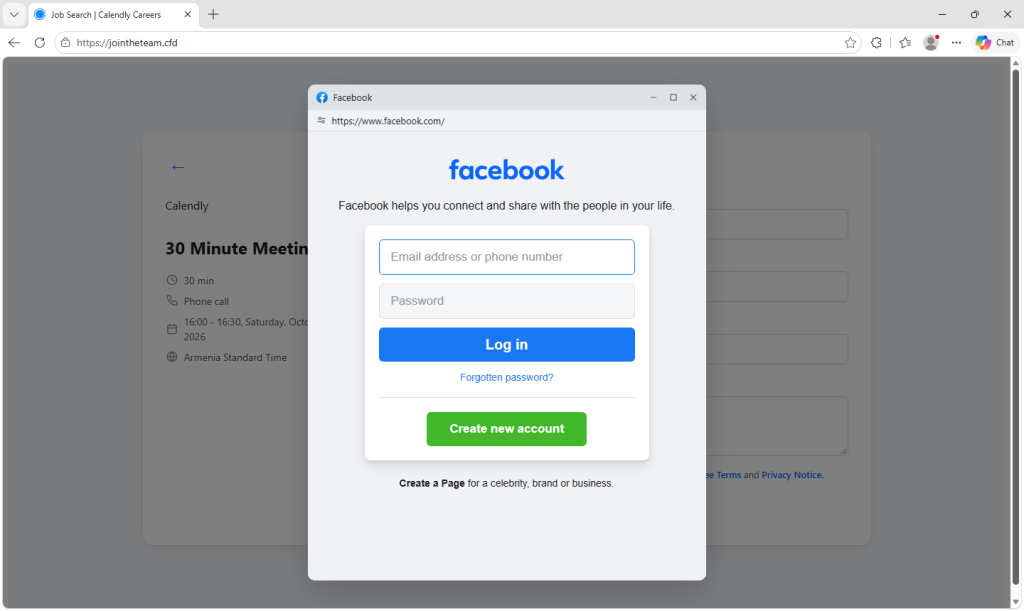
このインタビューは偽物です。このページは訪問者の個人情報を盗むように設計されています。 Facebook アカウントを保護するための二段階認証(2FA)コードを含むログイン情報が求められます。その後、訪問者は「セキュリティのため」という名目で、Googleアカウントにもログインするよう求められます。
これらのページは、Meta、Calendly、またはGoogleとは一切関係ありません。既にパスワードを入力したり、サインイン画面を承認してしまった場合は、該当するアカウントを直ちに保護してください。詳しくは、下記の「安全を保つ方法」をご覧ください。
Calendlyが説得力のある偽装工作を行う理由
Calendlyは広く利用されているスケジュール調整ツールで、採用担当者は面接の予約に利用しています。予約リンクをクリックし、時間を選択し、名前とメールアドレスを入力するという手順は、多くの人が何の疑問も持たずに実行しています。アカウントを作成する必要も、何かをダウンロードする必要もありません。
その手順のおかげで、巧妙な偽装が実現する。ページが何か変わったことを要求してくる頃には、訪問者はすでに予約枠を選び、個人情報を共有している。もう1ステップ進む方が、全てを疑い始めるよりも楽に感じられるだろう。
応募書類を何通も送っても返事が来ない人にとって、Metaからの面接招待はまさに待ち望んでいたメッセージかもしれません。興奮と、滅多にないチャンスを逃したくないという焦りから、リンクを送ってきたのが誰なのか確認するよりも、急いで行動を起こしてしまう人もいるでしょう。
求職者は見知らぬ人に個人情報を共有することに慣れています。名前、メールアドレス、電話番号を、一度も会ったことのない採用担当者に伝えるのは、応募手続きのごく普通の一部なので、それらの情報を求めるフォームがあっても、特に不安を感じることはないでしょう。
カレンダーから始まる就職面接
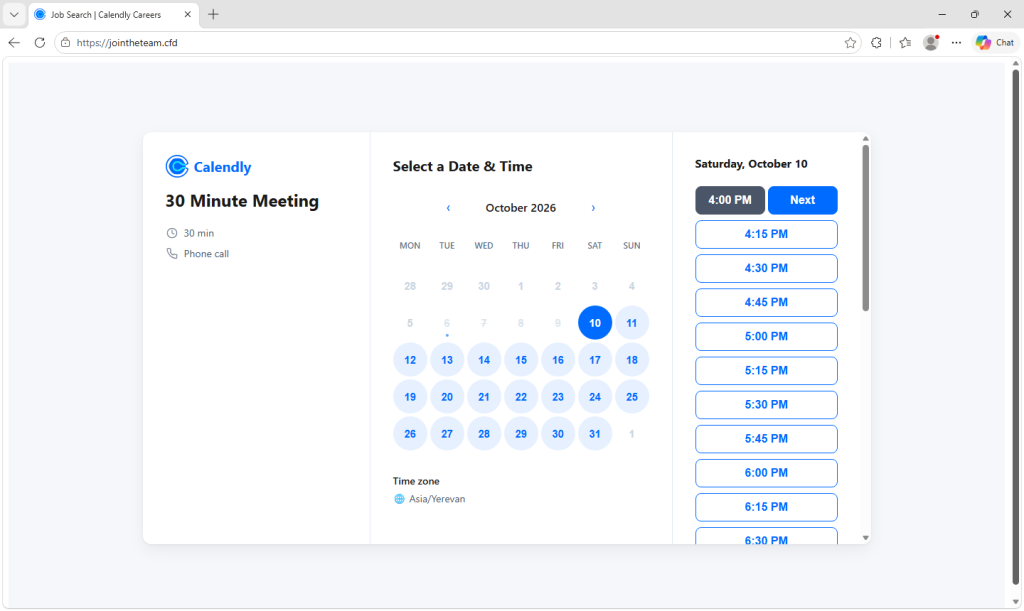
偽ページは、Calendlyの予約画面を模倣しており、「Calendly | Meta Careers」というタイトルが付けられています。月間カレンダー、タイムゾーン選択機能、30分間の「電話相談」が表示されます。利用可能な時間は攻撃者のサーバーから読み込まれるため、カレンダーは実際の採用担当者のスケジュールのように見えます。
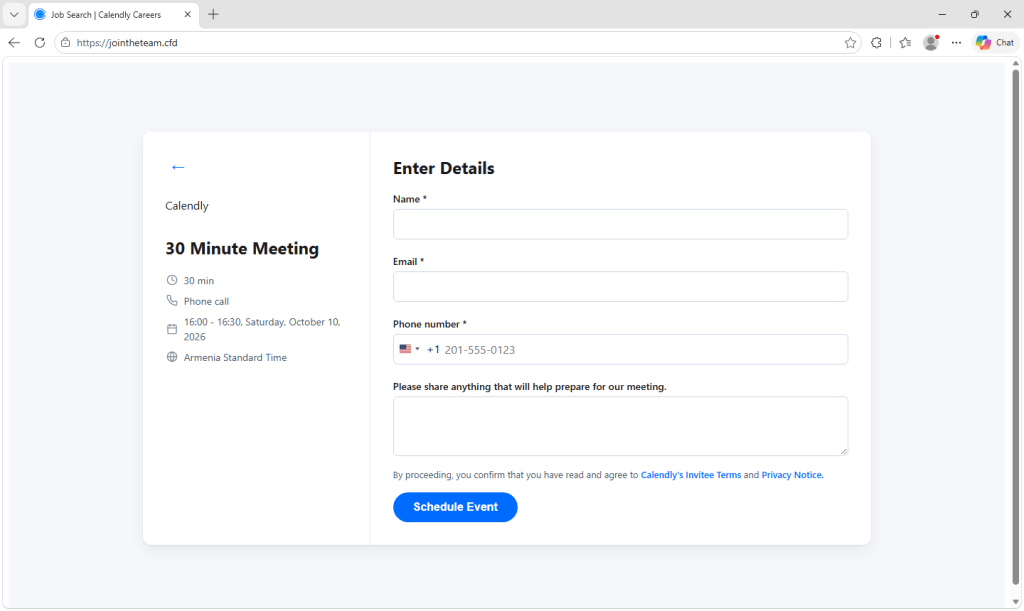
訪問者が時間を選択すると、ページは一連の手順を案内します。
- お客様の情報。フォームには、氏名、メールアドレス、電話番号に加え、「ミーティングの準備に役立つ情報」を入力する欄があります。
- 偽のCAPTCHA。画像のグリッドが表示され、「 Select 「すべての画像に…」という表示にすることで、ページが正当に見え、自動セキュリティスキャナーが次に何が表示されるかを検出できなくなる可能性もあります。
- Facebookログイン。ページ内のウィンドウがコピーします。 Facebookのログインページ。偽のアドレスバーまで描画して表示します。 Facebook ウェブアドレスが偽装されているため、本物のブラウザポップアップのように見えます。テキストには「入力されたログイン情報が正しくありません」といったリアルなエラーメッセージも含まれています。また、このページでは訪問者に「キャリアプロフィール」への登録を促しています。
- Facebookのセキュリティコード。アカウントに2段階認証が設定されている場合、認証アプリ、テキストメッセージ、WhatsApp、またはメールからコードを入力するよう求められます。
- Googleサインイン。ページには「 Facebook アカウントに登録されている Gmail アドレスにサインインする必要があります。リクエストを無害に見せるために、ページには次のように記載されています。 Facebook 「お客様のデータはGoogleアカウントと共有されません。」偽のGoogle画面は、偽のアドレスバーの下にあり、パスワードを要求し、その後、Googleが要求するもの(電話のプロンプトをタップする、Google認証システムからのコード、テキストメッセージのコード、または復旧用メールアドレス)を要求します。Googleパスワードを含め、これらの画面に入力したすべての情報は、攻撃者の収集サーバーに送信されます。
- 偽の確認メッセージです。最後に、カレンダーへの招待状が送信されたこと、90分以内に返信があることが表示されます。あなたが疑問に思い始める頃には、攻撃者はすでにあなたのアカウントに侵入している可能性があります。
詐欺が二段階認証を突破する方法
多くのフィッシングページはパスワードを収集するだけで終わりますが、このサイトはそれ以上続きます。
訪問者がページを閲覧している間、攻撃者のサーバーに繰り返し接続し、次に表示する画面の指示を待ちます。これにより、攻撃者は盗んだパスワードを実際のサーバーで試すことができます。 Facebook すぐにサイトにアクセスしてください。 Facebook 偽ページが認証コードの入力を求めると、訪問者にも同じコードの入力を求め、攻撃者はそのコードの有効期限が切れる前に使用することができます。コードが機能しない場合は、ページには「コードが間違っています。もう一度お試しください。」と表示されます。
Googleの画面も同様の手法に対応している。Googleが訪問者のスマートフォンにログインプロンプトを送信すると、偽のページは「はい」をタップするように指示し、攻撃者のログインを承認させてしまう可能性がある。
訪問者は偽のページを見ている間に、攻撃者は人目につかないところで本物のサービスにログインしようとする。
コード認証や電話による認証は、アカウントの乗っ取りを大幅に困難にするため、常に有効にしておくことをお勧めします。しかし、偽のページに入力されたコードや、他人のログイン用に承認された認証メッセージによって、攻撃者がアカウントに侵入できてしまう可能性があります。パスキーや互換性のあるハードウェアセキュリティキーは正規のウェブサイトに紐づいているため、このような偽のページでは正規のウェブサイトと同じ方法でパスキーやセキュリティキーを転送することはできません。パスワードとコードによる認証を選択し、それらの情報を攻撃者に渡してしまうと、この保護機能は役に立ちません。
再利用可能なフィッシングキットの兆候
コードにはバージョン番号が付いています(0.8.0詳細なエラーログ記録機能、および攻撃者のサーバーに送信されるすべてのメッセージに添付される「キャンペーンキー」などが含まれます。これらの機能は、さまざまなキャンペーンを識別するための再利用可能なキットであることを示唆しています。
収集アドレスはAmazon AWSのシンガポールリージョンにあるAPI Gateway ap-southeast-1コード内にベトナム語で書かれたコメントがあります。翻訳すると次のようになります。
「本番環境にデプロイする際は、ここでキーを変更してください。」
ホスティング地域やコードコメントの言語は、ページの背後にいる人物や、それらがどこで動作しているかを特定するものではない。
Facebook アカウント、特にビジネスページや広告アカウントに紐づけられたアカウントは、犯罪者にとって非常に価値があります。Googleアカウントを乗っ取られると、メールなどのデータが漏洩する可能性があり、攻撃者はそのアドレスに紐づけられたアカウントのパスワードをリセットできてしまう恐れがあります。
ドメインもまた、警戒すべき兆候だ。11個すべてが同じパターンに従っている。 join 採用活動に関連すると思われる単語、例えば joinhire, joinquestあるいは jointheteam、 .cfd, .info、そして .works トップレベルドメイン。CalendlyやMetaといった名称は一切使われていない。これらの一般的な名称は、他の企業の求人広告にも再利用される可能性がある。
安全に過ごすには
- デザインではなく、住所を確認してください。 Calendlyの直接予約リンクを使用する
calendly.comただし、正規の応募フォームは他のウェブサイトにも埋め込まれている場合があります。見慣れない採用ドメインからの招待は、独自に確認するべき理由として捉えてください。 - 予約ページにFacebookパスワードを入力しないでください。電話面談の予約に、採用担当者にソーシャルメディアのパスワードを渡す必要はありません。予約手続き中に突然別の場所へのログインを求められた場合は、要求内容と実際のログインドメインの両方を確認してください。
- ブラウザの実際のアドレスバーを見てください。これらの偽のログインwindows 独自のアドレスバーを表示Facebook またはGoogleのウェブアドレスを確認してください。別のポップアップが表示される場合は、ブラウザ自体が表示するアドレスを確認してください。ウェブページ外にドラッグできないログインウィンドウは、別のブラウザウィンドウではなく、ページの一部である可能性があります。
- 採用担当者と募集職種を確認してください。企業の公式採用サイトに直接アクセスしてください。正規の求人情報が掲載されているからといって、連絡してきた人物が本当にその企業を代表しているとは限りません。そのため、予期せぬ招待があった場合は、独立した情報源を通じて確認してください。
- コードを共有したり、予期しないプロンプトを承認したりしないでください。ログインを開始した正規のサービスでのみ、コードを入力してください。採用担当者や予約ページから指示されたからといって、電話によるプロンプトを承認しないでください。
- 可能な限りパスキーまたはセキュリティキーを使用してください。これらはこのようなフィッシング詐欺を防ぐのに役立ちます。パスワードとコードの入力を求められるページには注意してください。
- すでにパスワードを入力したか、プロンプトを承認しましたか?信頼できるデバイスから、影響を受けたサービスに直接アクセスしてパスワードを変更してください。他のセッションからログアウトし、セキュリティ方法、復旧用メールアドレス、電話番号を確認してください。両方のアカウントが影響を受けた場合は、攻撃者がメールにアクセスして他のパスワードをリセットする可能性があるため、Google アカウントを速やかに保護してください。Gmail で見慣れない転送ルールやフィルタがないか確認し、 Facebook 管理しているビジネスページや広告アカウントのパスワードを変更してください。同じパスワードを使い回している他の場所でもパスワードを変更してください。
- アカウントにログインできなくなってしまった場合は、 Metaのアカウント復旧サポートまたはGoogleのアカウント侵害時のガイダンスをご利用ください。連絡先情報のみを共有した場合は、それを利用して巧妙に偽装する詐欺にご注意ください。
Malwarebytes
Malwarebytes Browser Guard 、ユーザーがフィッシングサイトや詐欺サイトにアクセスする前にブロックできます。これは、人々が日常的に利用するサービスをそっくり模倣したページを作成する今回のキャンペーンのような場合に特に重要です。
面接のリンクを受け取ったものの、それが信頼できるかどうか確信が持てない場合は、 Malwarebytes Scam Guard を使用すれば、クリックする前にリンクを評価することができます。
侵害の兆候
フィッシングドメイン
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
コレクションエンドポイント
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard 、フィッシングページや悪意のあるサイトを自動的にBrowser Guard 。無料で、ワンクリックでインストールできます。ブラウザに追加する →