主なポイント
- インターネットの安全性とは、詐欺、マルウェア、インターネットの不正利用から個人情報、アカウント、デバイスを保護することを意味します。 hackers 。
- 予期せぬメール、テキストメッセージ、ソーシャルメディアのメッセージに含まれるリンクはクリックしないでください。リンクが安全かどうか確信が持てない場合は、まずMalwarebytes詐欺リンクチェッカーで確認してください。
- 長くて固有のパスワードをパスワードマネージャーに保存し、多要素認証(MFA)を有効にしてください。
- オペレーティングシステム、アプリ、ルーターは常に最新の状態に保ち、脅威をリアルタイムでブロックするセキュリティソフトウェアを使用してください。
- 公共のWi-Fiには注意し、 VPN 接続を暗号化するため。
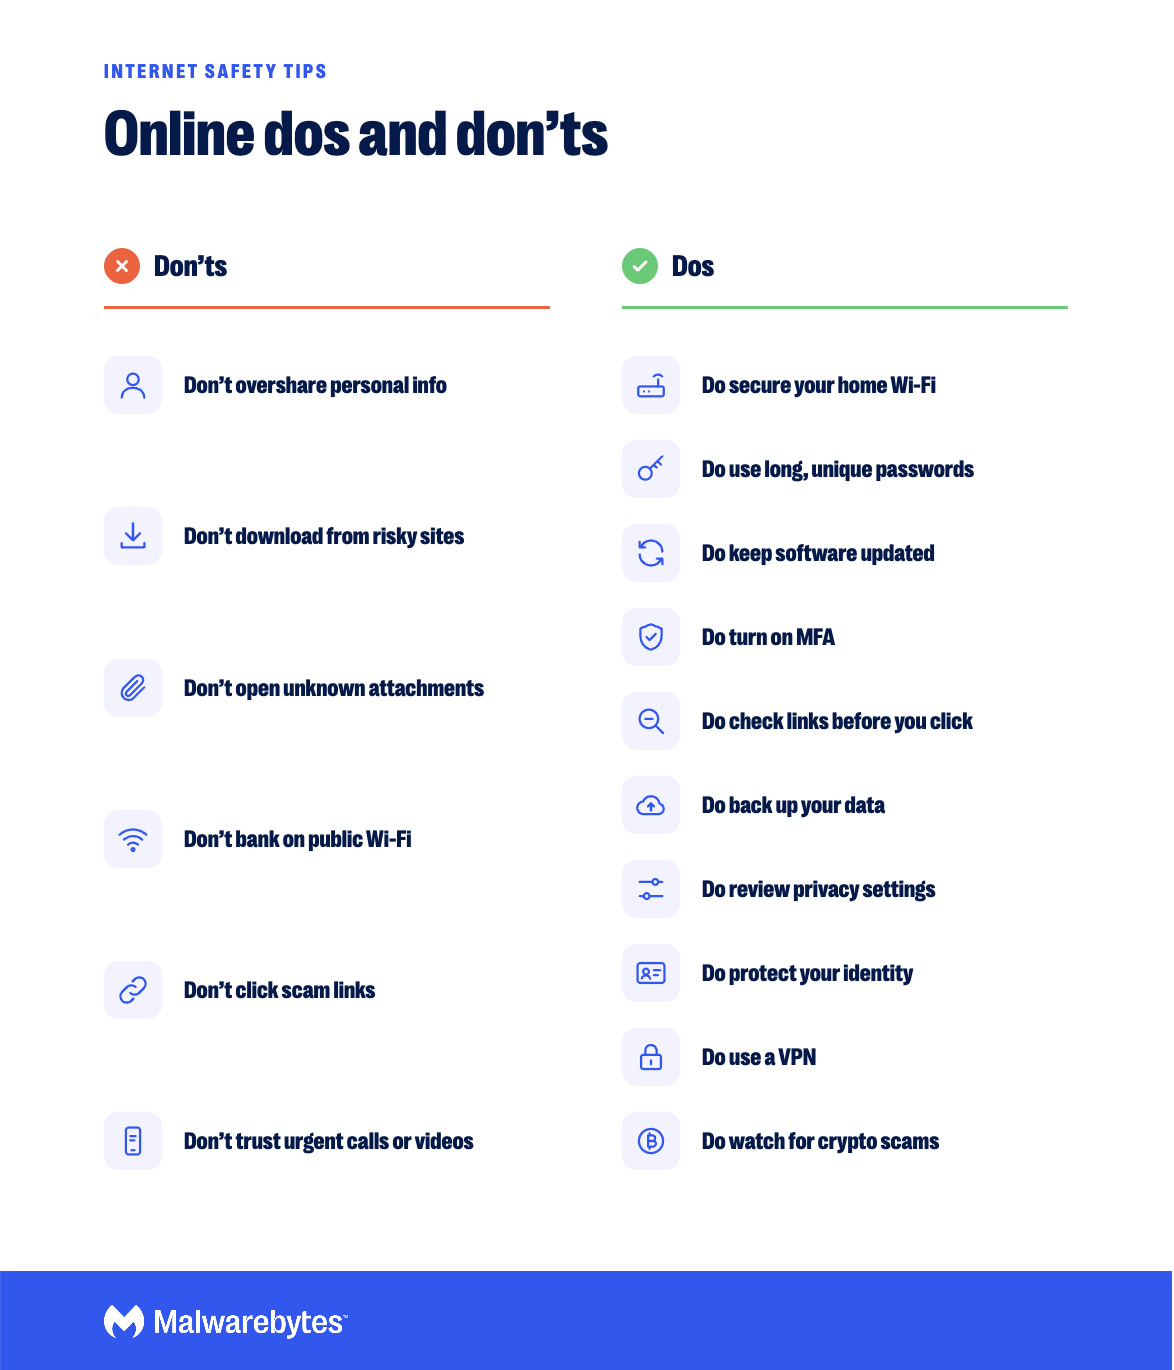
以下のルールでオンラインを安全に
インターネットの安全とは、オンライン上で自分自身、家族、そしてデータを守るための対策です。基本はシンプルです。情報を共有する量を減らし、クリックする前に考え、強力なパスワードと多要素認証(MFA)を使用し、ソフトウェアを常に最新の状態に保ち、脅威が到達する前にブロックするセキュリティツールを活用しましょう。
私たちは買い物、銀行取引、学校、仕事、交流、娯楽など、あらゆる場面でインターネットを利用しているため、サイバー犯罪者にとって私たちに接触する手段はいくらでもあります。以下に挙げる「すべきこと」と「すべきでないこと」は、最も効果的な習慣と設定について解説しています。
安全なオンライン行動における禁止事項
1:個人情報を共有しないでください
インターネットの安全対策で最も見落とされがちな点の1つは、個人情報の共有に関するものです。自宅の住所、誕生日、電話番号、ペットの名前などの個人情報は、公開プロフィールやフォーラムには掲載しないようにしましょう。
私たちはインターネットに慣れきってしまい、掲示板やソーシャルメディアで個人情報を共有することに何の躊躇も感じません。しかし、情報を過剰に共有してしまう子どもなどの脆弱な人々は、サイバーいじめ、捕食者、個人情報漏洩者などの標的になりやすいのです。
情報を共有しすぎると、アカウント侵害のリスクも高まります。ハッカーは公開されている投稿から情報を寄せ集めて、より巧妙なフィッシング攻撃を仕掛けることができます。また、あなたのデジタルフットプリントを利用してログインセキュリティを突破する可能性もあります。例えば、ペットについてSNSに投稿すると、アカウントがハッキングされる可能性があります。 Facebook そして、その名前はあなたのセキュリティ質問への回答の1つと一致します。
2:出所不明のサイトからはダウンロードしない
ソフトウェアやアプリは、開発元のウェブサイト、Google Playストア、AppleのApp Storeなど、公式のソースからのみダウンロードしてください。
ライセンスのないソフトウェア、海賊版プログラム、または信頼できないウェブサイトやリンクからのファイルをダウンロードする前に、よく考えてください。これらのダウンロードには、ウイルス、トロイの木馬、キーロガーなどのスパイウェアといったマルウェアが含まれている可能性があります。悪意のあるファイルをダウンロードしたと思われる場合は、無料のウイルススキャンを実行してください。
3: 不審な添付ファイルは開かない
たとえ知り合いから送られてきたように見えても、身に覚えのない添付ファイルは開かないでください。
不審な添付ファイルは、悪意のあるウェブサイトに誘導したり、マクロウイルスやランサムウェアなどのマルウェアをインストールしたりする可能性があります。それでも、好奇心から、あるいは受信トレイに何か届くのを待っているために、つい開いてしまう人もいます。
リスクに見合うだけの価値はありません。不適切な関係は、個人の安全や家族の安全を脅かし、ひいては組織にも損害を与える可能性があります。
4:公共のWi-Fiでは機密性の高い作業を行わない
公共のWi-Fiでは、銀行取引、買い物、重要なアカウントへのログインは避けてください。 VPN 。
公園、ショッピングモール、空港などの公共Wi-Fiは便利ですが、危険が伴います。これらのネットワークは、自宅やオフィスのネットワークほど安全ではありません。攻撃者は、データを盗んだり、中間者攻撃(MitM攻撃)を仕掛けたりするために、正規のネットワークに見せかけた偽のホットスポットを設置する可能性もあります。
公共のWi-Fiを使用する必要がある場合は、 HTTPSを使用しているサイトのみを利用し、オープンネットワークへの自動接続をオフにし、 VPNを使用して接続を保護してください。
5:詐欺リンクをクリックしたり、フィッシング詐欺に引っかかったりしないでください。
たとえ銀行や配送会社、あるいは知人からのメールのように見えても、身に覚えのないメッセージに記載されているリンクはクリックしないでください。
フィッシングとは、詐欺師が偽のメール、テキストメッセージ、ソーシャルメディアメッセージを送信したり、正規の企業を模倣したウェブサイトを作成したりするオンライン詐欺の一種です。目的は、パスワード、クレジットカード番号、銀行口座情報などをだまし取ったり、ランサムウェアなどのマルウェアをダウンロードさせたりすることです。テキストメッセージで詐欺が届く場合、それはフィッシングと呼ばれます。 smishing詐欺師は、ポスター、パーキングメーター、偽の駐車違反切符などに掲載されたQRコードに悪意のあるリンクを隠している場合もあります。
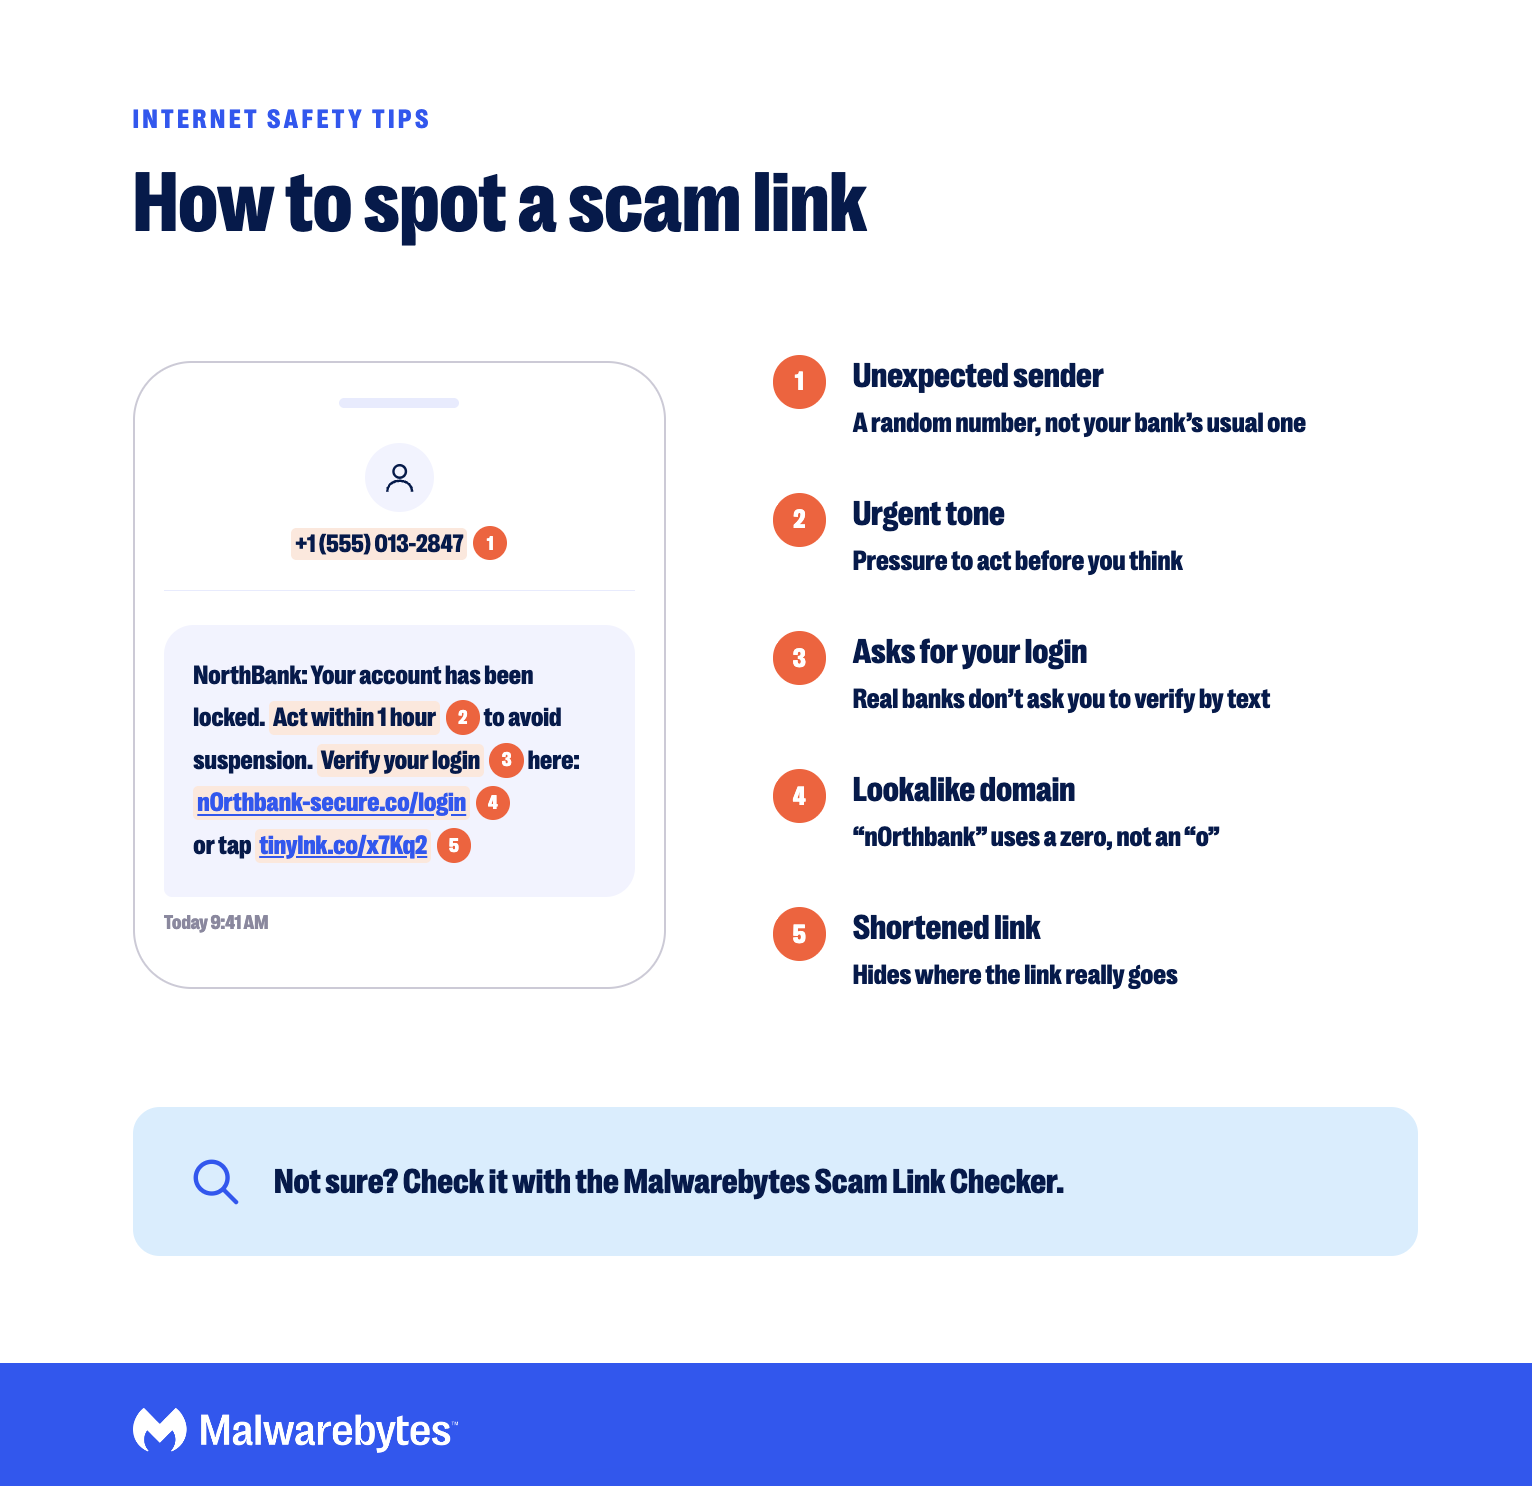
詐欺リンクは、巧妙に偽装されたログインページに誘導したり、マルウェアのダウンロードを引き起こしたりすることがよくあります。リンクが安全かどうか確信が持てない場合は、開く前にMalwarebytes詐欺リンクチェッカーに貼り付けて確認してください。
メッセージが不審に思える場合は、返信しないでください。公式ウェブサイトまたはアプリを通じて、企業に直接問い合わせて確認してください。たとえ正当なメッセージに見えても、見知らぬ相手からのメッセージに個人情報や金融情報を共有してはいけません。
6:音声や動画が本物らしく見えても、鵜呑みにしてはいけない。
たとえ知り合いの声に似ていても、金銭や個人情報を要求する緊急の電話、音声メッセージ、動画には注意が必要です。
詐欺師たちは今やAIを使ってソーシャルメディアの短い動画から声を複製し、リアルな音声を生成する。 deepfake 動画を模倣したり、以前のようにスペルミスで詐欺だとバレてしまうような文章を書かないようにしたりして、フィッシングメールを作成する。よくある詐欺の手口は、「家族」を名乗る人物が、すぐにお金が必要だと慌てて電話をかけてくるというものだ。
要求が緊急または不審に感じられた場合は、電話を切って、既に把握している番号を使って直接相手に連絡してください。緊急時用の合言葉を決めておく家族もいます。AIが詐欺の手口をどのように変えているかについては、弊社のレポートをご覧ください。

手を出してはいけないものを手に入れてしまった?
安全なオンライン行動の心得
1:安全なインターネット接続を確保してください
安全な接続により、不正なユーザーやhackers ネットワークから切断してください。以下の手順に従って、自宅のインターネット接続の安全性を向上させてください。
ファイアウォールをオンにしてください
ファイアウォールは、受信トラフィックを制御して接続を防御するネットワークセキュリティシステムです。オペレーティングシステムのファイアウォールやルーターのファイアウォールをオンにすることもできます。
ブラウザ保護を有効にする
優れたブラウザセキュリティツールは、安全なブラウジング環境を維持するのに役立ちます。詐欺やマルウェアなどの危険なコンテンツをブロックする無料のブラウザ拡張機能であるMalwarebytes Browser Guardお試しいただくことをお勧めします。

より安全に。より快適に。広告なしのブラウジング。
デフォルトのネットワーク名と管理者パスワードを変更してください。
すべてのルーターには、デフォルトのネットワーク名(SSID)、管理者ユーザー名、およびパスワードが設定されています。 Hackers デフォルトのSSIDを使用してルーターのモデルを特定し、デフォルトのログイン情報を調べ、設定を変更してネットワークに侵入することができます。
これらのデフォルト設定を変更することは、私たちが共有できる最も重要なインターネットセキュリティ対策の一つです。どちらもルーターの設定から変更できます。ネットワーク名は、あなたの名前、住所、ルーターのメーカーが分からないような名前を選びましょう。SSIDを変更した後は、デバイスを再接続する必要があります。
Wi-Fiネットワークを暗号化する
ルーターの設定画面には、WEP、WPA、WPA2、WPA3などの暗号化オプションが表示されます。ルーターがWPA3に対応している場合はWPA3を、対応していない場合はWPA2を選択してください。WEPと旧式のWPAは旧式で解読されやすいため、使用を避けてください。
ルーターにパッチを当てる
Hackers 既知のセキュリティ上の脆弱性を悪用して、家庭用ルーターが頻繁に乗っ取られる。パッチが適用されていないルーターは、リモート乗っ取り、パス・トラバーサル攻撃、Miraiのようなボットネットマルウェアなどの攻撃に対して脆弱である。
ルーターにファームウェアの自動更新機能がある場合は有効にするか、定期的に更新を確認してください。ルーターのサポートが終了した場合は、インターネットプロバイダーに新しいルーターの提供を依頼するか、ご自身で購入してください。
2:強力で固有のパスワードを使用する
すべてのアカウントに長くて固有のパスワードを使用し、パスワードマネージャーに保存してください。
そもそも、なぜ強力なパスワードを作成する必要があるのでしょうか? Hackers 攻撃者は、短いパスワードやよく使われるパスワードを数秒で解読できるツールを使用し、データ漏洩で盗まれたパスワードを再利用して他のアカウントに侵入します。だからこそ、アカウントごとに固有のパスワードを使用することが非常に重要なのです。
複雑さよりも長さが重要です。NISTの最新ガイドラインでは、多要素認証(MFA)と組み合わせない場合、パスワードは15文字以上を推奨しています。複数のランダムな単語で構成されたパスフレーズは、記号の羅列よりも長く、強力で、覚えやすいです。「ABC」「12345」、誕生日など、認識されやすいパターンは避けてください。
強力なパスワードは定期的に変更する必要はありません。ただし、利用しているサービスでデータ漏洩が発生した場合や、他人にパスワードを知られた可能性がある場合は、すぐにパスワードを変更してください。盗まれたパスワードは深刻な結果を招く可能性があります。例えば、Colonial Pipelineランサムウェア攻撃は、漏洩したパスワードから始まったと報じられています。
パスワードマネージャーを使えば、固有のパスワードを生成して記憶してくれるので、こうした作業がずっと楽になります。サイトによってはパスキーを提供している場合があるので、そちらの利用を検討しましょう。パスキーを使えば、指紋認証、顔認証、またはデバイスのPINコードでログインでき、パスワードのようにフィッシング詐欺に遭う心配もありません。
3:ウイルス対策ソフトを使用し、ソフトウェアを常に最新の状態に保つ
脅威をリアルタイムでブロックするセキュリティソフトウェアを使用し、オペレーティングシステム、ブラウザ、およびアプリを常に最新の状態に保ってください。
ウイルス対策ソフトウェアは、デバイス、ネットワーク、またはウェブブラウザを標的とする悪意のあるソフトウェアからシステムを保護します。従来のウイルス対策ツールは、新しい未知の脅威に対して効果が低い場合があるため、ブラウザを保護し、新たな脅威を阻止するマルウェア対策ソフトウェアを選択してください。
ソフトウェアのアップデートにより、パフォーマンスの向上、互換性の改善、そして時には新機能がもたらされます。最も重要なのは、セキュリティアップデートによって脆弱性が修正され、 hackers ハードウェアやソフトウェアへの侵入に使用されます。
オペレーティングシステム、ウェブブラウザ、スマートフォン、ルーター、その他の重要なソフトウェアを定期的にアップデートする習慣をつけましょう。利便性を高めるため、自動アップデートを有効にしておくことをお勧めします。
4: 多要素認証(MFA)の使用
メール、銀行口座、ソーシャルメディアアカウントなど、MFA(多要素認証)を提供しているすべてのアカウントでMFAを有効にしてください。
どんなに強力なパスワードでも、盗まれればアカウントへの不正アクセスに悪用される可能性があります。そのため、多要素認証を有効にすることをお勧めします。
MFAでは、 hacker パスワードだけでは不十分です。たとえユーザー名とパスワードが分かっていたとしても、認証アプリからのコードやスマートフォンの画面に表示されるプロンプトなど、別の方法で本人確認を行う必要があります。認証アプリやパスキーは、SIMスワップ詐欺で傍受される可能性のあるSMSで送信されるコードよりも安全です。
5:ウェブサイトのセキュリティ(HTTPS)を確認し、次にリンクを確認します。
ウェブサイトに個人情報や支払い情報を入力する前に、アドレスがHTTPSで始まっていることを確認してください。
安全な URL は HTTP ではなく HTTPS で始まります。「S」は secure の略で、ブラウザと Web サイト間の接続が TLS (Transport Layer Security) を使用して暗号化されていることを意味します。多くのブラウザは、HTTPS を使用していないサイトを「安全ではありません」と表示します。 Chromeアドレスバーに南京錠のアイコンが表示されなくなったので、URL自体を確認してください。
HTTPSは接続が暗号化されていることを意味するだけで、サイトが正規のものであることを意味するわけではないことに注意してください。詐欺サイトもHTTPSを使用しています。初めて利用するウェブサイトで買い物をする前に、レビューや詐欺報告を検索し、 Malwarebytes Scam Link Checkerでアドレスをチェックしてください。
6:データのバックアップを取る
サイバー攻撃、デバイスの故障、盗難などが発生した場合に備え、重要なファイルは定期的にバックアップしておきましょう。
最高のサイバーセキュリティツールやインターネット安全対策を講じていても、情報漏洩の被害に遭う可能性はあります。例えば、ランサムウェアはファイルを暗号化し、マルウェアの中にはファイルを削除したり破損させたりするものもあります。
定期的にデータを外付けハードドライブにバックアップし、さらにデータを自動的にオフサイトに保存する信頼できるクラウドバックアップサービスを利用することをお勧めします。デバイスから切り離された場所にバックアップを保存しておくことで、ランサムウェア攻撃からデバイスを保護するのに役立ちます。
7:ソーシャルメディアとブラウザのプライバシー設定を確認する
ブラウザ、デバイス、ソーシャルメディアアカウントのプライバシー設定を確認し、見知らぬ人が見られる情報を制限しましょう。
私たちの多くは、自分のデバイスやソーシャルメディアプラットフォームに個人情報を保存しています。プライバシー設定によって、誰がその情報にアクセスできるかを制御しています。例えば、ブラウザのプライバシー設定は、ウェブサイトが閲覧履歴や支払い情報など、どのような情報を見ることができるかに影響します。
同様に、ソーシャルメディアプラットフォームのプライバシー設定Facebook 、 X 、 Instagramまた、TikTokは、見知らぬ人がアクセスできる個人情報、投稿、メディアを管理している。
プライバシー設定を更新するには、以下のリンクを使用してください。
8: アイデンティティを守る
オンライン上で公開する個人情報の範囲を制限し、情報が漏洩した兆候がないか注意深く観察しましょう。
オンラインでの身元保護は、サイバーいじめやサイバー犯罪者の注意を引くことなく、自分の意見を自由に発言することを可能にします。また、サイバー犯罪者から攻撃される可能性も低くなります。 hackers あるいは、個人情報盗難の被害者になる可能性もある。
オンラインに投稿する際は匿名のアカウントを使用し、ここに挙げたその他のインターネット安全対策と組み合わせて、個人情報を保護してください。
信用情報、銀行取引明細書、クレジットカードの請求明細を常に確認しましょう。定期的にオンラインで自分の名前を検索して、どのような情報や画像が公開されているかを確認したり、無料のデジタルフットプリントスキャンを実行して、個人情報が漏洩していないかを確認したりしましょう。
個人情報がオンライン上に公開されていることに気づいたら、すぐにプライバシー設定を更新し、パスワードを変更し、プラットフォーム運営者に連絡してください。継続的な保護のためには、個人情報盗難防止サービスの利用を検討してください。
9: 使用するVPN
使用するVPN 特に公共のWi-Fiを利用する際は、インターネット通信を暗号化してください。
プライベートVPNで接続を保護することは、最も重要なインターネットセキュリティ対策の一つです。 VPN インターネットトラフィックを暗号化し、位置情報を隠すことで、 hackers あなたのデータの傍受やインターネットプロバイダーによるオンライン活動の追跡から保護します。一部の国では、 VPN VPNは、市民、活動家、ジャーナリストのプライバシー保護にも役立ちます。詳しくはVPNとは?」をご覧ください。
選ぶときVPN プロバイダーを選ぶ際は、大規模なサーバーネットワーク、強力なセキュリティ機能、そしてログを一切記録しないポリシーを持つプロバイダーを選びましょう。
ただし、無料のVPNやプロキシサーバーは避けるようにしてください。一部の無料VPNは、ユーザーを監視したり、閲覧履歴をマーケティング会社などの第三者に販売したりすることが知られています。セキュリティが脆弱な無料VPNは、マルウェア感染のリスクを高める可能性もあります。
10.仮想通貨詐欺に注意しましょう
オンラインで知り合っただけの相手に仮想通貨を送金してはいけません。また、確実なリターンを約束する投資には注意してください。
仮想通貨詐欺が増加しており、多くの被害者が一生の貯蓄を失っています。仮想通貨取引は取り消しが難しいため、被害者がお金を取り戻す手段は限られている場合が多いのです。
資産を守るために、以下の仮想通貨の安全対策に従ってください。
- 信頼できる仮想通貨取引所を利用してください。
- デジタル資産は、オフラインのコールドウォレットに保管することを検討してください。
- アカウントは多要素認証(MFA)で保護してください。認証アプリまたはハードウェアキーの使用をお勧めします。
- 暗号資産を狙ったフィッシングメール、偽のサポート担当者、そして「投資コーチ」には注意してください。
- 携帯電話会社に、SIMスワップ攻撃(SIMジャッキングとも呼ばれる)に対する追加の保護対策を依頼してください。これは、犯罪者があなたの電話番号を乗っ取って仮想通貨を盗む一般的な手口です。
ハッキング被害に遭った場合の対処法
詐欺師かhacker アカウントやデバイスに侵入された場合は、迅速に対応してください。
- 影響を受けたアカウントと、同じパスワードを使用しているすべてのアカウントのパスワードを変更してください。まずはメールアカウントから変更しましょう。
- それらのアカウントで多要素認証が有効になっていない場合は、有効にしてください。
- 無料のウイルススキャナーを使って、お使いのデバイスをマルウェアからスキャンしてください。
- 見覚えのないログイン、購入、設定変更がないかアカウントを確認し、不審な請求があった場合は銀行に連絡してください。
- 金融情報や個人情報が漏洩した可能性がある場合は、信用情報を凍結することを検討してください。
- 該当するプラットフォームに報告し、米国の場合は連邦取引委員会(FTC)のReportFraud.ftc.govにも報告してください。