Ryukランサムウェアについて話そう
リュウクはランサムウェアファミリーの名称であり、2018年8月に初めて実環境で確認された。昔はリュウクといえば、人気日本漫画・アニメシリーズの架空のキャラクターとしてしか知られていなかったが、今や世界中のシステムを脅かす史上最悪のランサムウェアファミリーのひとつとして知られる存在となった。
Ryukランサムウェアとは?
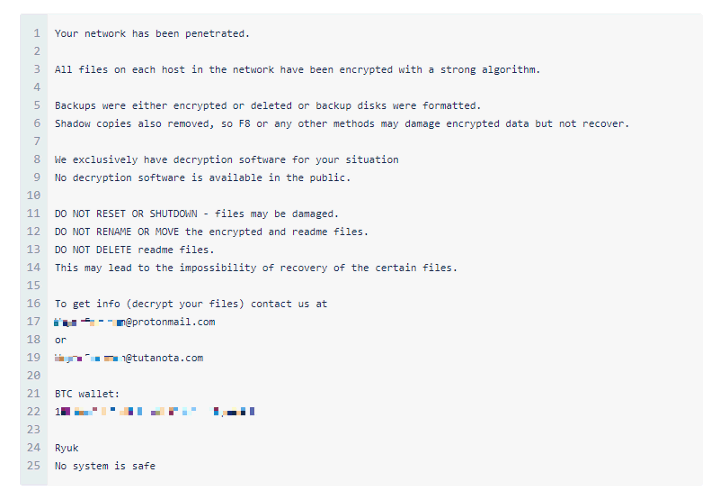
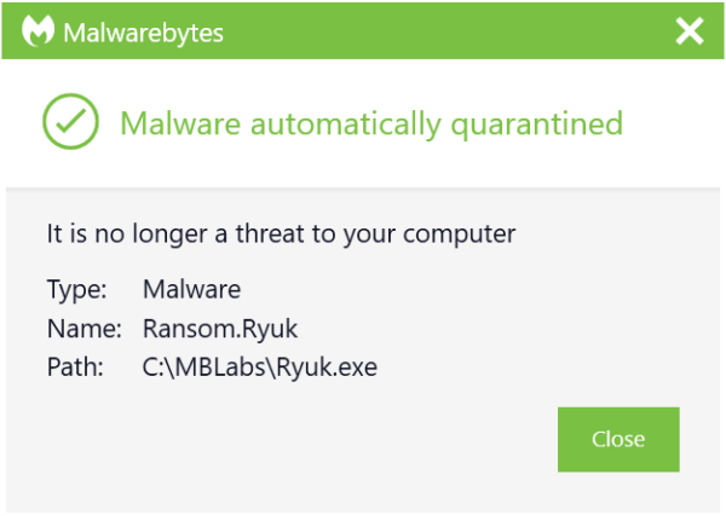
まず、ランサムウェアの定義から始めましょう。ランサムウェアとは、ファイルやシステムをロックして身代金を要求するマルウェアの一種です。Ryukは標的型攻撃で使用されるランサムウェアの一種で、攻撃者は重要なファイルを暗号化して高額の身代金を要求します。Ryukによる身代金要求額は、通常数十万ドルにも達します。 Malwarebytes Ransom.Ryukとして検出されます。この脅威に関するより詳細な技術的分析については、 Ryuk ランサムウェアの脅威に関する特集記事をご覧ください。
リュークの仕事ぶりは?
Ryukは、ネットワークドライブやリソースを識別して暗号化し、エンドポイント上のシャドウコピーを削除する機能を備えた最初のランサムウェアファミリーの1つです。つまり、攻撃者はその後、システムを無効化することができます。 Windows ユーザー向けのシステム復元機能により、外部バックアップやロールバック技術なしでは攻撃からの復旧が不可能になる。
リュークを作ったのは誰ですか?
マルウェアの帰属は常に難しい。しかし、Deloitte Argentinaの研究者であるGabriela NicolaoとLuciano Martinsは、Ryukランサムウェアは、2017年8月にアンダーグラウンドのフォーラムでHermes 2.1を宣伝しているのが観察された、あまり知られていないサイバー犯罪グループであるCryptoTechに起因するとしている。研究者らによると、Hermes 2.1はRyukランサムウェアの別名だという。
Ryukランサムウェアのニュース
- 2021:
- 2020:
- 2019:
リュークのターゲットは?
Ryukの標的は、攻撃者が高額な身代金を要求される可能性が高いことを知っている、知名度の高い組織である傾向がある。被害者には、EMCOR、UHS病院、複数の新聞社などが含まれる。これらの組織を標的にしたRyukは、2018年2月から2019年10月にかけて、運営者に6,100万ドルの収益をもたらしたと推定されている。
リュークはどのように運ばれてくるのですか?
多くのマルウェア攻撃と同様に、配信方法はスパムメール(マルスパム)である。これらのメールは多くの場合、なりすましのアドレスから送信されるため、送信者名が疑われることはない。
典型的なRyuk攻撃は、フィッシング・メールに添付された武器化されたMicrosoft Office文書をユーザーが開くことから始まる。この文書を開くと、悪意のあるマクロがPowerShellコマンドを実行し、バンキング型トロイの木馬 Emotetをダウンロードしようとする。このトロイの木馬には、感染したマシン上に追加のマルウェアをダウンロードする機能があり、主なペイロードがスパイウェアであるTrickbotを取得し実行します。このトロイの木馬は管理者の認証情報を収集し、攻撃者がネットワークに接続された重要な資産へと横方向に移動できるようにします。攻撃者がこれらの各資産上でRyukを実行すると、攻撃の連鎖が終了します。
そのため、ネットワークが侵入されると、攻撃者はさらにネットワークを探索して侵入する労力をかける価値があると考えるかどうかを判断する。もし高額を要求できるだけの影響力があれば、彼らはRyukランサムウェアを展開するだろう。
リュークから身を守るには?
ランサムウェアの攻撃から身を守るための第一歩は、マルウェア対策/ウイルス対策、できればランサムウェアのような高度なマルウェア攻撃を阻止するように設計されたリアルタイム保護を提供するものに投資することだ。また、脆弱なプログラムを脅威から保護する機能(エクスプロイト対策技術)と、ランサムウェアがファイルを人質に取るのをブロックする機能(アンチ・ランサムウェア・コンポーネント)の両方に注目する必要がある。マルウェア対策ソリューションの中には、特にランサムウェアの影響に対抗するために設計されたロールバック技術を提供するものもある。
次に、面倒かもしれないが、データの安全なバックアップを定期的に作成する必要がある。お勧めは、高度な暗号化と多要素認証を備えたクラウドストレージを利用することだ。また、USBや外付けハードディスクを購入し、新しいファイルや更新されたファイルを保存することもできる。
そして、システムやソフトウェアが定期的にアップデートされていることを確認してください。WannaCryランサムウェアの大流行は、マイクロソフトのソフトウェアの脆弱性を利用したもので、同社は2017年3月にセキュリティの抜け穴に対するパッチをリリースしていたにもかかわらず、多くの人々がアップデートをインストールしなかったため、攻撃の対象となった。日常生活で使用するソフトウェアやアプリケーションのアップデートのリストが増え続ける中、それを常に把握しておくのは大変なことだ。そのため、自動アップデートを有効にするよう設定を変更することをお勧めする。
最後に、情報収集を怠らないこと。コンピュータがランサムウェアに感染する最も一般的な方法の1つは、ソーシャル・エンジニアリングです。フィッシングメールや不審なウェブサイト、その他の詐欺を見破る方法について、自分自身(そして経営者であれば従業員)を教育してください。そして何よりも、常識を働かせてください。怪しいと思ったら、おそらくそうです。
リュークを解任する方法は?
Malwarebytes Anti-Malware Nebula コンソールを使用してエンドポイントをスキャンできます。「スキャン + 隔離」オプションを選択してください。その後、「検出」ページで検出された脅威を確認できます。「隔離」ページでは、隔離された脅威を確認し、必要に応じて復元できます。「検出」ページをよく見て、Ryuk がどのように配信されたのかの答えを見つけられるかどうか確認してください。攻撃者が再び利用できるバックドアを残しておきたくはありません。
Ryuk の配信が Emotet によって行われた疑いがある場合は、追加の手順を実行する必要があります。コンピュータがネットワークに接続されている場合は、直ちに隔離してください。隔離後、感染したシステムにパッチを適用してクリーンアップしてください。しかし、それだけではありません。Emotet はネットワーク全体に拡散するため、クリーンアップされたコンピュータでも、感染したネットワークに再び接続すると再感染する可能性があります。ネットワーク上の各コンピュータを 1 台ずつクリーンアップしてください。これは面倒な作業ですが、 Malwarebytesビジネス ソリューションを使用すれば、感染したエンドポイントを隔離して修復し、将来の Emotet 感染に対するプロアクティブな保護を提供することで、この作業を容易にすることができます。