Google выпустила обновления для Chrome браузер, устраняющий ряд серьезных уязвимостей.
Обновление содержит исправления для 74 уязвимостей, в том числе одной, которая в настоящее время активно эксплуатируется злоумышленниками.
Стабильный канал обновлен до 149.0.7827.102/.103 для Windows / Mac а также 149.0.7827.102 для Linux, который будет распространяться в течение ближайших недель.
Как обновить Chrome
Если вы не хотите ждать, пока обновление дойдет до вас, его легко установить вручную.
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Загрузка начнётся автоматически. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
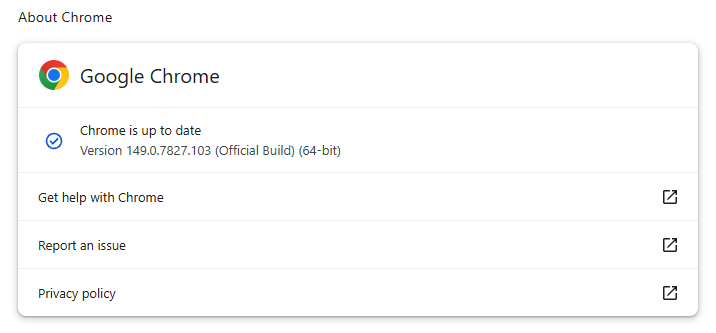
Пошаговые инструкции по обновлению Chrome на всех операционных системах вы также найдете в нашем руководстве.
Технические детали
Уязвимость, которая, по данным Google, в настоящее время активно эксплуатируется злоумышленниками, имеет идентификатор CVE-2026-11645.
Google описывает это так:
«Выход за пределы допустимого диапазона чтения и записи в V8 в Google» Chrome В версиях до 149.0.7827.103 удаленный злоумышленник мог выполнить произвольный код внутри песочницы с помощью специально созданной HTML-страницы.
Это означает, что данная ошибка была обнаружена в Chrome V8 двигатель — часть Chrome (и другие браузеры на основе Chromium), которые запускают JavaScript.
Такой уязвимость позволяет программе считывать или записывать данные за пределами выделенного ей участка памяти, что дает злоумышленникам возможность манипулировать другими участками памяти, выделенными для более важных функций. Злоумышленники могут разместить вредоносный код в памяти и заставить систему его выполнить.
В данном случае уязвимость может быть активирована при обработке V8 специально подстроенного HTML-контента, например, вредоносного веб-сайта.
Фраза «внутри песочницы» означает, что вредоносный код будет выполняться в ограниченной, изолированной среде, а не напрямую на всем компьютере. Код злоумышленника ограничен пределами браузера, что снижает степень ущерба по сравнению с кодом, выполняющимся за пределами песочницы. Однако злоумышленники часто комбинируют несколько уязвимостей, чтобы добиться более серьезных последствий. Таким образом, эта фраза является лишь ограничением безопасности, а не гарантией того, что уязвимость безвредна.
Обновление также включает в себя несколько новых функций, таких как возможность подписывать PDF-формы без использования расширений.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →