Если и было когда-то время, когда пользователи осознали, насколько уязвимо программное обеспечение, которым они пользуются, то это именно сейчас. В прошлом месяце Microsoft выпустила самое масштабное в своей истории обновление в рамках «вторника исправлений». А вчера, в последний день июня, Google опубликовала обновление, которое включало целых 382 исправления уязвимостей.
Стабильный канал обновлен до 150.0.7871.46/.47 для Windows и Mac Обновление версии 150.0.7871.46 для Linux и 150.0.7871.63 для Android будет распространяться в течение ближайших дней и недель.
Как обновить Chrome
Если вы не хотите ждать, пока обновление дойдет до вас, его легко установить вручную.
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Загрузка начнётся автоматически. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
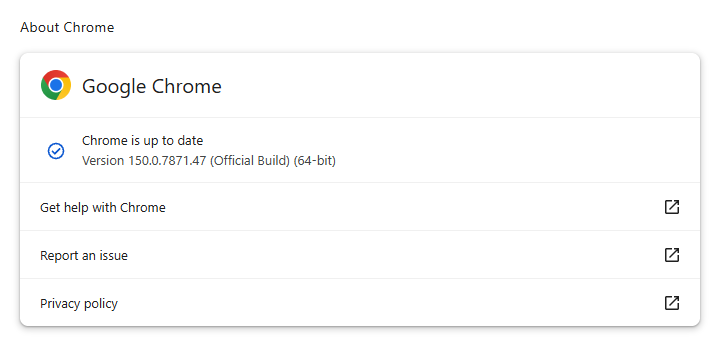
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве по обновлению Chrome на всех операционных системах .
Технические детали
Среди 382 исправлений уязвимостей 358 были обнаружены самой компанией Google, причем 15 из них отнесены к категории «Критические». Google присваивает им уровень «Критический», поскольку они могут позволить злоумышленнику запустить произвольный код за пределами «песочницы» браузера, что соответствует самому высокому уровню в шкале оценки компании. Поэтому обнадеживает тот факт, что Google обнаружила эти уязвимости раньше всех. Ведь, судя по всему, не все исследователи уязвимостей придерживаются принципов ответственного раскрытия информации.
Google использует внутренние инструменты для очистки кода и методы фаззинга для выявления этих уязвимостей. Вероятно, этому также способствует тот факт, что компания входит в список организаций, которым разрешено использовать передовые платформы искусственного интеллекта для выявления таких уязвимостей.
Особое внимание привлекает одна уязвимость, получившая оценку «Высокая». Речь идет об уязвимости, зарегистрированной под номером CVE-2026-13789. Официальное описание гласит:
«Использовать после освобождения ресурсов графического процессора в Google» Chrome В версиях до 150.0.7871.47 удаленный злоумышленник, скомпрометировавший процесс рендеринга, мог потенциально выйти из песочницы с помощью специально созданной HTML-страницы.
Уязвимости, позволяющие злоумышленнику выйти за пределы «песочницы» — а это означает, что они могут повлиять на работу всего устройства — представляют большую ценность, если их удается комбинировать с другими уязвимостями. Пясочница браузера — это ограниченная, изолированная среда, которая призвана сдерживать любую вредоносную активность в пределах браузера, а не допускать её распространения на весь компьютер. Поэтому выход из «песочницы» опасен, поскольку позволяет злоумышленникам перейти от ситуации «в браузере произошло что-то плохое» к ситуации «что-то плохое может повлиять на всю систему в целом».
«Использование после освобождения» (Use-after-free) — это класс уязвимостей, возникающих в результате некорректного использования динамической памяти во время работы программы. Если после освобождения участка памяти программа не очищает указатель на этот участок, злоумышленник может воспользоваться этой ошибкой, вызвав сбой в работе программы или заставив её выполнить код, который она не должна выполнять.
В хроме/ Chrome В архитектуре GPU термин обычно обозначает выделенный графический процессор, который обрабатывает аппаратное ускорение рендеринга, композитинг, WebGL, декодирование видео и связанные с графикой операции.
«Через специально созданную HTML-страницу» означает, что атака может быть осуществлена с помощью вредоносного веб-сайта, электронного письма с HTML-кодом или встроенного HTML-документа.
Итак, еще раз: обновите браузер, как только сможете. Пользователи других браузеров на базе Chromium, следите за выходом следующего обновления.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →