Chrome Компания выпускает обновление для своих настольных версий. Обновление включает 15 исправлений безопасности, два из которых устраняют критические уязвимости переполнения буфера .
Стабильный канал обновлен до 151.0.7922.169/.170 для Windows и Mac и 151.0.7922.169 для Linux.
Как обновить Chrome
Если вы не хотите ждать, пока обновление дойдет до вас, его легко установить вручную.
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Загрузка начнётся автоматически. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
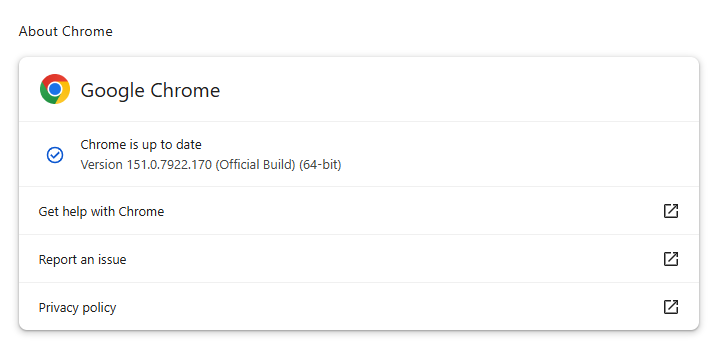
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
Технические детали
Как уже упоминалось ранее, две уязвимости, получившие критическую оценку в этом обновлении, представляют собой ошибки переполнения буфера.
Переполнение буфера — это тип уязвимости программного обеспечения, возникающий, когда область памяти в программном приложении достигает своей адресной границы и записывает данные в соседнюю область памяти. В эксплойт-коде программными объектами для атак с переполнением чаще всего становятся стек и куча.
Первая уязвимость отслеживается как CVE-2026-76034 и была обнаружена в WebGL (Web Graphics Library). WebGL — это программный интерфейс (API) JavaScript, который позволяет веб-браузерам плавно отображать интерактивную 2D и 3D графику. Удаленный злоумышленник может использовать эту уязвимость для выполнения произвольного кода вне песочницы с помощью специально созданной HTML-страницы.
Вторая критическая уязвимость отслеживается как CVE-2026-76036 и находится в Dawn, базовой библиотеке с открытым исходным кодом, реализующей стандарт WebGPU . Она выступает в качестве моста, позволяя веб-приложениям напрямую взаимодействовать с графическим оборудованием компьютера. Эта уязвимость также позволяет удаленному злоумышленнику выполнять произвольный код вне песочницы с помощью специально созданной HTML-страницы.
Chrome Уязвимости, позволяющие удаленно выполнять код вне песочницы браузера, особенно ценны для злоумышленников, поскольку они могут превратить посещение вредоносного или скомпрометированного веб-сайта в прямое выполнение кода в базовой операционной системе, часто без необходимости дополнительных шагов по эксплуатации.
Песочница обычно ограничивает доступ скомпрометированного процесса рендеринга к файлам, устройствам и другим конфиденциальным системным ресурсам. Обход песочницы существенно расширяет возможности злоумышленника по краже данных, обеспечению постоянного присутствия в системе, развертыванию вредоносного ПО или дальнейшему проникновению в корпоративную среду.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .