Chrome Компания выпускает обновление для своего настольного браузера. Обновление включает 230 исправлений безопасности, одно из которых, как известно, активно используется злоумышленниками .
Стабильный канал обновлен до версии 153.0.8010.36/.37 для Windows и Mac и 153.0.8010.36 для Linux.
Как обновить Chrome
Если вы не хотите ждать, пока обновление дойдет до вас, его легко установить вручную.
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Загрузка начнётся автоматически. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
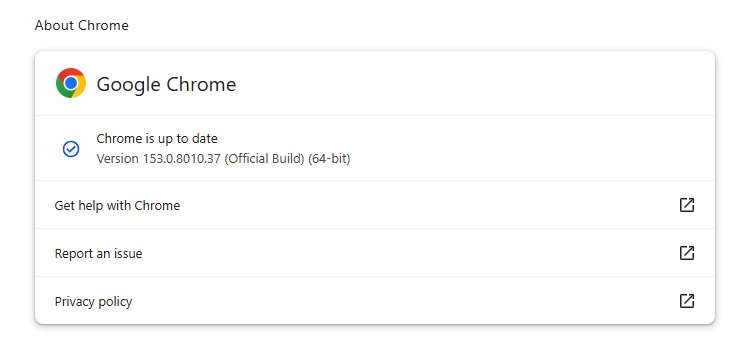
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
Технические детали
Активно используемая уязвимость отслеживается как CVE-2026-87491 . В описании указано, что это уязвимость записи за пределы допустимого диапазона. Chrome Движок V8, который может позволить удалённому злоумышленнику выполнить произвольный код внутри песочницы браузера с помощью специально созданной HTML-страницы.
Это означает, что ошибка была обнаружена в определенной части Chrome который выполняет JavaScript. Вредоносный веб-сайт может использовать это в своих целях, заставив пользователя загрузить специально разработанную веб-страницу, что приведет к... Chrome JavaScript-движок злоумышленника некорректно обрабатывает память и выполняет инструкции, выбранные самим злоумышленником. Эти инструкции изначально будут выполняться внутри... Chrome 'песочницу безопасности, а не с неограниченным доступом ко всему устройству.
Chrome Песочница предназначена для ограничения доступа этого кода к остальной части устройства, но уязвимость всё равно серьёзна, поскольку она даёт злоумышленнику доступ, просто заставив жертву просмотреть вредоносную веб-страницу. Электронные письма вряд ли вызовут эту уязвимость, поскольку большинство авторитетных почтовых клиентов очищают входящий HTML-код перед его отображением. Они удаляют или отключают активные веб-функции, которые позволили бы отправителю запускать код во входящих сообщениях, например, JavaScript. Однако электронное письмо может содержать ссылку, которая перенаправляет получателя на вредоносный веб-сайт.
Помимо этой уязвимости средней степени серьезности, обновление исправляет пять критических уязвимостей, четыре из которых были обнаружены в WebGL (Web Graphics Library). WebGL — это программный интерфейс JavaScript, используемый для рендеринга интерактивной 2D и 3D графики в браузере без необходимости использования дополнительных плагинов.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →