13 и 14 октября Google выпустила несколько обновлений Chrome .
Большинство пользователей находятся в сети. Chrome Стабильный канал. Обновление для настольных компьютеров включает в себя Chrome Обновление до версий 155.0.8059.79/.80 для Windows и Mac и 155.0.8059.79 для Linux . Обновление включает 37 исправлений безопасности, в том числе семь критических.
В тот же день Google выпустила версию 155.0.8059.79 для Android . Возможно, она пока недоступна в Google Play для всех, но следите за обновлениями. Google заявляет, что она также включает улучшения стабильности и производительности.
Обновления будут внедряться в течение ближайших дней и недель.
Как обновить Chrome
Самый простой вариант — разрешить Chrome автоматически. Однако вы можете отстать с обновлениями, если никогда не закрываете браузер или если возникнут какие-то проблемы, например, если какое-то расширение блокирует обновление.
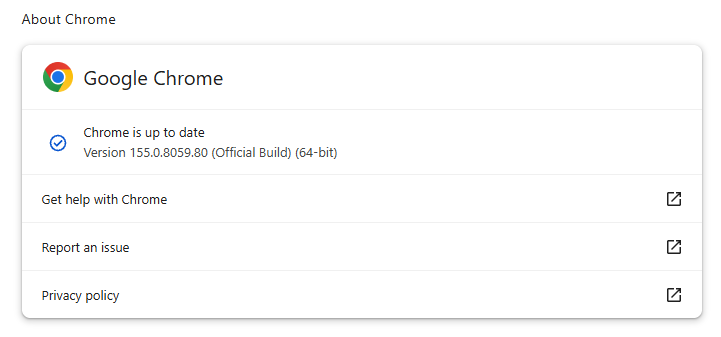
Если вы не хотите ждать, пока обновление дойдёт до вас, его легко обновить вручную. Откройте раздел «О программе Google Chrome в... Chrome Настройки или меню «Справка». Chrome Будет выполнена проверка наличия обновлений. Если обновление доступно, нажмите «Перезапустить» , чтобы установить его.
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
Технические детали
Некоторые из исправлений в системе безопасности заслуживают более пристального внимания.
Защита мобильных устройств — везде и всегда.
Первая уязвимость отслеживается как CVE-2026-110152 , это ошибка переполнения буфера в ANGLE от Google. Chrome на Android Это может позволить удалённому злоумышленнику выполнить произвольный код за пределами песочницы с помощью специально созданной HTML-страницы.
УГОЛ Chrome Слой графического преобразования. Переполнение буфера происходит, когда программа помещает в область памяти больше данных, чем она может вместить, перезаписывая данные в соседней области памяти. Злоумышленник может использовать это для того, чтобы заставить уязвимый процесс выполнять вредоносный код.
Chrome Уязвимости, позволяющие удаленно выполнять код вне песочницы браузера, особенно ценны для злоумышленников, поскольку они могут превратить посещение вредоносного или скомпрометированного веб-сайта в прямой запуск кода в базовой операционной системе, часто без необходимости дополнительных шагов по эксплуатации.
Затем я обнаружил две уязвимости типа «использование памяти после освобождения» в компоненте PDF. CVE-2026-110136 , имеющая критический уровень опасности, может позволить удаленному злоумышленнику выполнить произвольный код вне песочницы с помощью специально созданной HTML-страницы. CVE-2026-110147 , имеющая высокий уровень опасности, может позволить злоумышленнику выполнить произвольный код внутри песочницы с помощью специально созданной HTML-страницы.
Уязвимость типа «использование памяти после освобождения» возникает, когда программа пытается получить доступ к ячейке памяти после того, как она была освобождена. Это может привести к сбоям или, в некоторых случаях, позволить злоумышленнику выполнить собственный код.
«Внутри песочницы» означает, что вредоносный код будет выполняться в ограниченной, изолированной среде, предназначенной для ограничения доступа к остальной части вашего устройства. Это ограничивает возможности злоумышленника, поскольку вынуждает его работать только в браузере, снижая последствия по сравнению с кодом, работающим вне песочницы. Однако злоумышленники часто объединяют несколько уязвимостей, чтобы выйти за пределы песочницы и добиться более серьезного взлома. Таким образом, эта фраза описывает важное ограничение безопасности, но это не означает, что уязвимость безвредна.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard автоматическиBrowser Guard фишинговые страницы и вредоносные сайты. Бесплатно, устанавливается одним щелчком мыши. Добавьте его в свой браузер →