3 ноября Google выпустила Chrome 157 в стабильный канал для Windows , Mac и Linux. Обновление будет распространяться в течение ближайших дней и недель.
Большинство пользователей находятся в сети. Chrome Стабильный канал. Обновление для настольных компьютеров включает в себя Chrome до версий 157.0.8103.38/.39 для Windows и Mac и 157.0.8103.38 для Linux . Включает 213 исправлений безопасности, в том числе семь уязвимостей, оцененных Google как критические.
Chrome Версия для Android также была обновлена до 157.0.8103.38 . Она станет доступна в Google Play в ближайшие дни.
Как обновить Chrome
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Если вы не хотите ждать завершения обновления, вы можете обновить его вручную. Откройте раздел «О программе Google Chrome в меню... Chrome Настройки или меню «Справка». Chrome Будет выполнена проверка наличия обновлений. Если обновление доступно, нажмите «Перезапустить» , чтобы установить его.
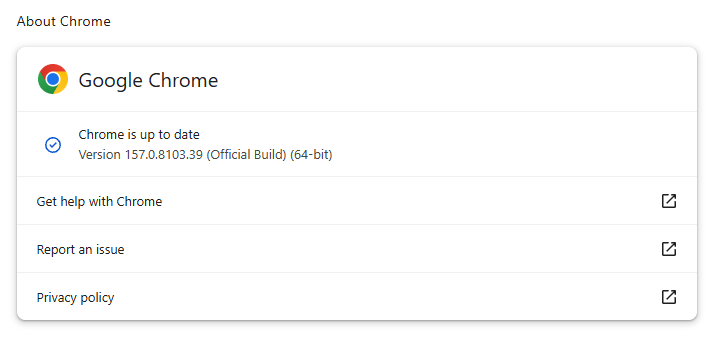
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
Технические детали
Некоторые из исправлений в системе безопасности заслуживают более пристального внимания.
Google присвоила семи уязвимостям в обновлении статус критического уровня. Одна из них, ошибка повреждения памяти в ANGLE, затрагивает Chrome для Android Это потенциально может позволить удалённому злоумышленнику запустить код вне песочницы с помощью специально созданной HTML-страницы.
Защита мобильных устройств — везде и всегда.
CVE-2026-121229 : Повреждение памяти в ANGLE, которое может позволить удаленному злоумышленнику потенциально выполнить произвольный код за пределами песочницы с помощью специально созданной HTML-страницы.
УГОЛ Chrome Слой трансляции графики. Переполнение буфера происходит, когда программа помещает в область памяти больше данных, чем она может вместить, перезаписывая данные в соседней области памяти. Злоумышленник может использовать это для того, чтобы заставить уязвимый процесс выполнять вредоносный код.
Chrome Уязвимости, позволяющие удаленно выполнять код вне песочницы браузера, особенно ценны для злоумышленников, поскольку они могут превратить посещение вредоносного или скомпрометированного веб-сайта в прямой запуск кода в базовой операционной системе, часто без необходимости дополнительных шагов по эксплуатации.
CVE-2026-121035 : Использование освобожденной памяти после завершения отрисовки.
Chrome Компонент Prerender помогает страницам открываться быстрее, загружая и подготавливая страницу в фоновом режиме до того, как вы на неё перейдёте. Если вы затем посетите эту страницу, Chrome Можно отобразить подготовленную версию практически мгновенно, вместо того чтобы загружать её с нуля.
Это выходит за рамки простого скачивания контента: Chrome Также начинается отрисовка страницы и выполнение соответствующего JavaScript-кода.
Уязвимость типа «использование памяти после освобождения» возникает, когда программа пытается получить доступ к ячейке памяти после того, как она была освобождена. Это может привести к сбоям или, в некоторых случаях, позволить злоумышленнику выполнить собственный код.
CVE-2026-121156 : Переполнение буфера в Dawn.
Технология Dawn обеспечивает работу WebGPU в Chrome Это позволяет веб-сайтам использовать графический процессор устройства для рендеринга и вычислительных задач. Он проверяет и преобразует инструкции WebGPU в команды, которые может понять базовая графическая система устройства.
Переполнение буфера происходит, когда программа записывает в блок памяти больше данных, чем он может вместить. Это может привести к сбою или, в некоторых случаях, позволить злоумышленнику выполнить код.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →