11 ноября Google выпустила обновление безопасности для стабильного канала Chrome . Windows , Mac и Linux. Обновление будет распространяться в течение ближайших дней и недель.
Большинство пользователей находятся в сети. Chrome Стабильный канал. Обновление для настольных компьютеров включает в себя Chrome Обновление для версий 157.0.8103.78/.79 для Windows и Mac и 157.0.8103.78 для Linux включает 83 исправления безопасности, пять из которых имеют критический уровень серьезности. Это обновление вышло всего через два дня после предыдущего.
Как обновить Chrome
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Если вы не хотите ждать завершения обновления, вы можете обновить его вручную. Откройте раздел «О программе Google Chrome в меню... Chrome Меню « Настройки » или «Справка» . Chrome Программа проверит наличие обновлений и загрузит все доступные обновления. Если появится запрос, нажмите «Перезапустить» , чтобы применить обновление.
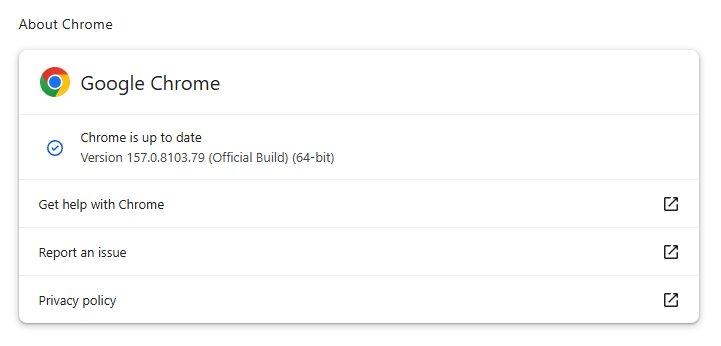
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
Технические детали
Поскольку все пять критических уязвимостей, исправленных в этом обновлении, являются уязвимостями типа «использование после освобождения памяти», давайте подробнее рассмотрим причины возникновения этого типа уязвимостей.
Уязвимость типа «использование памяти после освобождения» (UAF) возникает, когда программное обеспечение обращается к памяти после того, как оно освободило эту память для повторного использования. Программа по-прежнему имеет ссылку на старое местоположение, но исходный объект больше недействителен, и теперь это пространство может занимать что-то другое.
Оставшаяся ссылка называется «висячим указателем» и возникает из-за ошибки в управлении временем доступности объекта. Одна часть программы может освободить его, в то время как другая все еще ожидает его использования. Это может произойти из-за путаницы с владением, некорректной обработки ошибок или проблем со временем выполнения задач.
Последствия варьируются от сбоев и повреждения данных до утечек информации и, в некоторых случаях, выполнения кода, контролируемого злоумышленником. Опасность заключается в том, что злоумышленник может повлиять на то, что заменит освобожденный объект, а затем обманом заставить программу рассматривать эту замену как легитимные данные или инструкции о дальнейших действиях.
Это объясняет, почему уязвимости UAF могут получать критический уровень серьезности. Однако это обозначение описывает класс ошибок управления памятью, а не гарантированный результат: фактическое воздействие зависит от затронутого компонента, от того, насколько надежно злоумышленник может использовать ошибку, и от имеющихся мер защиты.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →