В рамках ноябрьского обновления Patch Tuesday компания Microsoft исправила более 1000 уязвимостей , включая уязвимость в Outlook, которую злоумышленники уже используют для кражи данных аутентификации .
В этом релизе также исправлены 48 критических уязвимостей удаленного выполнения кода (RCE), которые могли позволить злоумышленникам запускать код на затронутых машинах, в некоторых случаях без участия пользователя.
Пока Windows В обновлениях устранены многие уязвимости этого месяца, поэтому читателям также следует проверить наличие обновлений Office : уязвимость Outlook, ставшая причиной проблемы, исправлена в затронутых продуктах Office.
Для этого следуйте этим инструкциям:
- Откройте любое приложение из пакета Office, например Word.
- Перейдите в меню «Файл» > «Учетная запись» . В Outlook это может отображаться как «Учетная запись Office» .
- В разделе «Информация о продукте» выберите «Параметры обновления» > «Обновить сейчас» .
- При необходимости сначала выберите «Включить обновления» . Если на рабочем устройстве отсутствуют элементы управления обновлениями, обратитесь в ИТ-отдел вашей организации; обновления могут управляться централизованно.
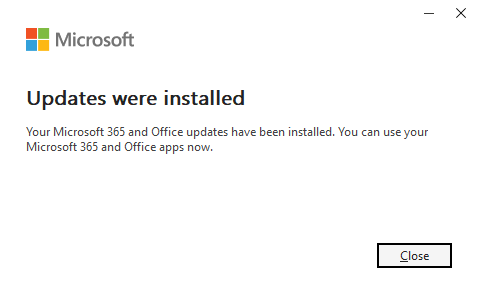
В процессе обновления вам может быть предложено сохранить свою работу (проверьте открытые документы). После этого вы должны увидеть что-то подобное:
Как подать заявку Windows Установите обновления и проверьте, защищены ли вы.
Эти обновления устраняют проблемы безопасности и помогают обеспечить вашу защиту. Windows Компьютер защищен. Вот как убедиться, что у вас установлена последняя версия:
- Нажмите кнопку «Пуск» , затем откройте «Параметры» .
- Select Центр обновления Windows (обычно находится внизу меню слева).
- Нажмите «Проверить наличие обновлений» . Windows Будет выполнен поиск последних обновлений безопасности. Если у вас включена опция «Получать последние обновления сразу после их появления» в разделе «Дополнительные параметры» , вам может быть предложено немедленно перезагрузить компьютер для завершения обновления.
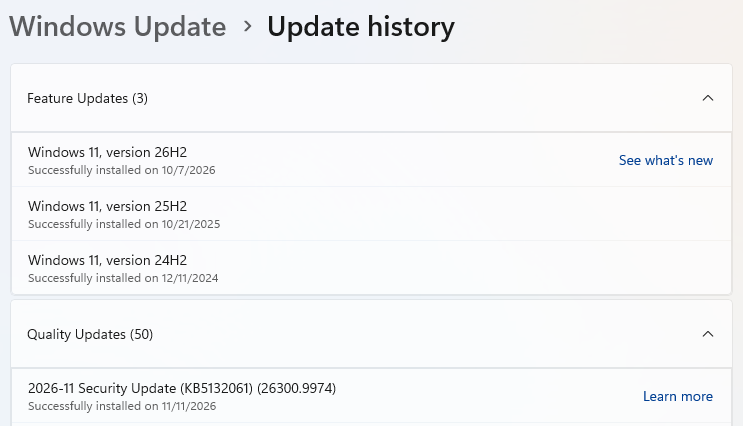
- Возможно, обновление (обновление безопасности KB5132061) уже установлено.
- Если доступны обновления, они начнут загружаться автоматически. Когда они будут готовы, нажмите «Установить» или «Перезапустить сейчас», если появится соответствующий запрос. Для завершения обновления может потребоваться перезагрузка компьютера.
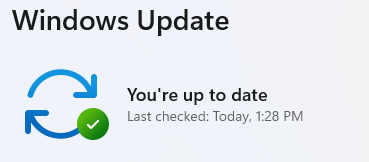
- После перезагрузки вернитесь в Центр обновления Windows и проверьте еще раз. Если там написано «У вас установлены все обновления» , значит, все в порядке.
Технические детали
Как обычно, мы выбрали несколько уязвимостей, чтобы обратить внимание читателей, интересующихся техническими подробностями.
Начнём с CVE-2026-124194 , уязвимости Outlook, которую уже используют злоумышленники. Она имеет оценку CVSS 6,5 из 10 и может раскрыть информацию для аутентификации, которую злоумышленники могут использовать для выдачи себя за другого пользователя. Из описания Microsoft:
«Процессорный интерфейс продукта не предупреждает пользователя о небезопасных действиях в Microsoft Office Outlook, что позволяет неавторизованному злоумышленнику осуществлять подмену IP-адресов в сети».
Для использования этой уязвимости злоумышленнику необходимо убедить кого-либо открыть специально созданный файл сообщения в уязвимой версии Outlook. Это может привести к тому, что Outlook подключится к контролируемому злоумышленником сетевому расположению без обычного предупреждения о внешнем контенте, потенциально раскрывая информацию об аутентификации (хеш NTLMv2 пользователя), которая может быть использована для выдачи себя за него.
Поскольку эта уязвимость активно используется злоумышленниками, обновление Office, как описано ранее, является приоритетной задачей.
Ещё одна уязвимость, на которую я хочу обратить внимание, — это CVE-2026-116928 (оценка CVSS 9,8 из 10):
«Запрещено записывать данные за пределы допустимого диапазона в Microsoft». Windows Компонент поиска позволяет неавторизованному злоумышленнику выполнять код по сети.
Уязвимость, связанная с записью за пределы допустимых границ памяти, позволяет программе записывать данные за эти границы, что может привести к повреждению памяти или размещению вредоносного кода в памяти и заставить систему его запустить.
Компания Microsoft описывает атаку, при которой вредоносное вложение в электронном письме автоматически обрабатывается для индексации сервером Exchange. В этом сценарии получателю не нужно открывать электронное письмо или вложение. Обработки может быть достаточно, чтобы злоумышленник смог запустить код с правами доступа к уязвимости. Компания Microsoft не сообщала об использовании этой уязвимости.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .