9 ноября Google выпустила обновление безопасности для Chrome Стабильный канал для Windows , Mac и Linux. Обновление будет распространяться в течение ближайших дней и недель.
Большинство пользователей находятся в сети. Chrome Стабильный канал. Обновление для настольных компьютеров включает в себя Chrome до версий 157.0.8103.50/.51 для Windows и Mac и 157.0.8103.50 для Linux . Включает девять исправлений безопасности, в том числе одно для активно используемой уязвимости нулевого дня.
Уязвимость нулевого дня — это недостаток безопасности, обнаруженный или использованный до того, как станет доступно официальное исправление.
Центр координации реагирования на компьютерные чрезвычайные ситуации Гонконга (HKCERT) оценивает общий уровень риска как «чрезвычайно высокий». В его бюллетене говорится, что некоторые из уязвимостей, устраненных в обновлении, могут привести к отказу в обслуживании, обходу ограничений безопасности и удаленному выполнению кода.
Как обновить Chrome
Самый простой вариант — разрешить Chrome Чтобы обновления происходили автоматически. Но вы можете отставать от обновлений, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Если вы не хотите ждать завершения обновления, вы можете обновить его вручную. Откройте раздел «О программе Google Chrome в меню... Chrome Меню « Настройки » или «Справка» . Chrome Программа проверит наличие обновлений и загрузит все доступные обновления. Если появится запрос, нажмите «Перезапустить» , чтобы применить обновление.
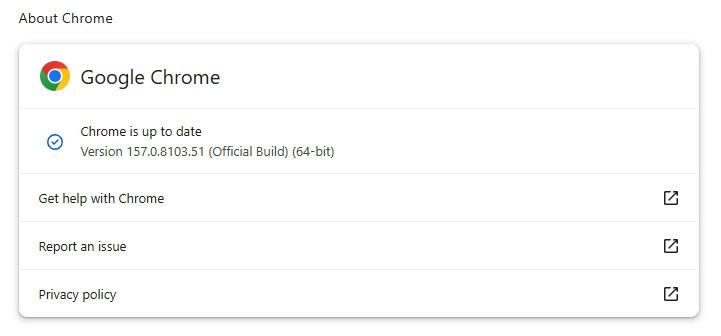
Объяснение системы нумерации версий и пошаговые инструкции вы найдете в нашем руководстве: Как обновить Chrome на любой операционной системе .
9 ноября Google также выпустила Chrome 157.0.8103.50 для Android Google заявляет, что он включает в себя те же исправления безопасности, что и версия для настольных компьютеров, если не указано иное. Android Пользователям следует проверить наличие обновления в Google Play.
Технические детали
Давайте подробнее рассмотрим эту уязвимость нулевого дня.
Компания Google заявляет, что 6 ноября получила уведомление об уязвимости от неназванной третьей стороны. Уязвимость зарегистрирована как CVE-2026-125350 и классифицируется как уязвимость высокой степени серьезности, связанная с использованием освобожденной памяти после завершения работы системы. Chrome XML-компонент.
XML — это формат данных. Chrome XML используется для чтения и обработки определенных типов структурированного веб-контента. XML расшифровывается как Extensible Markup Language (расширяемый язык разметки): он помечает информацию тегами, подобно HTML, но позволяет авторам определять собственные теги для описания своих данных.
Уязвимость типа «использование памяти после освобождения» возникает, когда программа пытается получить доступ к ячейке памяти после того, как она была освобождена. Это может привести к сбоям или, в некоторых случаях, позволить злоумышленнику выполнить собственный код.
Google лишь заявляет, что «ей известно о существовании уязвимости CVE-2026-125350». Компания не называет имена злоумышленников, цели атаки, способ распространения и возможности этой уязвимости.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →