Обновление сертификата Secure Boot внедряется во всех поддерживаемых системах. Windows устройства через Windows Обновление. В июне 2026 года сертификаты Secure Boot, поставляемые в комплекте, будут обновлены. Windows Срок действия сертификатов, выданных с 2011 года, начал истекать, и Microsoft заменяет их новыми сертификатами, датированными 2023 годом.
Хорошая новость: если вы регулярно обновляете свой компьютер, вам, скорее всего, не придется ничего делать. Плохая новость: на некоторых старых устройствах обновление может пройти не без проблем. Ваш компьютер не перестанет работать сразу, но со временем он может лишиться важных средств защиты на уровне загрузки, и вы даже не заметите этого.
Вот в чем дело, почему это важно и как убедиться, что ваш компьютер уложился в срок.
Что такое Secure Boot и что именно теряет актуальность?
Secure Boot — это функция прошивки UEFI, встроенная практически во все ПК, продаваемые примерно с 2012 года. Она запускается перед... Windows Даже после начала загрузки, его задача — проверить, что загрузчик и компоненты ранней загрузки подписаны доверенной стороной. Если что-то пытается внедриться в цепочку загрузки, чего нет в списке доверенных устройств — например, загрузчик (буткит) — Secure Boot не позволит ему запуститься.
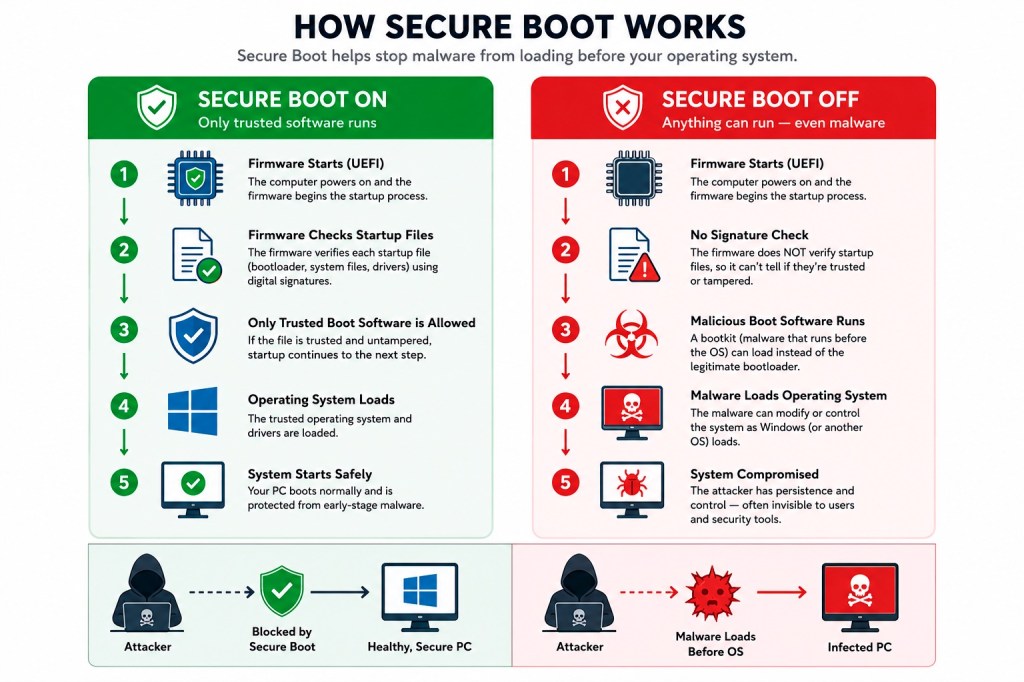
Ключевую роль здесь играет понятие «доверенная сторона». Доверие обеспечивается за счет криптографических сертификатов, встроенных в микропрограмму материнской платы. Текущие сертификаты были выпущены в 2011 году и в настоящее время подходят к сроку истечения. Речь идет о трех конкретных сертификатах:
- Microsoft Corporation KEK CA 2011: срок действия истекает 24 июня 2026 года
- Microsoft UEFI CA 2011: срок действия истекает 27 июня 2026 года
- Microsoft Windows Production PCA 2011 : срок действия истекает 19 октября 2026 года.
Microsoft заменяет их на комплект 2023 года, в который входят: Windows UEFI CA 2023 и Microsoft Corporation KEK 2K CA 2023. По словам инженеров Microsoft, выступавших на сессии вопросов и ответов в марте 2026 года, новые сертификаты действительны до 2038 года, а отдельный переход к постквантовой криптографии для будущего оборудования запланирован примерно на 2030 год.
«Мой компьютер перестанет работать?»
Нет. Это самое главное, что нужно понять, ведь слухи звучат громче, чем факты.
Если к крайнему сроку подойдут сроки, а ваш компьютер всё ещё работает на сертификатах 2011 года, Windows всё равно загрузится. Windows Обновление по-прежнему будет работать, и ваш компьютер продолжит функционировать в обычном режиме.
Изменения заключаются в том, что, по словам самой Microsoft , устройство «больше не сможет получать новые средства защиты» для процесса ранней загрузки, включая обновления для Windows Менеджер загрузки, базы данных безопасной загрузки, списки аннулирования и меры по устранению вновь обнаруженных уязвимостей на уровне загрузки.
Проще говоря: с течением времени защитить ваш компьютер становится все сложнее. Он защищен от известных на сегодняшний день угроз, возникающих при загрузке, но не обязательно от тех, которые будут обнаружены в следующем месяце или году.
Это проблема, потому что под капотом работают буткиты. Windows и антивирусное программное обеспечение. Они запускаются раньше всего остального и могут отключить средства безопасности, которые обычно их обнаруживают.
Проблема BlackLotus
Если вам нужен конкретный пример того, почему безопасность на уровне загрузки имеет значение, обратите внимание на BlackLotus.
BlackLotus — это UEFI-буткит, появившийся на хакерских форумах в 2022 году и подтвержденный исследователями в начале 2023 года. Он использовал уязвимость CVE-2022-21894 , получившую прозвище «Baton Drop», для обхода Secure Boot на полностью пропатченных системах. Windows системы. После установки это может отключить BitLocker, Hypervisor-Protected Code Integrity (HVCI) и Microsoft Defender до того, как... Windows полностью загружен.
Компания Microsoft устранила основную уязвимость, описанную вCVE-2023-24932, однако безопасное исправление уязвимых компонентов менеджера загрузки представляет собой сложную задачу. Отключение не тех компонентов загрузки может привести к невозможности запуска системы, поэтому Microsoft внедряла меры защиты постепенно, в течение нескольких лет.
Обновление сертификатов в 2026 году является запланированным событием в рамках жизненного цикла (срок действия сертификатов 2011 года и так должен был истечь), но оно также позволяет Microsoft усилить защиту технологии Secure Boot в ответ на уязвимости в диспетчерах загрузки и атаки, подобные BlackLotus.
Благодаря внедрению новых доверенных якорных сертификатов компания Microsoft может продолжать выпускать новые компоненты загрузки, подписанные сертификатами 2023 года, и безопасно отзывать уязвимые компоненты по мере появления новых угроз. Устройства, которые не пройдут этот переход, в конечном итоге могут лишиться доступа к этим будущим средствам защиты.
Как происходит внедрение
Компания Microsoft использует поэтапный подход к внедрению, призванный предотвратить сбои в работе систем.
запланированный Windows Эта задача выполняется примерно каждые 12 часов и применяет обновление поэтапно:
- Добавьте новый сертификат Windows UEFI CA 2023 в базу данных сигнатур микропрограммы.
- Если старый сертификат стороннего поставщика от 2011 года по-прежнему присутствует, добавьте к нему сертификатыMicrosoft UEFI CA 2023иMicrosoft Option ROM UEFI CA 2023.
- Добавьте новый ключMicrosoft Corporation KEK 2K CA 2023.
- Обновите Windows Менеджер загрузки будет подписан новым сертификатом. Этот шаг откладывается до следующей обычной перезагрузки.
Согласно рекомендациям Microsoft для ИТ-специалистов, весь процесс занимает примерно 48 часов и требует одной или нескольких перезагрузок. Каждый шаг должен завершиться успешно, прежде чем запустится следующий, поэтому устройство может на некоторое время застрять на одном из этапов, если (например) оно ожидает обновления прошивки или запланированной перезагрузки.
Для большинства домашних пользователей это происходит незаметно в фоновом режиме посредством обычных накопительных обновлений.
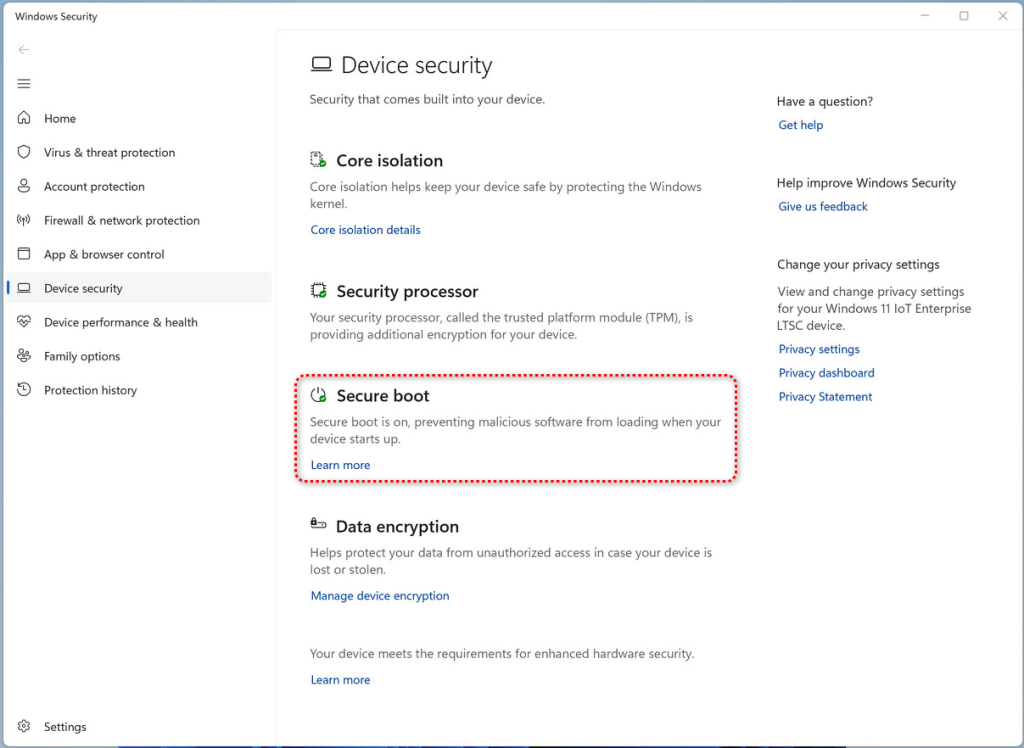
Начиная с апреля 2026 года Windows обновление, Windows В приложении «Безопасность» в разделе «Безопасность устройства» отображается обновленная информация о состоянии безопасной загрузки, показывающая, были ли успешно применены новые сертификаты.
Что может пойти не так
Большинство систем перейдут на новую версию без проблем, однако есть несколько известных проблемных моментов:
- Старые ПК с устаревшей прошивкой.Некоторые старые версии прошивки UEFI не обеспечивают надлежащую поддержку новых сертификатов. Для завершения перехода на таких системах может потребоваться обновление BIOS или прошивки от производителя.
- Компьютеры, которые обошли требования Windows 11. Если функция Secure Boot была отключена для установки. Windows 11. При использовании неофициальных обходных путей новые сертификаты не могут быть применены корректно.
- Системы с традиционным BIOS / CSM.Устройства, работающие под управлением традиционного BIOS (или UEFI с включенным модулем поддержки совместимости), вообще не используют функцию Secure Boot, поэтому они полностью выходят за рамки данного обновления.
- Нестандартные прошивки и необычные настройки.Некоторые нестандартные или необычные настройки прошивки могут вызвать запрос на восстановление BitLocker после изменения параметров Secure Boot. Компания Microsoft особо подчеркивает, что сама функция BitLockerнеотключается, однако пользователям следует на всякий случай иметь под рукой ключи восстановления.
Windows В ходе тестирования были зафиксированы сбои обновления на тысячах ПК с устаревшей прошивкой. В собственных рекомендациях Microsoft содержится предупреждение о том, что ограничения прошивки, платформы и производителя оборудования могут препятствовать переходу. Во многих случаях... Windows Служба безопасности пометит затронутые системы желтыми или красными предупреждениями о состоянии.
Что следует делать домашним пользователям
Для большинства людей совет прост:
- Поддерживайте Windows в актуальном состоянии. Microsoft распространяет новые сертификаты в обычном режиме. Windows Обновления не потребуют от большинства домашних пользователей никаких дополнительных действий, кроме установки ежемесячных обновлений.
- Проверьте состояние безопасной загрузки (текст, а не только цвет). Откройте «Безопасность Windows > «Безопасность устройства» > «Безопасная загрузка ». Зеленый значок с текстом «Безопасная загрузка включена, предотвращая загрузку вредоносного программного обеспечения при запуске устройства» означает, что все в порядке. Microsoft предупреждает, что одной зеленой галочки недостаточно для подтверждения применения новых сертификатов.
- Если ваше устройство старой модели, проверьте наличие обновлений BIOS или прошивки у производителя.Для некоторых систем эти обновлениянеобходимы, чтобы обновление Secure Boot прошло успешно. Это особенно важно для ПК, выпущенных до 2024 года.
- Не отключайте Secure Boot в попытке что-то «исправить».Отключение Secure Boot — это совершенно неправильный шаг: вместо обновления защиты вы полностью её снимаете. Некоторые античит-системы в играх и устаревшие приложения просят пользователей сделать именно это.
- Не стоит паниковать из-за появления новой папки SecureBoot. Windows Накопительное обновление 11 от мая 2026 года (KB5089549) создает папку по адресу
C:\Windows\SecureBootсодержащий примеры скриптов PowerShell, предназначенных для ИТ-администраторов. Это не вредоносное ПО, его появление вполне ожидаемо, и удалять его не нужно. - Используйте современную антивирусную защиту, работающую в режиме реального времени, которая способна обнаруживать угрозы на уровне ОС, даже если какая-то из них все же проскользнет через Secure Boot.
Что должны делать ИТ-специалисты
Если вы управляете автопарком, компания Microsoft опубликовалаподробные рекомендации, и эта работа требует большего объема усилий. Вкратце:
- Проведите инвентаризацию своих устройств прямо сейчас. Соберите данные о производителе, модели, версии BIOS и дате, модели материнской платы, а также о состоянии Secure Boot для всего парка оборудования. Компания Microsoft предоставляет пример скрипта PowerShell по адресу
aka.ms/GetSecureBootкоторый выводит соответствующие ключи реестра и идентификаторы событий. - Следите за событиями с идентификаторами 1801 и 1808.Событие с идентификатором 1808 подтверждает, что новые сертификаты установлены. Событие с идентификатором 1801 означает, что устройство не завершило обновление.
- Проведите тестирование перед широким развертыванием.Microsoft рекомендует протестировать не менее четырёх устройств для каждой уникальной комбинации производителя, модели и прошивки. Для некоторых систем может потребоваться обновление прошивки от производителя, прежде чем они смогут принять новые сертификаты.
- Выберите один способ развертывания для каждого устройства.Используйте ключи реестра, групповую политику, инструменты командной строки WinCS или скрипты Intune/ConfigMgr, но не смешивайте различные методы на одном компьютере.
- Обратите внимание на создание образов с помощью PXE и Hyper-V. Серверам PXE SCCM/MECM может потребоваться переподписание
boot.wim, а хосты Hyper-V, возможно, потребуется обновить перед созданием новых виртуальных машин с использованием KEK 2023 в шаблоне прошивки. - Укажите устройства, которые не подлежат обновлению.Старое оборудование, для которого отсутствует поддержка прошивки со стороны производителя, возможно, потребуется заменить до истечения срока или официально признать в качестве исключения с применением компенсационных мер контроля. Эти устройства будут продолжать работать, но могут оказаться несовместимыми с будущими средствами защиты на уровне загрузки.
Итог
Это одно из тех событий в сфере безопасности, которое 24 июня 2026 года не приведет к каким-либо серьезным инцидентам. В этот день ничего заметного не произойдет.
Риск заключается в том, что произойдет в последующие месяцы и годы. Устройства, которые не смогут перейти на новую цепочку доверия, могут постепенно отставать в плане будущих средств защиты на уровне загрузки, поскольку Microsoft продолжает реагировать на угрозы, такие как BlackLotus и другие буткиты.
Для большинства домашних пользователей, Windows Обновление выполнит переход автоматически. Ваша главная задача — поддерживать систему в актуальном состоянии и проверять статус Secure Boot до наступления сроков.
Если ваше оборудование устарело, сейчас самое время проверить, продолжает ли производитель выпускать обновления прошивки, а также готов ли ваш компьютер к следующему десятилетию защиты с помощью Secure Boot.
«Один из лучших комплексов решений для кибербезопасности в мире».
По данным CNET.Прочитать их обзор →