

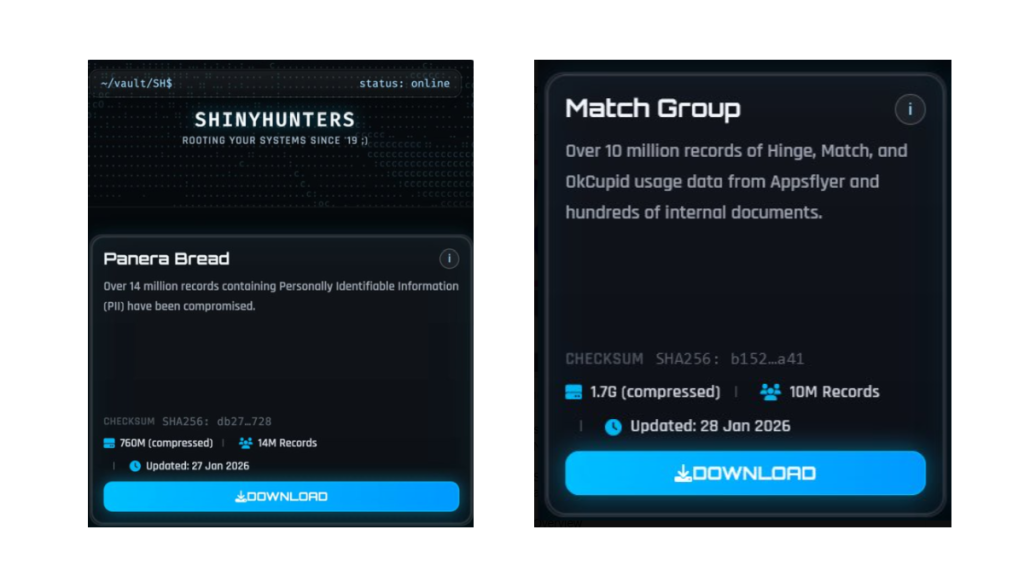
Группа хакеров ShinyHunters заявила о краже данных, содержащих 10 миллионов записей, принадлежащих Match Group, и 14 миллионов записей из сети пекарен-кафе Panera Bread.
Компания Match Group, которая управляет несколькими популярными онлайн-сервисами знакомств, такими как Tinder, Match.com, Meetic, OkCupid и Hinge, подтвердила факт киберинцидента и проводит расследование утечки данных.
Panera Bread также подтвердила, что инцидент имел место, и уведомила об этом власти. «Речь идет о контактной информации», — говорится в заявлении, направленном Reuters по электронной почте.
ShinyHunters, по-видимому, получает доступ через платформы единого входа (SSO) и использует технологии клонирования голоса, что привело к росту числа нарушений в различных компаниях. Однако не все эти нарушения имеют одинаковые последствия.
Влияние и последствия
В отношении Match Group ShinyHunters утверждает:
«Более 10 миллионов записей данных об использовании Hinge, Match и OkCupid из Appsflyer и сотни внутренних документов».
Match заявляет, что нет доказательств кражи логинов, финансовых данных или личных чатов, но персональные данные (PII) и данные отслеживания некоторых пользователей попали в зону риска. Процесс уведомления уже запущен.
В случае с Panera Bread, ShinyHunters утверждает, что взломала 14 миллионов записей, содержащих личную информацию.
Panera Bread заверяет пользователей, что нет никаких признаков того, что... hackers получили доступ к учетным данным пользователя, финансовой информации или личной переписке.
ShinyHunters также взломали Bumblr, Carmax, Edmunds и другие сайты, но я хотел использовать Panera Bread и Match Group в качестве двух примеров, которые имеют очень разные последствия для пользователей.
Когда ваша активность в приложении для знакомств ставится под угрозу, это может иметь серьезные личные последствия. Проблемы могут варьироваться от того, что партнеры, члены семьи или работодатели обнаружат ваши профили в приложениях для знакомств, до риска доксинга. Для многих людей стигматизация определенных приложений может привести к страху быть разоблаченным, обвиненным в неверности или даже подвергнуться шантажу.
Последствия утечки данных Panera Bread будут совсем другими.«Я просто заказал сэндвич, а теперь у преступников есть мой домашний адрес?» Такие данные полезны для обогащения существующих наборов данных. И чем больше они знают, тем легче и эффективнее они могут атаковать вас с помощью фишинга.
Защита себя после утечки данных
Если вы считаете,что сталижертвой утечки данных, вот что вы можете сделать, чтобы защитить себя:
- Проверьте рекомендации компании.Каждое нарушение уникально, поэтому свяжитесь с компанией, чтобы выяснить, что произошло, и следуйте всем конкретным рекомендациям, которые она дает.
- Измените свой пароль. Вы можете сделать украденный пароль бесполезным для воров, изменив его. Выберите надежный пароль, который вы больше ни для чего не используете. А еще лучше, чтобы менеджер паролей выбрал его за вас.
- Включите двухфакторную аутентификацию (2FA). Если есть возможность, используйте в качестве второго фактора аппаратный ключ, ноутбук или телефон, совместимый с FIDO2. Некоторые формы 2FA можно подделать так же легко, как и пароль, но 2FA, основанный на устройстве FIDO2, подделать невозможно.
- Остерегайтесь мошенников.Воры могут связаться с вами, выдавая себя за представителей взломанной платформы. Проверьте официальный веб-сайт, чтобы узнать, связывается ли он с жертвами, и проверьте личность любого, кто связывается с вами через другой канал связи.
- Не торопитесь. Фишинговые атаки часто выдают себя за знакомых вам людей или бренды и используют темы, требующие срочного внимания, например, пропущенные поставки, приостановка действия счета или предупреждения о безопасности.
- Рассмотрите возможность не сохранять данные своей карты. Конечно, удобнее позволить сайтам запомнить данные вашей карты, но это увеличивает риск в случае взлома системы безопасности продавца.
- Установите систему мониторинга личных данных, которая предупредит вас о том, что ваша личная информация попала в незаконный оборот в Интернете, и поможет вам восстановить ее.
Вы можете использовать Malwarebytes Бесплатное сканирование цифрового следа, чтобы узнать, не раскрыта ли ваша личная информация в интернете.
Давайте будем честны, режим инкогнито имеет свои ограничения.
Взлом аккаунтов, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft Protection отслеживает все это, быстро оповещает вас и включает страхование от кражи личных данных.









