Недавно, подделка LinkedIn В некоторых профилях начали появляться комментарии, в которых утверждается, что пользователь «совершал действия, не соответствующие правилам». LinkedIn в соответствии с политикой компании и о том, что их учетная запись была «временно ограничена» до тех пор, пока они не подадут апелляцию по указанной ссылке в комментарии.
Комментарии бывают разных форм и размеров, но вот один пример, который мы нашли.
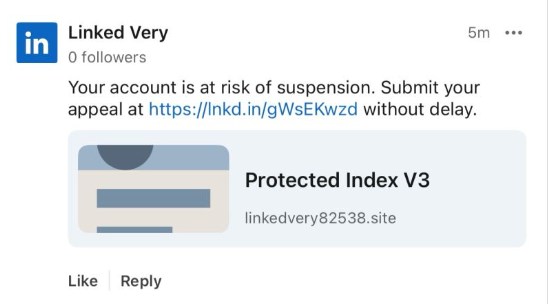
Все аккаунты, публикующие комментарии, пытаются выглядеть как официальные. LinkedIn Боты используют разные имена. Вероятно, они создают новые учетные записи, когда... LinkedIn удаляет их. В любом случае, за короткий период было зарегистрировано множество учетных записей, похожих на упомянутую выше «Linked Very», что свидетельствует об автоматическом создании и массовой публикации таких аккаунтов.
Та же закономерность наблюдается и со ссылками. Сокращенная ссылка, использованная в приведенном выше примере, уже отключена, в то время как другие ведут непосредственно на фишинговые сайты. Мошенники часто используют сокращенные ссылки. LinkedIn Ссылки призваны укрепить доверие, заставляя адресатов поверить в подлинность сообщений. Потому что LinkedIn Злоумышленники могут быстро отключить эти ссылки, но, скорее всего, они тестируют разные подходы, чтобы определить, какой из них работает дольше всего.
Вот еще один пример:
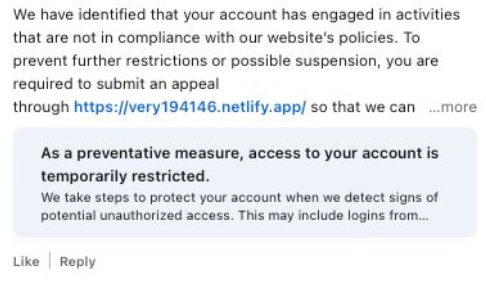
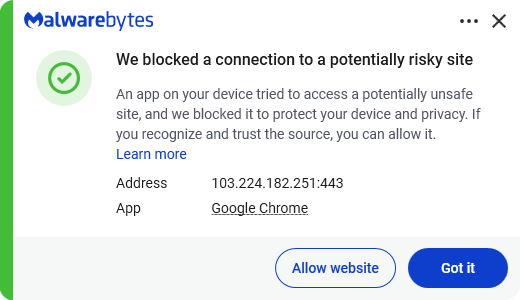
Malwarebytes блокирует эту последнюю ссылку на основе IP-адреса :
Если пользователи перейдут по этим ссылкам, они попадут на фишинговую страницу, предназначенную для кражи их данных. LinkedIn Данные для входа:
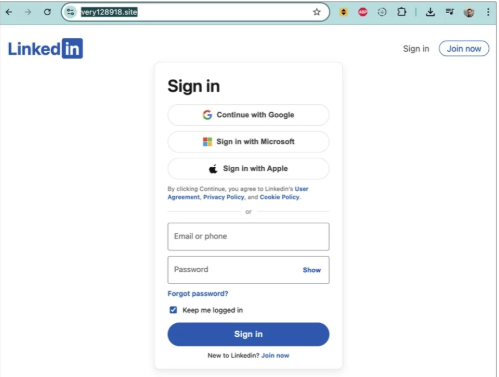
А LinkedIn Представитель компании подтвердил изданию BleepingComputer, что им известно о ситуации:
«Я могу подтвердить, что мы знаем об этой деятельности, и наши команды работают над принятием мер».
Будьте осторожны
В таких ситуациях осознанность является ключевым фактором — и теперь вы знаете, на что следует обращать внимание. Несколько дополнительных советов:
- Не нажимайте на нежелательные ссылки в личных сообщениях и комментариях, не убедившись у надежного отправителя, что они являются законными.
- Всегда входите в систему непосредственно на платформе, к которой вы пытаетесь получить доступ, а не через ссылку.
- Используйте менеджер паролей, который не будет автоматически заполнять учетные данные на поддельных веб-сайтах.
- Используйте актуальное антивирусное решение в режиме реального времени с модулем веб-защиты для блокировки вредоносных сайтов.
Полезный совет: бесплатное расширение Malwarebytes Browser Guard блокирует известные вредоносные веб-сайты и скрипты.
Что-то не так? Проверьте, прежде чем нажимать.
Malwarebytes Scam Guard помогает мгновенно анализировать подозрительные ссылки, тексты и скриншоты.
Доступно в составе Malwarebytes Premium Security для всех ваших устройств, а также в приложении Malwarebytes для iOS и Android .