Исследователи обнаружили способ кражи данных, который обходит встроенные механизмы безопасности Microsoft Copilot.
Поток атаки, называемый Reprompt, злоупотребляет тем, как Microsoft Copilot обрабатывает параметры URL, чтобы перехватить существующую сессию Copilot Personal пользователя.
Copilot — это ИИ- помощник, который подключается к личному аккаунту и интегрируется в различные системы. Windows , то Edge браузер и различные потребительские приложения.
Проблема была устранена в январском обновлении Microsoft Patch Tuesday, и на данный момент нет никаких свидетельств ее использования злоумышленниками. Тем не менее, это еще раз показывает, насколько рискованно доверять ИИ-помощникам на данный момент.
Reprompt скрывает вредоносный запрос в параметре q легитимного URL-адреса Copilot. При загрузке страницы Copilot автоматически выполняет этот запрос, позволяя злоумышленнику выполнять действия в авторизованной сессии жертвы после всего одного клика по фишинговой ссылке.
Другими словами, злоумышленники могут скрыть секретные инструкции в веб-адресе ссылки Copilot, в месте, на которое большинство пользователей никогда не обращают внимания. Затем Copilot выполняет эти скрытые инструкции, как если бы пользователи ввели их сами.
Поскольку Copilot принимает запросы через параметр URL q и выполняет их автоматически, фишинговое письмо может заманить пользователя в клик по внешне легитимной ссылке Copilot, одновременно незаметно вставляя инструкции, контролируемые злоумышленником, в активную сессию Copilot.
От других подобных атак с внедрением подсказок Reprompt отличается тем, что не требует ввода подсказок пользователем, установки плагинов и включения соединителей.
Основа атаки Reprompt удивительно проста. Хотя Copilot применяет меры безопасности для предотвращения прямой утечки данных, эти меры защиты применяются только к первоначальному запросу. Злоумышленники смогли обойти эти меры безопасности, просто дав Copilot команду повторить каждое действие дважды.
Исходя из этого, исследователи отметили:
«После выполнения первого запроса сервер злоумышленника выдает последующие инструкции на основе предыдущих ответов и формирует непрерывную цепочку запросов. Такой подход скрывает истинные намерения как от пользователя, так и от инструментов мониторинга на стороне клиента, что значительно затрудняет обнаружение».
Как оставаться в безопасности
Вы можете защитить себя от атаки Reprompt, установив обновления Patch Tuesday за январь 2026 года.
Если это возможно, используйте Microsoft 365 Copilot для рабочих данных, поскольку он обладает преимуществами аудита Purview, предотвращения потери данных на уровне клиента (DLP) и административных ограничений, которые не были доступны для Copilot Personal в данном исследовании. Правила DLP отслеживают конфиденциальные данные, такие как номера кредитных карт, идентификационные номера, медицинские данные, и могут блокировать, предупреждать или регистрировать попытки отправки или хранения таких данных рискованными способами (электронная почта, OneDrive и т. д.). Teams разъемы Power Platform и многое другое).
Не переходите по незнакомым ссылкам, прежде чем не убедитесь в их безопасности у (надежного) источника.
Сообщается, что Microsoft тестирует новую политику, которая позволяет ИТ-администраторам удалять цифрового помощника Copilot на базе искусственного интеллекта с управляемых устройств.
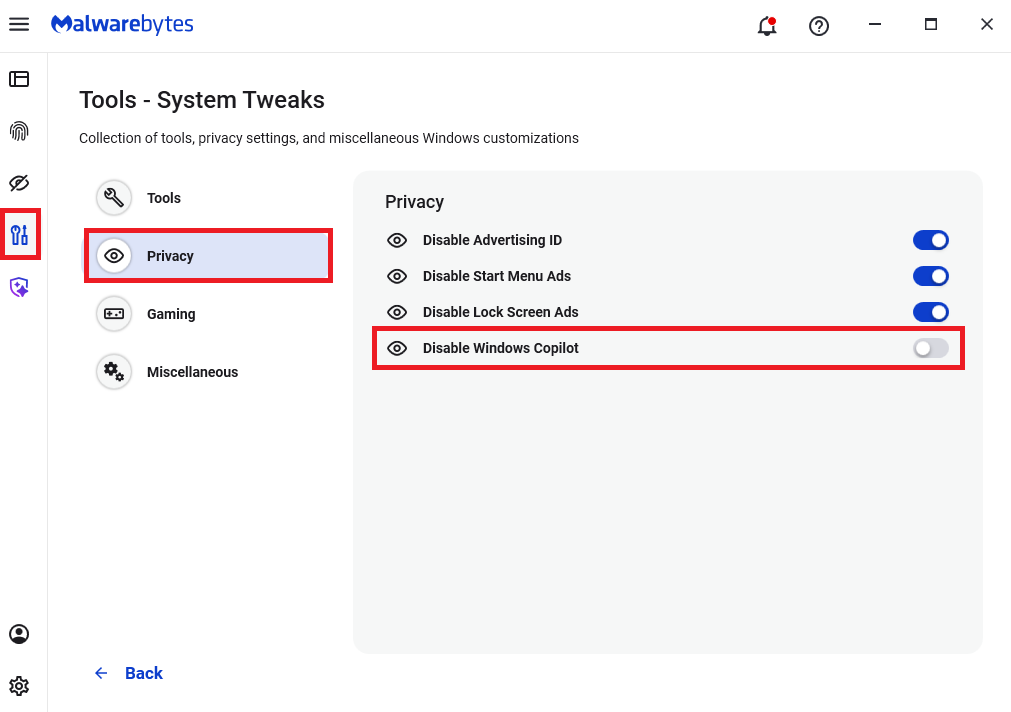
Пользователи Malwarebytes могут отключить Copilot на своих компьютерах в разделе «Инструменты» > Privacy , где можно включить переключатель «Отключить Windows Copilot» (синего цвета).
В целом, следует помнить, что использование ИИ-помощников по-прежнему сопряжено с рисками для конфиденциальности. До тех пор, пока существуют способы, с помощью которых помощники могут автоматически принимать недостоверные данные — такие как параметры URL, текст страницы, метаданные и комментарии — и объединять их в скрытые системные подсказки или инструкции без строгого разделения или фильтрации, пользователи по-прежнему подвергаются риску утечки личной информации.
Поэтому при использовании любого ИИ-помощника, который может управляться с помощью ссылок, автоматизации браузера или внешнего контента, разумно предположить, что проблемы «типа Reprompt» как минимум возможны и должны быть приняты во внимание.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .