

Компания Google выпустила исправление для серьезной уязвимости. Chrome Уязвимость нулевого дня, отслеживаемая как CVE-2026-2441 , представляет собой ошибку памяти в обработке браузером определенных функций шрифтов, которую злоумышленники уже используют.
У CVE-2026-2441 есть сомнительная честь быть первой Chrome уязвимость нулевого дня 2026 года. Google посчитал это достаточно серьезным, чтобы выпустить отдельное обновление для стабильного канала, вместо того чтобы ждать следующего крупного релиза.
Как обновить Chrome
Номер последней версии: 145.0.7632.75/76 Windows и macOS, а также 145.0.7632.75 для Linux. Так что, если ваш Chrome Используется версия 145.0.7632 . Версия 75 или более поздняя защищена от этих уязвимостей.
Самый простой способ обновить — разрешить Chrome Чтобы обновление происходило автоматически. Но вы можете отстать от прогресса, если никогда не закрываете браузер или если что-то пойдет не так, например, расширение помешает обновлению.
Для обновления вручную нажмите на меню «Дополнительно » (три точки), затем перейдите в «Настройки» > «О Chrome . Если обновление доступно, Chrome Начнётся загрузка. Перезагрузка. Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
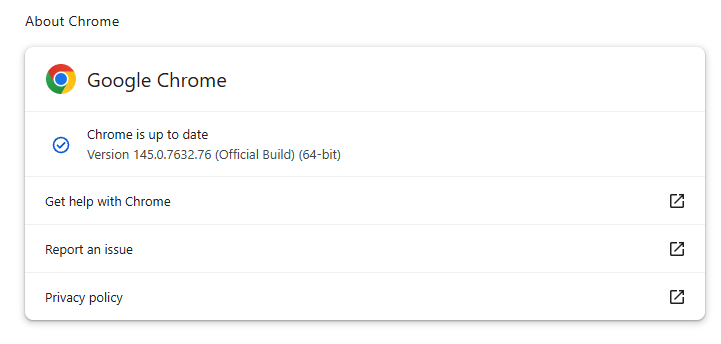
Пошаговые инструкции по обновлению Chrome на всех операционных системах вы также найдете в нашем руководстве.
Технические детали
Google подтверждает, что обнаружила активные попытки злоупотребления, но пока не раскрывает, кто является целью, как часто это происходит, и не предоставляет подробных показателей.
Но мы можем извлечь некоторую информацию из того, что нам известно.
Уязвимость связана с проблемой "использования после освобождения памяти" в Chrome Проблема связана с обработкой параметров шрифтов CSS (CSSFontFeatureValuesMap), что является частью механизма отображения и стилизации текста на веб-сайтах. Более конкретно: основная причина — ошибка недействительности итератора. Chrome Он будет перебирать набор значений характеристик шрифта, одновременно изменяя этот набор, оставляя цикл привязанным к устаревшим данным до тех пор, пока злоумышленнику не удастся преобразовать их в выполнение кода.
Use-after-free (UAF) — это тип уязвимости программного обеспечения, при котором программа пытается получить доступ к ячейке памяти после ее освобождения. Это может привести к сбоям в работе или, в некоторых случаях, позволить злоумышленнику запустить свой собственный код.
В записи CVE говорится: «Использовать после освобождения памяти в CSS в Google». Chrome В версиях до 145.0.7632.75 удаленный злоумышленник мог выполнить произвольный код внутри песочницы с помощью специально созданной HTML-страницы. (Уровень серьезности уязвимости Chromium: высокий)
Это означает, что злоумышленник сможет создать специальный веб-сайт или другой HTML-контент, который будет выполнять код внутри него. Chrome Песочница браузера.
Chrome Песочница браузера — это как защищенный ящик вокруг каждой вкладки веб-сайта. Даже если что-то внутри вкладки выйдет из-под контроля, это должно быть изолировано и не иметь возможности вмешиваться в остальную часть вашей системы. Она ограничивает то, к чему может прикасаться код веб-сайта с точки зрения файлов, устройств и других приложений, поэтому в идеале ошибка в браузере дает злоумышленнику только точку опоры в этой ограниченной среде, а не полный контроль над машиной.
Запуск произвольного кода внутри песочницы по-прежнему опасен, поскольку злоумышленник фактически «становится» этой вкладкой браузера. Он может просматривать и изменять все, к чему имеет доступ вкладка. Даже без перехода в операционную систему этого достаточно, чтобы украсть учетные записи, установить бэкдоры в облачных сервисах или перенаправить конфиденциальный трафик.
Если это сочетается с уязвимостью, позволяющей процессу выйти за пределы песочницы, злоумышленник может перемещаться по сети, устанавливать вредоносное ПО или шифровать файлы, как и в случае любого другого полного взлома системы.
Как оставаться в безопасности
Чтобы защитить свое устройство от атак, использующих эту уязвимость, настоятельно рекомендуется как можно скорее обновить систему. Вот еще несколько советов, которые помогут вам не стать жертвой атаки, даже до того, как будет исправлена уязвимость нулевого дня:
- Не нажимайте на нежелательные ссылки в электронных письмах, сообщениях, на неизвестных веб-сайтах или в социальных сетях.
- Включите автоматические обновления и регулярно перезапускайте браузер. Многие пользователи оставляют браузеры открытыми на несколько дней, что задерживает защиту, даже если обновление загружается в фоновом режиме.
- Используйте современное антивирусное решение, работающее в режиме реального времени, которое включает в себя компонент веб-защиты.
Пользователи других браузеров на базе Chromium могут ожидать аналогичного обновления.
Давайте будем честны, режим инкогнито имеет свои ограничения.
Взлом аккаунтов, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft Protection отслеживает все это, быстро оповещает вас и включает страхование от кражи личных данных.








