Обновление от 16 марта 2026 г.
Ранее на этой неделе Google ошибочно сообщила об активно используемой уязвимости в Chrome Проблема была устранена, и теперь компания объявила о выпуске нового обновления для защиты пользователей от уязвимости, отслеживаемой как CVE-2026-3909.
Оригинальный текст:
Компания Google выпустила внеплановое обновление безопасности для Chrome Настольная программа, устраняющая две крайне серьезные уязвимости нулевого дня.
Обе уязвимости могут быть использованы удаленно и требуют лишь того, чтобы пользователь посетил вредоносный веб-сайт. Поскольку сложность атаки невысока, эти уязвимости представляют собой более серьезную угрозу в реальных условиях.
Как обновить Chrome
Последние номера версий: 146.0.7680.75/76 для Windows и macOS и 146.0.7680.75 для Linux . Если ваш Chrome Если в вашем браузере установлена версия 146.0.7680.75 или более поздняя, вы защищены от этих уязвимостей.
Самый простой способ оставаться в курсе событий — это позволить себе Chrome Обновление происходит автоматически. Однако обновления могут происходить с задержкой, если вы редко закрываете браузер или если что-то мешает процессу обновления.
Чтобы обновить вручную:
- Нажмите на меню«Ещё»(три точки)
- Перейдите в Настройки > О Chrome .
- Если доступно обновление, Chrome Начну загрузку.
- Перезапуск Chrome Чтобы завершить обновление, вы будете защищены от этих уязвимостей.
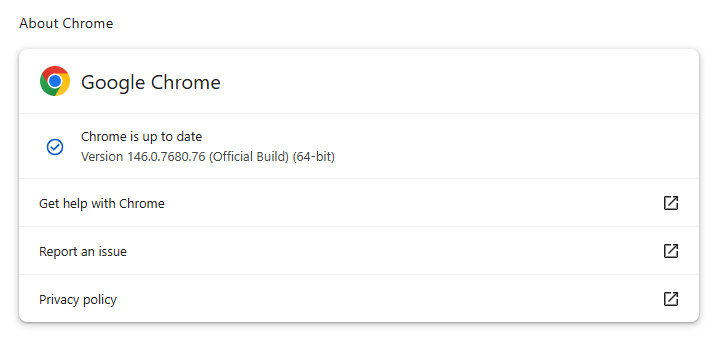
Пошаговые инструкции по обновлению Chrome на всех операционных системах вы также найдете в нашем руководстве, которое включает в себя инструкции по проверке номера версии.
Технические детали
Google сообщает, что обе ошибки были обнаружены и исправлены собственными силами, а исправления были выпущены примерно через два дня после их обнаружения.
CVE‑2026‑3909 — это уязвимость записи за пределы допустимого диапазона в Skia. Chrome Skia — это библиотека 2D-графики, используемая для рендеринга веб-контента и элементов пользовательского интерфейса. Удаленный злоумышленник может заманить пользователя на вредоносную веб-страницу, которая активирует ошибку, повреждает память и потенциально обеспечивает выполнение кода в контексте браузера. Skia — это библиотека 2D-графики с открытым исходным кодом, используемая не только в Google. Chrome но также и во многих других продуктах.
CVE-2026-3910 — это ошибка в реализации движка V8 для JavaScript и WebAssembly. Специально сформированная HTML-страница может позволить удаленному злоумышленнику выполнить произвольный код внутри песочницы V8. V8 — это движок, разработанный Google для обработки JavaScript, в котором было обнаружено немало ошибок.
Chrome Компоненты Skia и V8 являются основными целями атак, поскольку они находятся непосредственно на пути между ненадежным веб-контентом и базовой системой.
В Skia можно объединить запись за пределами допустимого диапазона с другими уязвимостями, чтобы выйти за пределы «песочницы» рендерера, в то время как недостатки реализации V8 часто встречаются в цепочках эксплойтов, используемых злоумышленниками, нацеленными на конкретные системы, и разработчиками шпионского ПО.
Как оставаться в безопасности
Для защиты вашего устройства обновите его. Chrome Как можно скорее. Вот еще несколько советов, как избежать участи жертвы, даже до того, как будет исправлена уязвимость нулевого дня:
- Не нажимайте на нежелательные ссылки в электронных письмах, сообщениях, на неизвестных веб-сайтах или в социальных сетях.
- Включите автоматические обновления и регулярно перезапускайте браузер. Многие пользователи оставляют браузеры открытыми на несколько дней, что задерживает защиту, даже если обновление загружается в фоновом режиме.
- Используйте актуальноеантивирусное решение, работающее в режиме реального времени и включающее компонент защиты в Интернете.
Пользователи других браузеров на базе Chromium могут ожидать появления аналогичного обновления в ближайшее время.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .