Международный шпионаж не всегда сводится к использованию сложного вредоносного ПО и уязвимостей «нулевого дня». Иногда все сводится к тому, чтобы просто выдать себя за другого человека и попросить об одолжении.
В течение четырёх лет китайский инженер-аэрокосмист именно этим и занимался. Десятки исследователей из НАСА, вооружённых сил США и ведущих университетов предоставляли ему именно то, о чём он просил, и, возможно, при этом нарушали законы США.
Его зовут Сун Ву. Он находится в розыске ФБР с сентября 2024 года по обвинению в 14 случаях мошенничества с использованием электронных средств связи и 14 случаях кражи личных данных с отягчающими обстоятельствами, и до сих пор остается на свободе.
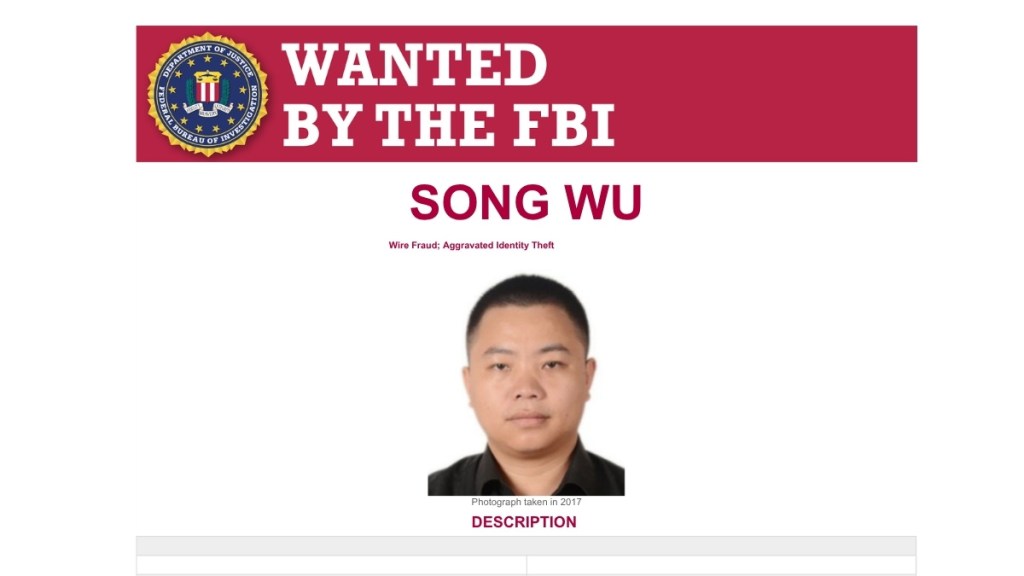
По основной профессии Ву работал инженером в Китайской корпорации авиационной промышленности (AVIC) — государственном аэрокосмическом и оборонном конгломерате со штаб-квартирой в Пекине, насчитывающем более 400 000 сотрудников. США включили AVIC и несколько её дочерних компаний в санкционный список.
Его побочная деятельность была проще. С января 2017 года по декабрь 2021 года Ву создавал электронные почтовые ящики, выдавая себя за реальных американских исследователей и инженеров, а затем отправлял их коллегам письма с просьбой предоставить исходный код и проприетарное программное обеспечение. В число его целей входили сотрудники НАСА, ВВС, ВМС, армии и Федерального управления гражданской авиации (FAA), а также преподаватели университетов по всей территории США.
Когда программное обеспечение становится оружием
Технологии, которые интересовали Ву, относятся к области аэрокосмической инженерии и вычислительной гидродинамики. По данным Управления генерального инспектора НАСА, речь идет о той интеллектуальной собственности, которая помогает разрабатывать современные тактические ракеты и оценивать боевые характеристики вооружений, и она прямо подпадает под действие экспортного контроля США. Передача таких данных постороннему лицу, даже случайно, является нарушением федерального законодательства.
Некоторые пострадавшие действительно передали запрошенный код. По осторожной формулировке OIG, они «невольно» нарушили законодательство об экспортном контроле.
Как наконец завершилась четырехлетняя кампания
Ву поймали не благодаря брандмауэру. А благодаря анонимному сообщению.
Отдел по борьбе с киберпреступностью НАСА получил сообщение о том, что кто-то создал аккаунт в Gmail, выдавая себя за известного профессора в области аэрокосмических наук, который часто сотрудничал с НАСА. Исходя из этой единственной зацепки, следователи раскрыли кампанию, в рамках которой незаметно велось преследование десятков исследователей из федеральных ведомств и научных кругов.
Офис генерального инспектора (OIG) также обратил внимание на подозрительные моменты: Ву неоднократно запрашивал одно и то же программное обеспечение и так и не объяснил, зачем оно ему нужно. Эти признаки мог бы заметить любой, кто бы просто присмотрелся в тихий день.
Что будет дальше
Кампания Ву велась в течение четырёх лет с использованием лишь поддельных почтовых ящиков и тщательного анализа целевой аудитории. Он всего лишь один инженер, но проблема гораздо шире, чем он сам.
В 2024 году тогдашний директор ФБР Кристофер Врей заявил Select комитету Палаты представителей следующее:
«У КНР есть хакерская программа, масштабы которой превосходят совокупные возможности всех остальных крупных стран».
китайский hackers Он сказал, что даже если бы каждый американский киберагент занимался только киберпреступностью, его численность все равно превышала бы численность сотрудников ФБР по кибербезопасности в соотношении 50 к 1.
Социальная инженерия по-прежнему остается проблемой, и самозванцы становятся все более убедительными благодаря использованию... deepfake технологии. Интернет-преступники используют клонирование голоса и даже deepfake Другие используют видеоролики, чтобы проникнуть в целевую аудиторию , выдавая себя за кандидатов на собеседование. А третьи меняют тактику, размещая объявления от имени рекрутеров. LinkedIn чтобы обманом заставить потенциальных кандидатов на работу загрузить вредоносное ПО .
Спир-фишинг был достаточно серьезной проблемой, когда этим занимался один человек из Пекина с аккаунтом Gmail. Но проблема станет гораздо серьезнее, когда следующий «У» начнет использовать генеративный ИИ для составления писем, скопирует стиль письма настоящего исследователя и будет с машинной скоростью рассылать свои схемы по тысячам почтовых ящиков.
Просматривайте, как будто никто не смотрит.
Malwarebytes Privacy VPN Шифрует ваше соединение и никогда не записывает ваши действия, поэтому следующая прочитанная вами история не будет казаться личной. Попробуйте бесплатно →