

В рамках «вторника исправлений» этого месяца устранены 137 уязвимостей, в том числе 31, которые компания Microsoft классифицировала как критические; при этом в реальных условиях не было зафиксировано случаев активного использования уязвимостей типа «нулевого дня».
Компания Microsoft определяет уязвимость «нулевого дня» как «недостаток в программном обеспечении, для устранения которого пока не выпущено официального исправления или обновления безопасности». В этом месяце компания Microsoft не зафиксировала случаев использования какой-либо из указанных уязвимостей в производственных средах.
Тем не менее, этот релиз далеко не низкорискованный. Значительная часть критических ошибок позволяет выполнять удалённое выполнение кода (RCE). Windows службы, Office, Azure, SharePoint и графические компоненты. Это означает, что злоумышленники, обманом заставившие пользователя открыть вредоносный документ или подстрекающие его к подключению к вредоносной службе, могут получить полный контроль над системой.
Две уязвимости, требующие приоритетного внимания
Из этого списка мы выбрали два пункта, которые, судя по всему, могут вызвать некоторые проблемы.
Во-первых, это уязвимость CVE-2026-40361, рейтинг CVSS которой составляет 8,4 из 10. Она характеризуется как критическая уязвимость типа «использование после освобождения памяти» в Microsoft Word, которая может позволить злоумышленнику выполнить код локально на уязвимой системе.
Use-after-free — это класс уязвимостей, вызванных некорректным использованием динамической памяти во время работы программы. Если после освобождения ячейки памяти программа не очищает указатель на эту память, злоумышленник может воспользоваться этой ошибкой для манипулирования программой.
Таким образом, если злоумышленник убедит пользователя открыть вредоносный документ Word или даже просто просмотреть файл, он сможет выполнить произвольный код с правами текущего пользователя. Этого зачастую достаточно для установки вредоносного ПО, кражи учетных данных или горизонтального распространения по сети.
Вторая уязвимость — CVE-2026-35421 (оценка CVSS 7,8 из 10). Это критическая ошибка переполнения буфера в куче. Windows Интерфейс графических устройств (GDI). Переполнение буфера происходит, когда область памяти в программном приложении достигает своей адресной границы и записывает данные в соседнюю область памяти. Microsoft отмечает:
Для использования этой уязвимости пользователю необходимо открыть или иным образом обработать специально созданный файл Enhanced Metafile (EMF) с помощью Microsoft Paint. Это действие необходимо для запуска соответствующей графической функциональности в программе. Windows компонент."

Защита в режиме реального времени. Без лишних усилий.
Как применить исправления и проверить, защищены ли вы
Эти обновления устраняют проблемы безопасности и обеспечивают сохранность ваших данных. Windows Компьютер защищен. Вот как убедиться, что у вас установлена последняя версия:
1. Откройте настройки
- Нажмите кнопку «Пуск» ( Windows логотип находится в левом нижнем углу экрана.
- Нажмите на кнопку Настройки (она выглядит как маленькая шестеренка).
2. Перейдите в Центр обновления Windows .
- В окне «Параметры» выберите «Центр обновления Windows (обычно он находится внизу меню слева).
3.Проверьте наличие обновлений
- Нажмите кнопку с надписью Проверить наличие обновлений.
- Windows будет искать последние обновления Patch Tuesday.
- Если вы выбралиполучение последних обновлений сразу после их появления, этаопция может отображаться в разделе«Дополнительные настройки».
- В этом случае вы можете увидеть Требуется перезапуск сообщение. Перезагрузите систему, и обновление будет завершено.
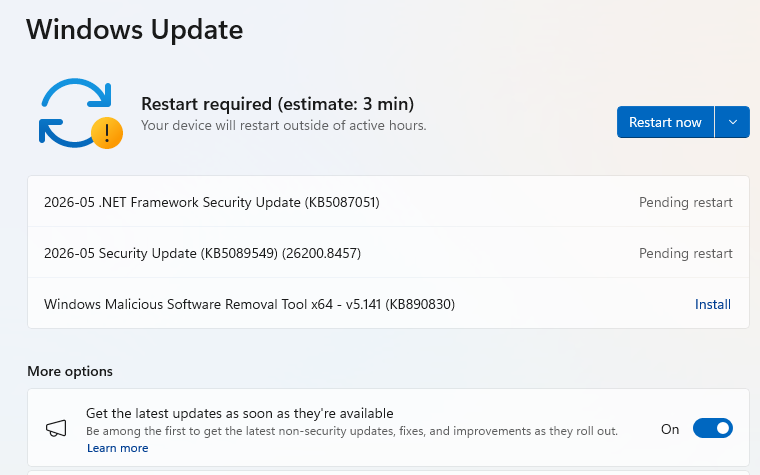
- Если нет, выполните следующие действия.
4. Download и установка. Если будут найдены обновления, они начнут загружаться автоматически. После завершения вы увидите кнопку «Установить» или «Перезапустить сейчас» .
- При необходимости нажмите Установить и следуйте всем подсказкам. Обычно для завершения обновления требуется перезагрузка компьютера. Если это произойдет, нажмите Перезагрузить сейчас.
5. Дважды проверьте актуальность
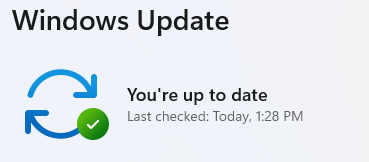
- После перезагрузки вернитесь в Центр обновления Windows и проверьте еще раз. Если там написано «У вас установлены все обновления », значит, все в порядке!
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .









