Киберпреступники находят новые способы обманом заставить людей взламывать собственные устройства и учетные записи. В одной из таких кампаний использовалась спонсируемая реклама на X к цели Mac другой метод, получивший название ConsentFix, позволяет красть учетные записи Microsoft 365 без установки вредоносного ПО.
Подтверждено X учетная запись, используемая в Mac атака ClickFix
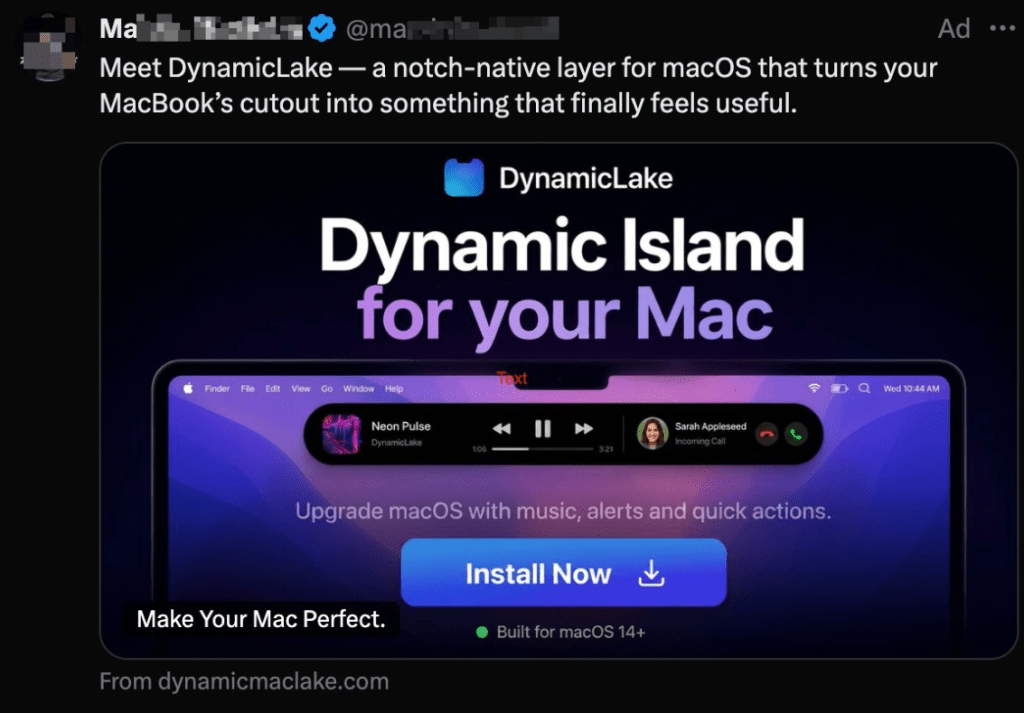
Исследователи обнаружили атаку, аналогичную ClickFix, которая действовала под видом спонсируемой рекламы. X Объявление было размещено с подтвержденного аккаунта, что добавляет мошенничеству дополнительную убедительность.
В кампаниях ClickFix используются убедительные приманки — раньше это были поддельные экраны «верификации человеком», а теперь — поддельный файл для загрузки DynamicLake, легитимной утилиты для macOS, которая превращает вырез на экране MacBook в неофициальную, но функциональную версию Dynamic Island от Apple. Этот тип атаки требует от пользователя вставки команды из буфера обмена, поэтому в значительной степени зависит от действий пользователя.
Изображение предоставлено компанией Jamf
На самом деле пользователи, перешедшие по ссылке, попадали на похожий домен dynamicmacisland[.]com, где им было предложено открыть «Терминал» и ввести команды установки, которые незаметно устанавливали вредоносное ПО.
Кампания объединяет три тревожные тенденции: социальную инженерию в стиле ClickFix с использованием команд терминала и домены-клоны, имитирующие доверенные домены. Mac приложения и инфраструктура платной рекламы, используемые для масштабирования атак на большую аудиторию.
По имеющимся данным, это вредоносное ПО распространяет несколько вариантов программы-крадец данных Atomic Stealer.
Эта схема повторяет предыдущие случаи, когда в Google Ads рекламировались поддельные установщики программного обеспечения, в том числе вредоносные спонсируемые объявления, которые загружали вредоносное ПО, когда пользователи искали надежные инструменты для разработчиков. Вывод очевиден: платное размещение и значки подтверждения не являются гарантией безопасности, особенно когда злоумышленники специально разрабатывают рекламные кампании так, чтобы обойти автоматическую проверку.
Кампания злоупотребляла X Исследователи сообщили о рекламе на рекламной платформе, при этом вредоносная реклама появилась под подтвержденным аккаунтом. X и связался с владельцем аккаунта. По всей видимости, объявление уже удалено.
ConsentFix крадет учетные данные вместо того, чтобы устанавливать вредоносное ПО
Windows Пользователей также предупреждают о новом поколении атак ClickFix, называемых ConsentFix.
ConsentFix отличается тем, что, в то время как ClickFix превращает вас в установщика, ConsentFix превращает вас в поставщика идентификации. Вместо того чтобы обманом заставить вас запустить вредоносное ПО, он использует методы социальной инженерии, чтобы побудить вас передать свои токены доступа к облачным сервисам через браузер, при этом ни разу не прося вас запустить вредоносное ПО или ввести пароль.
«Всё может начаться с чего-то столь обыденного, как перетаскивание ссылки в браузер. Спустя три секунды злоумышленник уже располагает токенами, необходимыми для взлома вашей учетной записи Microsoft 365, при этом вы не сделали ничего такого, что было бы отмечено в рамках традиционного обучения по вопросам информационной безопасности».
Например, может поступить фишинговое письмо, содержащее ссылку, которая зачастую размещена на надежных платформах, таких как Dropbox. Иногда она защищена паролем, что также затрудняет её проверку средствами безопасности.
Если получатель нажмёт на ссылку, он увидит страницу, похожую на стандартную страницу входа в систему Microsoft, и ему будет предложено завершить процесс, перетащив ссылку обратного вызова localhost в браузер.
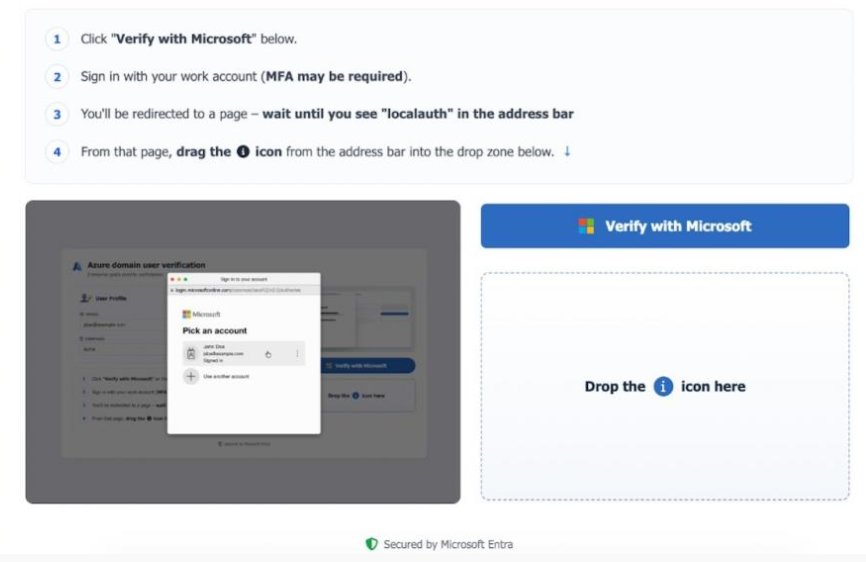
Именно в этот момент ловушка захлопывается. Не подозревая об этом, жертва передает злоумышленнику токены сеанса, предоставляя ему доступ к электронной почте и другим сервисам Microsoft 365 без необходимости ввода пароля или прохождения многофакторной аутентификации (MFA).
По имеющимся данным, этот метод был опубликован на одном из российских форумов киберпреступников, что позволяет даже малоопытным киберпреступникам достаточно легко взламывать учетные записи Microsoft 365.
Как оставаться в безопасности
Лучшая защита — это осознание того, что такие атаки существуют, и умение распознавать их признаки. Поэтому продолжайте читать наш блог. Но вы можете сделать и больше:
- Не доверяйте ссылкам, которые появляются неожиданно — будь то по электронной почте, в SMS-сообщениях, в социальных сетях или даже в сообщениях от проверенных аккаунтов или в спонсируемых результатах поиска.
- Прежде чем следовать инструкциям, которые кажутся вам необычными или которые вы не до конца понимаете, тщательно всё обдумайте.
- При вводе учетных данных всегда проверяйте адрес в адресной строке браузера. Это тот адрес, который вы ожидали увидеть? Если нет, остановитесь.
- Используйте актуальное антивирусное решение с защитой в режиме реального времени и функцией защиты в Интернете.
Полезный совет: А вы знали о бесплатном Malwarebytes Расширение для браузера Browser Guard защищает вас от вредоносных веб-сайтов и атак ClickFix? Оно также блокирует рекламу и трекеры, что является дополнительным преимуществом.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →