Группа Google по анализу угроз (GTIG) сообщает, что в ходе кампании, расследованной в период с апреля по июль, злоумышленники взломали инфраструктуру обновления и уведомлений компании AOMEI Technology.
AOMEI Backupper — это программное обеспечение для резервного копирования, которое, по утверждению компании, используют более 100 миллионов человек по всему миру. Оно позволяет пользователям создавать резервные копии файлов, копировать целые диски и восстанавливать данные в случае возникновения проблем с компьютером.
Злоумышленники на короткое время изменили инфраструктуру обновления и уведомлений AOMEI, чтобы заставить программное обеспечение клиентов загружать и запускать вредоносные программы .
Та же система обслуживает и клиентов AnyViewer, но в отчете отдельно не указаны подтвержденные случаи заражения AnyViewer.
На короткие периоды злоумышленники изменяли инструкции по загрузке программного обеспечения, указывая на вредоносный ZIP-архив. Они также изменяли ожидаемый номер версии и контрольную сумму MD5, чтобы клиент мог его принять. Поскольку один и тот же удаленный конфигурационный файл содержал адрес загрузки и ожидаемую контрольную сумму, злоумышленники могли изменить как саму загрузку, так и информацию, используемую программным обеспечением для ее принятия.
Исследователи подтвердили наличие трех периодов взлома, длившихся десять, шесть и пять минут, но, возможно, таких периодов было и больше. Хотя эти короткие промежутки времени предоставляли меньше возможностей для заражения машин, они также затрудняли обнаружение атаки.
В ходе атаки использовался первоначальный загрузчик для установки постоянного бэкдора удаленного доступа. Исследователи не идентифицировали доставленное вредоносное ПО как программу-вымогатель или программу для кражи информации, но бэкдор позволяет злоумышленникам выполнять команды и устанавливать дополнительное вредоносное ПО. Это означает, что зараженный компьютер может оставаться уязвимым для дальнейших атак.
Как проверить, затронула ли вас данная ситуация
Если вы использовали AOMEI Backupper в течение указанного периода, обновите ваше программное обеспечение безопасности и запустите сканирование. Вы также можете загрузить Malwarebytes Free для проверки и удаления вредоносных программ.
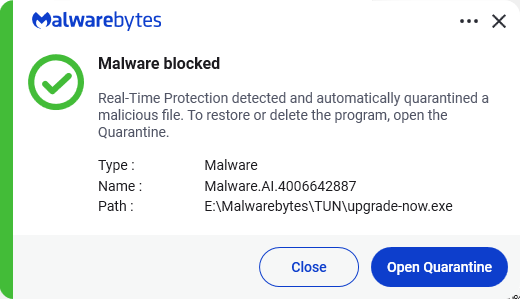
Malwarebytes «Система обнаружения на основе искусственного интеллекта определяет первоначального загрузчика вредоносного ПО». upgrade-now.exe, как Malware.AI.4006642887 так ThreatDown и Malwarebytes Защита клиентов обеспечивалась компонентом обнаружения в режиме реального времени.
Если вам удобно проверить Windows В настройках и файлах это дополнительные предупреждающие знаки:
- Открыть Windows Планировщик задач и проверьте Библиотека планировщика задач для выполнения задачи, названной
RadminComponentRuntime. - Посмотрите в папке установки AOMEI Backupper, особенно в папке, соответствующей вашей версии.
htmlиTmphtmlпапки для неподписанногоupgrade-now.exeили неожиданноеupgrade-now.zipОбратите внимание, что загрузчик вредоносного ПО удаляет себя после подготовки следующей полезной нагрузки и обеспечения постоянного присутствия, поэтому его отсутствие не означает, что компьютер чист. - Если вы видите исходящий трафик в
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117, или8.218.65.184Независимо от того, заблокировано это или разрешено.
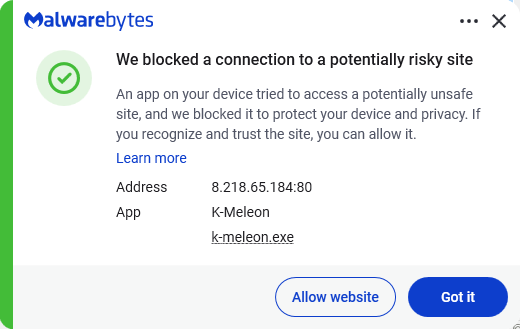
Если вы обнаружили один из этих признаков, обратитесь за помощью, а не пытайтесь очистить все вручную. Отключите компьютер от интернета, если подозреваете, что он активно скомпрометирован, и свяжитесь с доверенным компьютерным специалистом, службой поддержки Malwarebytes или ИТ-отделом/службой безопасности вашей организации.
От сообщения об угрозах до их устранения.
Риски кибербезопасности никогда не должны выходить за рамки заголовков новостей. Защитите свои устройства от угроз, скачав Malwarebytes уже сегодня .