Клиенты Domino's Pizza сообщают нам, что получили электронные письма о том, что к их учетным записям получил доступ третий человек.
Компания Domino's заявляет, что ее внутренние системы не были взломаны, но в отдельные учетные записи входили с использованием комбинации пароля и электронной почты, украденной из другой онлайн-учетной записи, принадлежащей клиенту. Это называется подбором учетных данных.
Вот письмо:
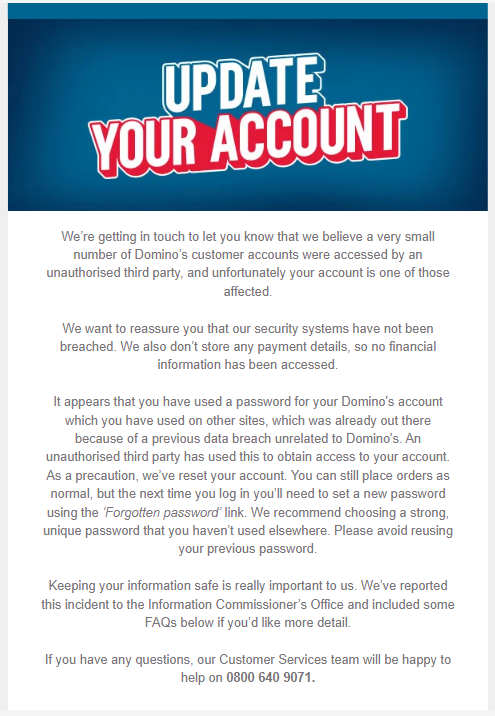
«Мы связываемся с вами, чтобы сообщить, что, по нашему мнению, очень небольшое количество учетных записей клиентов Domino's было взломано неавторизованной третьей стороной, и, к сожалению, ваша учетная запись входит в число пострадавших».
Мы хотим заверить вас, что наши системы безопасности не были взломаны. Мы также не храним платежные данные, поэтому никакая финансовая информация не была получена.
Похоже, вы использовали для своей учетной записи Domino's пароль, который вы использовали на других сайтах, и который уже был в сети из-за предыдущей утечки данных, не связанной с Domino's. Неуполномоченная третья сторона использовала его для получения доступа к вашей учетной записи. В качестве меры предосторожности мы сбросили вашу учетную запись. Вы по-прежнему можете размещать заказы в обычном режиме, но при следующем входе в систему вам потребуется установить новый пароль, используя ссылку «Забыли пароль» . Мы рекомендуем выбрать надежный, уникальный пароль, который вы не использовали на других сайтах. Пожалуйста, избегайте повторного использования вашего предыдущего пароля.
Для нас крайне важно обеспечить безопасность вашей информации. Мы сообщили об этом инциденте в Управление уполномоченного по вопросам информации и привели ниже ответы на часто задаваемые вопросы, если вам нужна более подробная информация.
Если у вас возникнут какие-либо вопросы, наша служба поддержки клиентов с удовольствием вам поможет по телефону 0800 640 9071 .
Атака с использованием подбора учетных данных — это метод, при котором злоумышленники берут имена пользователей и пароли, украденные с одного веб-сайта, и пытаются использовать их на множестве других сайтов. Они не угадывают пароли. Они уже имеют их, часто миллионы за раз, из старых утечек данных, из вредоносных программ, которые крадут сохраненные учетные данные с компьютеров пользователей, или с фишинговых сайтов.
Эти списки покупаются и продаются на криминальных форумах. Затем злоумышленники используют автоматизированные инструменты, которые обрабатывают список и пытаются использовать каждую пару адресов электронной почты и паролей на странице входа, например, в приложение для доставки еды, интернет-магазин или стриминговый сервис.
Атака работает потому, что многие люди используют один и тот же пароль на разных сайтах. Если вы использовали один и тот же адрес электронной почты и пароль для небольшого онлайн-форума, который был взломан несколько лет назад, и для своей учетной записи в пиццерии, преступникам вообще не нужно взламывать пиццерию. Они просто входят в систему под вашим именем. Для компании это выглядит как обычный вход в систему с правильным паролем. Именно поэтому такие атаки часто отображаются как «доступ к учетным записям был получен», а не «компания была взломана».
Получив доступ, злоумышленники могут заказать еду или товары, используя сохраненную вами платежную карту, потратить бонусные баллы или баланс подарочных карт, а также получить ваше имя, адрес и номер телефона. Эти данные они могут использовать для более убедительных мошеннических схем в дальнейшем, например, для отправки текстового сообщения или электронного письма, которое будет выглядеть так, будто оно отправлено от компании, поскольку она знает, что вы заказали. Учетные записи, работоспособность которых подтверждена, также перепродаются другим преступникам, поэтому повторное использование пароля может создать проблемы спустя долгое время после первоначального взлома.
Как оставаться в безопасности
- Используйте разные пароли для каждой учетной записи. Таким образом, утечка данных на одном сайте останется только на этом сайте.
- Используйте менеджер паролей, чтобы запоминать эти пароли. Никто не может запомнить десятки уникальных паролей, но менеджер паролей может сохранить их все за вас.
- Там, где это возможно, включите двухфакторную аутентификацию (код из приложения или SMS-сообщения, или пароль), чтобы украденный пароль сам по себе не был достаточным основанием для входа в вашу учетную запись.
- Если вы повторно использовали пароль для учетной записи, которая могла быть затронута, измените его там и на всех других сайтах, где вы его использовали, начиная с учетных записей, в которых сохранены платежные данные.
- Не переходите по ссылкам в электронных письмах или других нежелательных сообщениях. Войдите в систему напрямую на официальном сайте или в приложении.
Обратите внимание: незапрошенные электронные письма с призывами «обновить учетную запись», якобы отправленные от Domino's, часто являются фишинговыми атаками, направленными на кражу личной или финансовой информации. В случае сомнений, Malwarebytes Scam Guard поможет вам определить, является ли сообщение мошенническим, и предложит дальнейшие действия.
Что киберпреступники знают о вас?
Воспользуйтесь бесплатной проверкой «Цифровой след» Malwarebytes, чтобы узнать, не попала ли ваша личная информация в открытый доступ в Интернете.