В этой статье
- Старые ссылки в сообщениях о McDonald's и Burger King были использованы для перенаправления на несвязанные страницы.
- Компания Bitly заявляет, что заблокировала соответствующие учетные записи и отключает затронутые ссылки.
- Проверяйте сокращенные ссылки перед тем, как на них кликнуть, даже если публикация размещена известным брендом.
Старая публикация в социальных сетях от знакомого бренда может показаться заслуживающей доверия. Но ссылка, лежащая в её основе, может уже не вести туда, куда предполагала компания.
По данным Cybernews , преступники перехватывали просроченные ссылки Bitly и перенаправляли их на несвязанные страницы Википедии, создавая видимость того, что легитимные публикации продвигают оскорбительный или компрометирующий контент.
Bitly — это сервис сокращения URL-адресов. Сервисы сокращения URL-адресов преобразуют длинные веб-адреса в компактные ссылки, которыми легче делиться. При нажатии на сокращенную ссылку сервис перенаправляет ваш браузер на исходный адрес. Недостатком является то, что короткая ссылка скрывает этот адрес , из-за чего с первого взгляда сложнее определить, переходите ли вы на легитимный сайт или на подозрительный ресурс.
Злоумышленники, по всей видимости, воспользовались тем, что Bitly описала как уязвимость, связанную с устаревшими ссылками, чтобы заставить старые короткие ссылки вести на новые ресурсы. Эти ссылки по-прежнему находились в подлинных сообщениях от McDonald's, Burger King и других компаний, поэтому любой, кто переходил по ним, перенаправлялся на выбранные злоумышленниками страницы вместо исходных. Злоумышленникам не нужно было редактировать сообщения или взламывать аккаунты брендов в социальных сетях; они просто изменили адрес, на который вели ссылки.
В качестве примера можно привести сообщение McDonald's от 7 июня 2011 года, в котором говорилось:
«Посмотрите, что сделала наша команда McDonald's в Швеции».
Сокращенная ссылка перенаправляла на страницу Википедии, посвященную терактам 11 сентября.
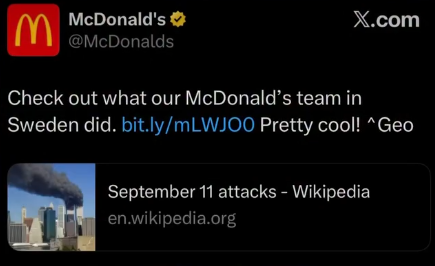
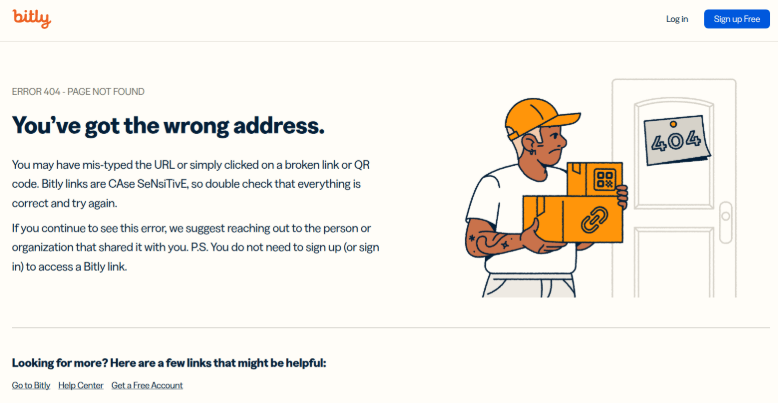
Компания Bitly заявила, что заблокировала соответствующие учетные записи и отключила затронутые ссылки. Таким образом, ссылка в этом твите теперь ведет на страницу с ошибкой:
В этих случаях перенаправления вели на несвязанные страницы Википедии. Опасение вызывает то, что подобное перенаправление может, наоборот, привести пользователей на фишинговые страницы, к поддельным рекламным предложениям или вредоносным файлам для скачивания.
Не уверены, куда ведет ссылка? Мы проверим.
Как проверить сокращенную ссылку перед тем, как открыть ее.
Наведение курсора на ссылку на компьютере по-прежнему является полезным первым шагом: оно может выявить несоответствие между видимым текстом и исходным адресом. Но если вы видите только сокращенный URL-адрес, вы все еще не определили конечный пункт назначения. Вот тут-то и пригодится проверка ссылки и ее перенаправлений.
Вы можете скопировать подозрительную ссылку, не открывая её: щёлкните по ней правой кнопкой мыши и выберите опцию копирования ссылки, а затем вставьте её. Malwarebytes Бесплатная проверка на мошеннические ссылки . Она сканирует сайт и его перенаправления, затем предоставляет результат и предлагает дальнейшие шаги. Не требуется загрузка, оплата или регистрация.
Как оставаться в безопасности
- Если в сообщении вас просят войти в систему, оплатить покупку или решить проблему с учетной записью, откройте официальное приложение или введите известный адрес веб-сайта самостоятельно, вместо того чтобы переходить по предоставленной ссылке.
- Неожиданные результаты поиска могут стать поводом для остановки. Не продолжайте просмотр только потому, что исходный пост был опубликован с узнаваемого аккаунта. Инциденты с Bitly показывают, почему источник поста и текущее направление его ссылок — это разные вопросы.
- Не следует путать HTTPS с гарантией безопасности. Это означает, что ваше соединение с веб-сайтом зашифровано, а не то, что веб-сайт является легитимным . Фишинговые сайты тоже могут использовать HTTPS.
- Используйте защиту браузера в качестве дополнительного уровня. Malwarebytes Browser Guard — это бесплатное расширение для браузера, которое помогает отмечать подозрительные ссылки во время просмотра веб-страниц.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard Автоматически блокирует фишинговые страницы и вредоносные сайты. Бесплатно, установка в один клик. Добавьте в свой браузер →