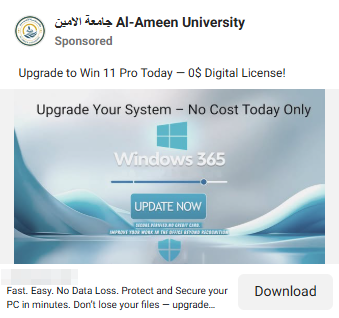
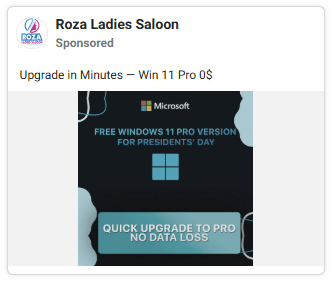
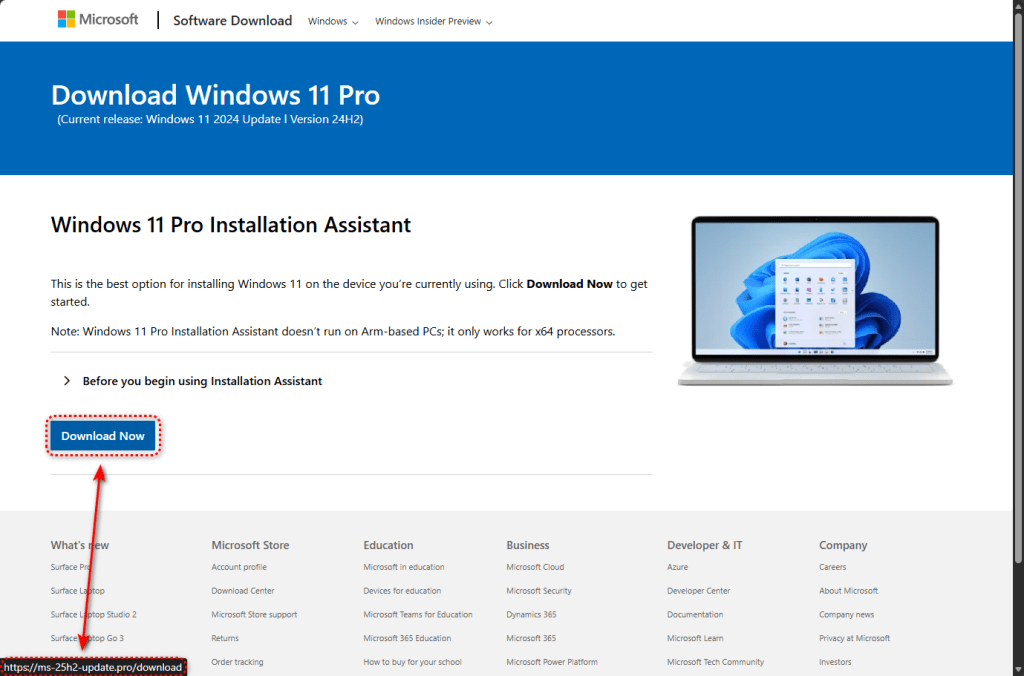
Злоумышленники работают за деньги. Facebook Реклама, которая выглядит как официальная рекламная кампания Microsoft, затем направляет пользователей на практически точные клоны этой рекламы. Windows 11 страница загрузки. Нажмите Download сейчас» , и вместо этого... Windows При обновлении вы получаете вредоносный установщик, который незаметно крадет сохраненные пароли, сессии браузера и данные криптовалютных кошельков.
«Я просто хотел сообщить новости». Windows ”
Атака начинается с чего-то совершенно обычного: Facebook Реклама. Выглядит профессионально, использует фирменную символику Microsoft и рекламирует, судя по всему, новейшую разработку. Windows Обновление 11. Если вы давно хотели обновить свой компьютер, это кажется удобным способом ускорить процесс.
Нажмите на рекламу, и вы попадете на сайт, который выглядит почти идентично настоящему программному обеспечению Microsoft. Download Страница. Логотип, макет, шрифты и даже юридический текст в нижнем колонтитуле скопированы. Единственное очевидное отличие — в адресной строке. Вместо microsoft.com вы увидите один из этих похожих доменов:
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
Использование "25H2" в доменных именах — намеренное решение. Оно имитирует систему именования, используемую Microsoft. Windows Релизы — 24H2, текущая версия, была у всех на слуху, когда началась эта кампания, что на первый взгляд делало поддельные домены правдоподобными.
Геолокация: только нужные цели получают полезную нагрузку
Эта кампания не заражает слепо всех, кто посещает сайт.
Перед доставкой вредоносного ПО поддельная страница проверяет, кто вы. Если вы подключаетесь с IP-адреса дата-центра, который часто используется исследователями в области безопасности и автоматизированными сканерами, вы будете перенаправлены на google.com. Сайт выглядит безобидно.
Только посетители, которые выглядят как обычные домашние или офисные пользователи, получают вредоносный файл.
Эта техника, известная как геофенсинг в сочетании с обнаружением песочницы, позволила этой кампании работать так долго, не будучи обнаруженной и закрытой автоматизированными системами. Инфраструктура настроена таким образом, чтобы уклоняться от автоматизированного анализа безопасности.
Когда целевой пользователь нажимает кнопку Download сейчас» , сайт запускает Facebook Пиксель «Событие лида» — тот же метод отслеживания, который используют легитимные рекламодатели для измерения конверсий. Злоумышленники отслеживают, какие жертвы клюют на приманку, и оптимизируют свои рекламные расходы в режиме реального времени.
75-мегабайтный «установщик», предоставленный напрямую с GitHub
Если вы пройдете проверку, сайт загрузит файл с именем ms-update32.exe . При размере в 75 МБ он выглядит вполне легитимным. Windows установщик.
Файл размещен на GitHub, надежной платформе, которой пользуются миллионы разработчиков. Это означает, что загрузка происходит по протоколу HTTPS с действительным сертификатом безопасности. Поскольку файл поступает с авторитетного домена, браузеры не помечают его автоматически как подозрительный.
Установщик был создан с помощью Inno Setup, легального инструмента, который часто используется злоумышленниками для создания профессионально выглядящих установочных пакетов.
Что происходит, когда вы запускаете его
Прежде чем совершить какие-либо вредоносные действия, установщик проверяет, не наблюдают ли за ним. Он ищет виртуальные машины, отладочное программное обеспечение и инструменты анализа. Если он находит что-либо из перечисленного, он останавливается. Это та же самая логика уклонения, которая позволяет ему проскальзывать мимо многих автоматизированных песочниц безопасности — эти системы по своему дизайну работают внутри виртуальных машин.
На компьютере реального пользователя программа установки приступает к извлечению и развертыванию своих компонентов.
Наиболее важным компонентом является полнофункциональное приложение на базе Electron, установленное на C:\Users\<USER>\AppData\Roaming\LunarApplication\. Electron — это легитимный фреймворк, используемый такими приложениями, как Slack и Visual Studio Code. Это делает его полезным средством маскировки.
Выбор названия не случаен. «Lunar» — это бренд, связанный с инструментами для работы с криптовалютами, а приложение поставляется в комплекте с библиотеками Node.js, специально разработанными для создания ZIP-архивов, что позволяет предположить, что оно собирает данные, упаковывает их и отправляет. Вероятные цели включают файлы кошельков криптовалют, семенные фразы, хранилища учетных данных браузера и сессионные куки.
Одновременно с этим в папку %TEMP% записываются два обфусцированных скрипта PowerShell со случайными именами файлов, которые запускаются из командной строки, намеренно отключающей эту функцию. Windows Защита от подписания скриптов:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Скрываясь в реестре, заметая следы
Чтобы пережить перезагрузку, вредоносная программа записывает большой двоичный файл в систему. Windows регистрация по адресу: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Путь в реестре к TIP (Text Input Processor) является допустимым. Windows компонент, который снижает вероятность возникновения подозрений.
Телеметрия также показывает поведение, соответствующее внедрению процесса. Вредоносное ПО создает Windows В процессе, находящемся в приостановленном состоянии, внедряется код, после чего выполнение возобновляется. Это позволяет вредоносному коду работать под видом легитимного процесса, снижая вероятность обнаружения.
После запуска установщик удаляет временные файлы, чтобы уменьшить количество следов, которые могут быть обнаружены при расследовании. Он также может инициировать выключение или перезагрузку системы, что может помешать анализу.
Вредоносное ПО использует несколько методов шифрования и обфускации, в том числе RC4, HC-128, кодирование XOR и хеширование FNV для разрешения API. Эти методы затрудняют статический анализ.
Он Facebook угол рекламы
Использование платных Facebook Реклама, распространяющая вредоносное ПО, заслуживает внимания. Это не фишинговое письмо, попадающее в папку со спамом, и не вредоносный результат, спрятанный на странице поиска. За это платят. Facebook Реклама появляется рядом с постами друзей и родственников.
Злоумышленники запустили две параллельные рекламные кампании, каждая из которых указывала на отдельные фишинговые домены. Каждая кампания использовала свой собственный домен. Facebook Идентификатор пикселя и параметры отслеживания. Если один домен или рекламный аккаунт будет заблокирован, другой сможет продолжить работу.
Использование двух параллельных доменов и двух отдельных рекламных кампаний свидетельствует о том, что операторы имеют встроенную избыточность: если один домен будет закрыт или один рекламный аккаунт будет приостановлен, другой продолжит работу.
Что делать, если вы считаете, что пострадали
Эта кампания технически отточена и ориентирована на практическое применение. Инфраструктура демонстрирует осведомленность о распространенных методах исследования безопасности и методах создания изолированных сред. Они понимают, как люди загружают программное обеспечение, и сделали правильный выбор. Facebook Они используют рекламу в качестве канала распространения информации именно потому, что она позволяет охватить реальных пользователей в условиях высокого уровня доверия.
Помнить: Windows обновления поступают от Windows Обновляйте систему через настройки, а не с веб-сайта и никогда не через рекламу в социальных сетях. Microsoft не занимается рекламой. Windows обновления по Facebook .
И ещё один полезный совет: Malwarebytes Это позволило бы обнаружить и заблокировать выявленную полезную нагрузку и связанную с ней инфраструктуру.
Если вы скачали и запустили файл с одного из этих сайтов, считайте систему скомпрометированной и действуйте быстро.
- Не входите в какие-либо учетные записи с этого компьютера, пока он не будет проверен и очищен.
- Немедленно выполните полное сканирование с помощью Malwarebytes .
- Измените пароли для важных учетных записей, таких как электронная почта, банковские счета и социальные сети, с другого, чистого устройства.
- Если вы используете криптовалютные кошельки на этом устройстве, переведите средства в новый кошелек с новой семенной фразой, сгенерированной на чистом устройстве.
- Рассмотрите возможность уведомить свой банк и включить мониторинг мошенничества, если на этом устройстве хранились или были доступны какие-либо финансовые данные.
Для ИТ-специалистов и сотрудников служб безопасности:
- Блокируйте фишинговые домены в DNS и веб-прокси
- Предупреждение о выполнении PowerShell с помощью
-ExecutionPolicy Unrestrictedв неадминистративных контекстах - Охота за луной Каталог приложений и рандомизация
.yiz.ps1/.unx.ps1файлы в%TEMP%
Индикаторы компромисса (ИКС)
Хеш файла (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Домены
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL-адрес для доставки полезных данных)
Артефакты файловой системы
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
реестр
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (большие двоичные данные — постоянство)
Facebook рекламная инфраструктура
- Идентификатор пикселя: 1483936789828513
- Идентификатор пикселя: 955896793066177
- Идентификатор кампании: 52530946232510
- Идентификатор кампании: 6984509026382