Киберпреступники злоупотребляют инфраструктурой Adobe в одной из своих сетей. LinkedIn Фишинговая кампания, в ходе которой похищаются пароли и жертвы перенаправляются на легитимные сайты. LinkedIn сайт впоследствии.
Фишинговое электронное письмо маскируется под деловой запрос и выглядит так, будто оно пришло через... LinkedIn и включает в себя поддельное приложение в виде «контракта». Но в нем содержится ряд подозрительных моментов:
- Имя отправителя, адрес электронной почты и подпись в письме не совпадают
- Компания-отправитель существует, но не в США
- Имя отправителя существует, но не в этой компании
- Файл вложения имеет двойное расширение:
pdf.html
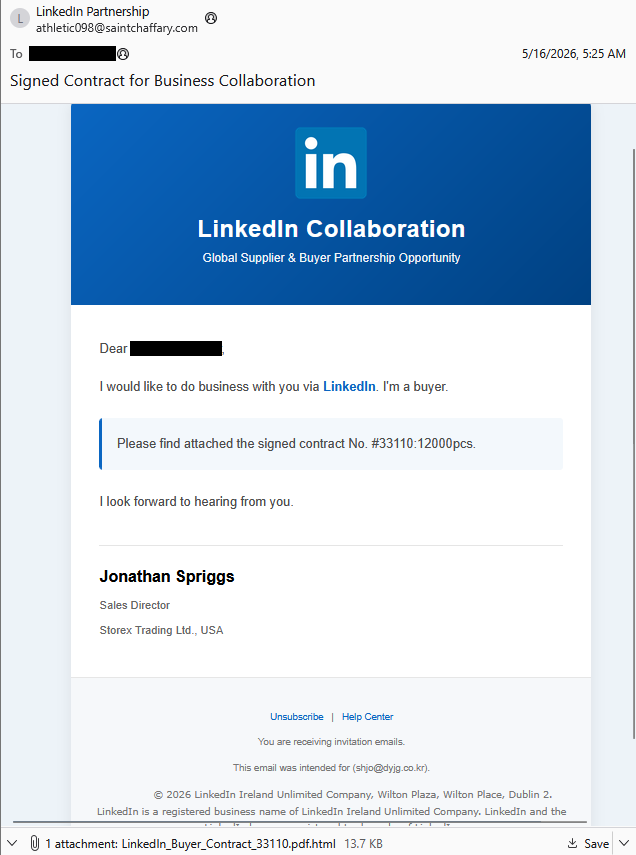
«Я хотел бы вести с вами бизнес через LinkedIn . Я покупатель».
В приложении вы найдете подписанный договор № 33110:12000 шт.
Буду рад получить от вас известие. «

Мошенничество или честный бизнес? Scam Guard знает.
Использование двойных расширений файлов часто применяется для того, чтобы ввести получателей в заблуждение и заставить их думать, что файл представляет собой нечто иное, чем на самом деле. Прилагаемый HTML-файл сильно зашифрован. По сути, это однострочный код JavaScript.
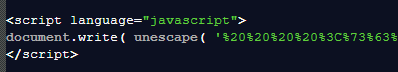
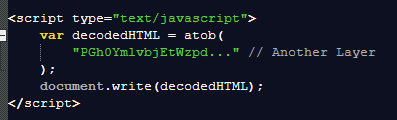
В скрипте используются два распространенных метода обфускации: кодирование URL и Base64. Скрипт разделен на два фрагмента, закодированных с помощью Base64.
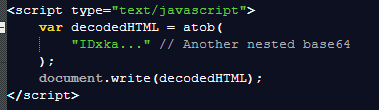
Открыв вложение, вы увидите простую форму входа в систему.
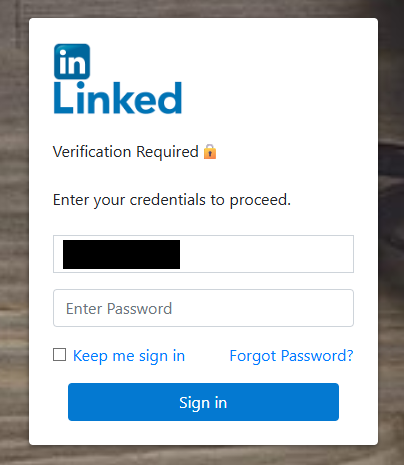
Адрес электронной почты адресата жестко задан, и его нельзя изменить или удалить. Возможно, это связано с тем, что некоторые исследователи не стесняются заваливать канал приема ложными учетными данными.
Но самое интересное начинается, когда речь заходит о выявлении канала приема. Анализ сети выявляет следующий URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Этот домен принадлежит компании Adobe и связан с платформой A/B-тестирования Adobe Target. Однако в данной кампании Adobe Target не используется для сбора уловленных учетных данных. Вместо этого злоумышленники используют Adobe Target в качестве точки перенаправления или промежуточного звена в фишинговой схеме. Скорее всего, для отслеживания жертв, которые попались на фишинговое письмо.
В итоге цель перенаправляется на легитимный сайт business.linkedin.com место, чтобы развеять любые подозрения, которые еще могут оставаться у объекта.
После деобфускации скриптов мы обнаружили, куда отправлялись введенные учетные данные:

В целом, даже с учетом степени запутывания, этот метод выглядит весьма сырым и простым:
ОТПРАВИТЬ: http://a1263367.xsph.ru/taam/Ln.php
С данными:
- AA = жестко заданный адрес электронной почты
- BB = любой пароль, введенный пользователем
Файл PHP, размещенный на .ru домен обрабатывает перенаправление на LinkedIn , заставляя жертву думать, что она только что успешно вошла в систему.
Как оставаться в безопасности
Хорошая новость: как только вы поймете, на что нужно обращать внимание, такие атаки гораздо проще обнаружить и блокировать. Плохая новость: они не требуют больших затрат, легко масштабируются и, скорее всего, будут по-прежнему широко распространяться.
Так что в следующий раз, когда в браузере какой-нибудь «PDF-файл» попросит вас ввести пароль, остановитесь и подумайте, что за этим может скрываться.
Помимо отказа от нежелательных вложений, вот несколько способов обеспечить свою безопасность:
- Доступ к своим учетным записям осуществляйте только через официальные приложения или введя адрес официального веб-сайта непосредственно в браузере.
- Внимательно проверяйте расширения файлов. Даже если файл выглядит как PDF, он может им не быть.
- Включитемногофакторную аутентификациюдля ваших важных учетных записей.
- Используйте современноеантивирусное решение, работающее в режиме реального времени, с модулем веб-защиты.
Полезный совет: Malwarebytes Scam Guard распознал это письмо как мошенническое.
Мошенникам не нужно взламывать ваш компьютер. Им достаточно, чтобы вы один раз нажали кнопку.
Malwarebytes Identity Theft Protection выявляет подозрительную активность до того, как она станет проблемой.