Большинство людей слышали о дарквебе, но лишь немногие понимают, как он на самом деле выглядит и что там происходит. Чтобы отделить факты от вымысла, наша исследовательская группа провела 48 часов, изучая его из первых рук и документируя все обнаруженное.
Даркнет сам по себе не является чем-то плохим. Он также служит законным целям, обеспечивая конфиденциальность журналистам, разоблачителям, активистам и другим людям, которым необходимо общаться анонимно. Для доступа к нему обычно требуется браузер Tor, и ряд авторитетных организаций управляют официальными сайтами в даркнете. Например, новостной сайт BBC доступен по следующему адресу Tor: http://bbcweb3hytmzhn5d532owbu6oqadra5z3ar726vq5kgwwn6aucdccrad.onion
Однако наряду с этими законными способами использования существует процветающая криминальная экосистема.
Мы обнаружили организованную и активную теневую экономику, которая функционирует так, как большинство людей и представить себе не может. Киберпреступники не действуют в одиночку. Они собираются на подпольных форумах, посвящённых киберпреступности, где обсуждают новые методы атак, обмениваются приемами и совместно разрабатывают способы атак на людей по всему миру.
Представьте себе это не столько как темный переулок, сколько как профессиональную сеть киберпреступников.
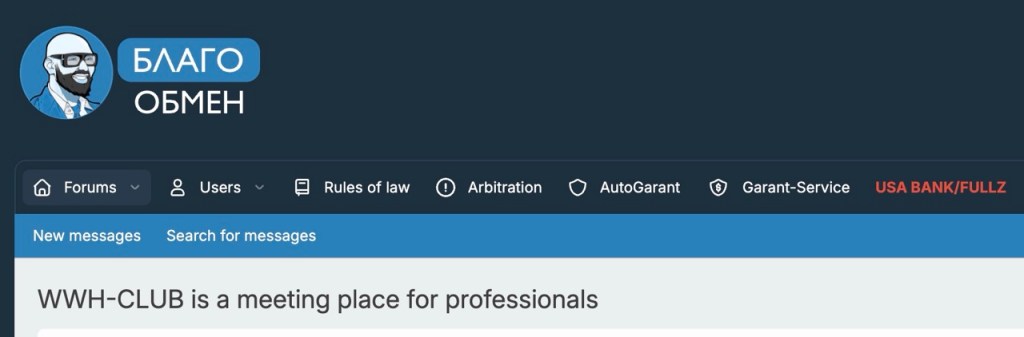
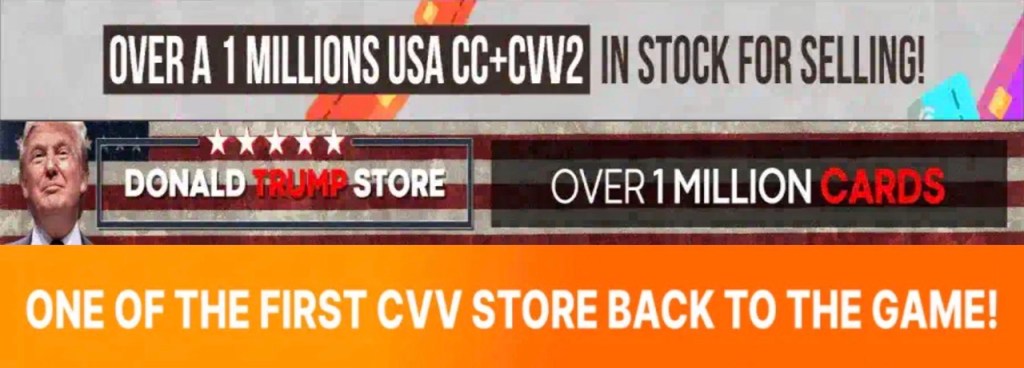
Помимо этих форумов, мы столкнулись со специализированными площадками для киберпреступлений. Они функционируют как онлайн-магазины, где hackers Мошенники могут покупать и продавать целый ряд скомпрометированных цифровых товаров, от украденных учетных данных до инструментов для взлома, и все эти операции осуществляются анонимно с использованием криптовалюты.
Интересный факт: многие из этих торговых площадок названы в честь известных общественных деятелей, в том числе президента США Дональда Трампа.
Компас по дарквебу
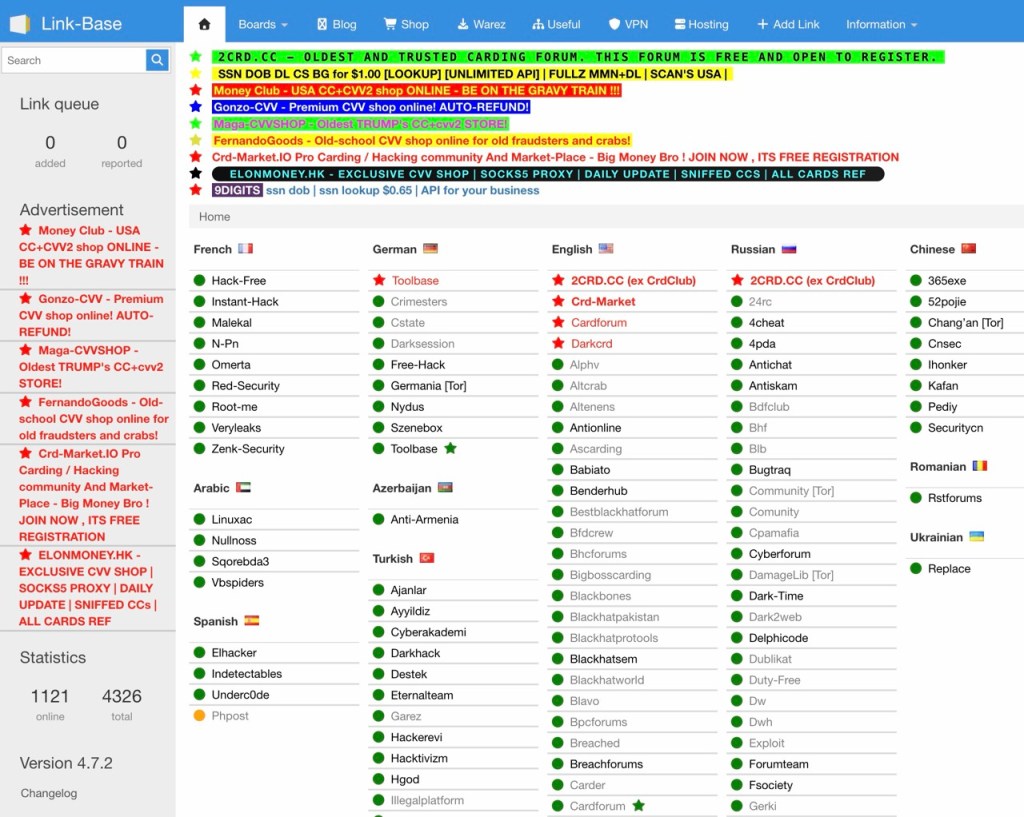
Киберпреступники появляются со всех уголков мира, и, как и любому глобальному сообществу, им нужен способ находить друг друга. Именно здесь на помощь приходят доски ссылок.
Справочники ссылок — это каталоги, в которых собраны сотни андерграундных форумов и торговых площадок. Они сгруппированы по языкам и служат своего рода компасом в дарквебе.
Киберпреступник может действовать в рамках сообщества, где говорят на его родном языке, или присоединиться к более крупным англоязычным форумам, привлекающим международную аудиторию.
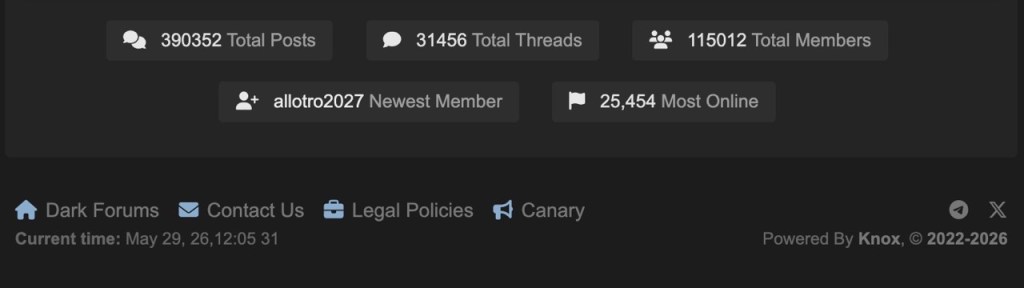
Однако не все форумы имеют одинаковый вес. В 2026 году сообщество в основном сосредоточено вокруг таких доминирующих платформ, как BreachForums и DarkForums. Более эксклюзивные русскоязычные форумы, такие как Exploit и XSS, как правило, привлекают наиболее искушенных киберпреступников из подполья.
Утечка данных: ваша информация, возможно, уже попала в открытый доступ
Большинство людей даже не подозревают, какой объем их личных данных уже циркулирует в дарквебе. Во многих случаях первая задача заключается просто в том, чтобы выяснить, была ли ваша информация вообще утечена. Проверить это можно здесь.
Чтобы понять масштаб проблемы, полезно сравнить то, что известно общественности, с тем, что мы обнаружили, заглянув за кулисы.
Публично сообщенные утечки — это лишь часть истории. С начала 2026 года... Malwarebytes Исследователи выявили более 7500 скомпрометированных наборов данных, содержащих более 8,4 миллиарда записей. К ним относятся данные, украденные в результате утечек, собранные в ходе фишинговых кампаний, полученные путем парсинга онлайн-сервисов и раскрытые из-за неправильно настроенных систем.
В число пострадавших организаций входят такие известные бренды, как SoundCloud, ADT, Hallmark, Amtrak, Vimeo и другие. Instagram .
Однако, несмотря на всю значимость этих цифр, они отражают лишь часть картины.
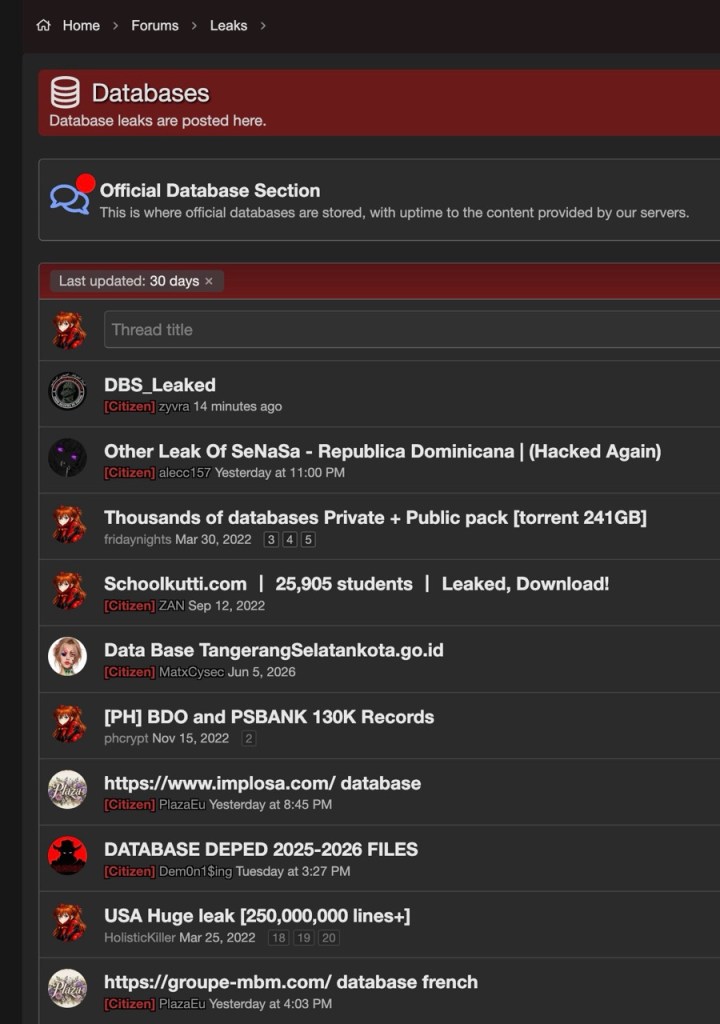
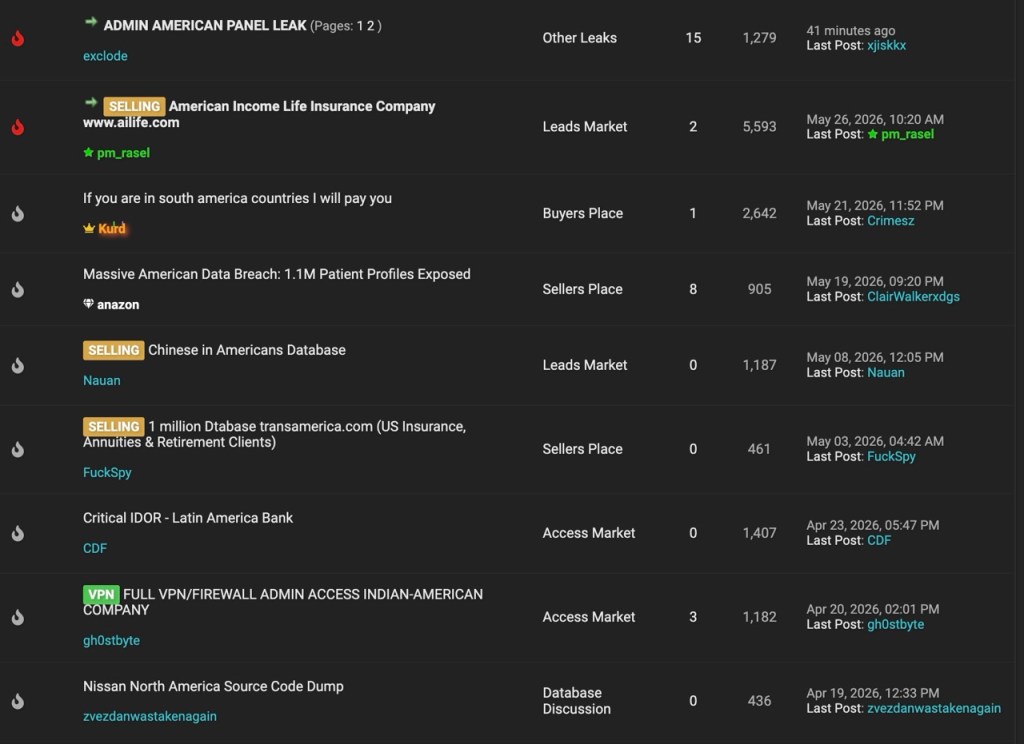
Изучив раздел «Базы данных» на DarkForums — одной из самых активных платформ подпольного интернета — мы обнаружили 63 страницы объявлений, размещенных с начала 2026 года. При 20 объявлениях на страницу это составляет более 1 200 случаев утечек данных небольшого и среднего масштаба, большинство из которых так и не попали в заголовки новостей.
На сайте BreachForums картина была аналогичной. С начала года на платформе накопилось 37 страниц списков баз данных, каждая из которых содержит по 20 записей, что добавило более 700 новых скомпрометированных баз данных к и без того огромному массиву похищенных данных.
Если сложить всё это вместе, то утечки, о которых сообщают в прессе, — лишь верхушка айсберга. Большая часть похищенных персональных данных, которыми торгуют в Интернете, переходит из рук в руки незаметно и скрытно.
Продажа американских удостоверений личности
Одним из наиболее востребованных товаров в киберпреступном подполье является нечто hackers «Полный пакет» (fullz): полный набор информации, позволяющей идентифицировать реального человека. В 2026 году американские удостоверения личности остаются особенно ценными из-за финансовой инфраструктуры страны, высоких кредитных лимитов и широкого спектра услуг, которые могут быть использованы для мошенничества.
Типичный пакет «fullz» включает полное имя, номер социального страхования (SSN), дату рождения, адрес и другие личные данные. Попав в чужие руки, эта информация становится готовым инструментарием для мошенничества с личными данными. Она позволяет киберпреступникам открывать мошеннические кредитные счета, подавать поддельные налоговые декларации, получать доступ к финансовым счетам или даже пользоваться медицинскими услугами под чужим именем.
Особую опасность «fullz» представляет то, что жертвы зачастую даже не подозревают о том, что их личные данные были похищены, пока ущерб уже не нанесён. Иногда это происходит спустя месяцы или даже годы, когда к ним обращаются коллекторы или их заявка на получение кредита неожиданно получает отказ.
Неудивительно, что США по-прежнему остаются одной из стран, наиболее часто становящихся мишенью для злоумышленников, занимающихся кражей личных данных. Только за первые три квартала 2025 года в Федеральную торговую комиссию (FTC) поступило более 1,15 миллиона сообщений о случаях кражи личных данных, что уже превышает общее количество случаев, зарегистрированных за весь 2024 год.
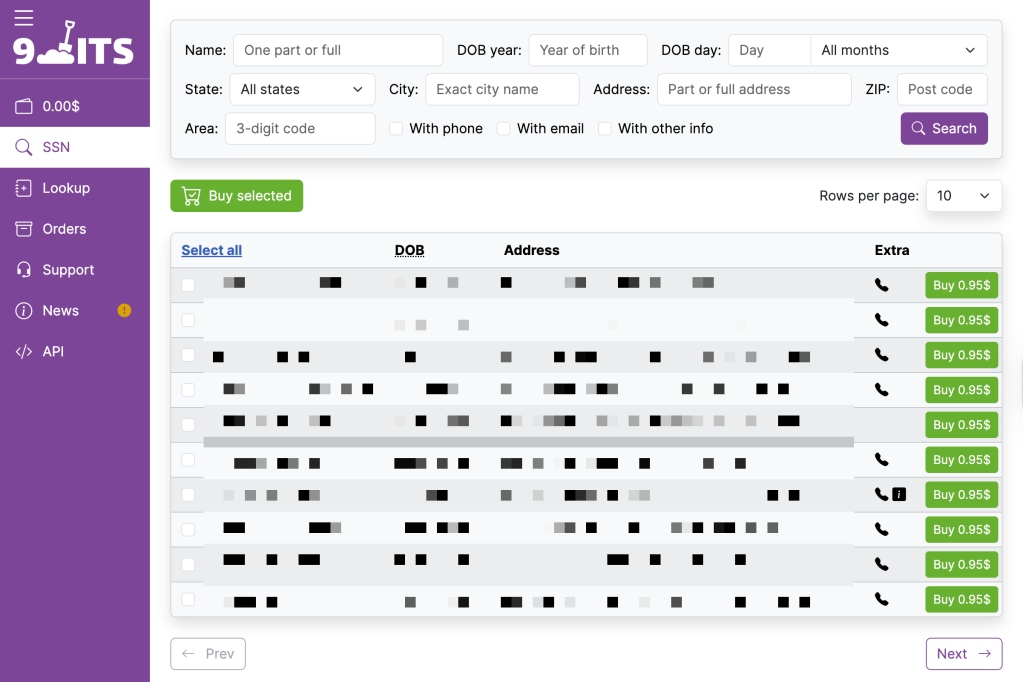
В ходе нашего исследования мы наткнулись на 9-Digits Market — одну из многочисленных торговых площадок в дарквебе, специализирующихся на продаже похищенных личных данных. Особенно нас поразила цена: полный профиль личности гражданина США предлагался всего за 0,95 доллара.
За сумму, меньшую, чем стоит чашка кофе, киберпреступник может приобрести достаточно информации, чтобы полностью разрушить чью-то финансовую жизнь.
Как киберпреступники используют вредоносное ПО для атак на ваш компьютер
Утечки данных — не единственный способ, с помощью которого ваша личная информация попадает в даркнет. Иногда источник находится гораздо ближе: это ваш собственный компьютер. Во время нашего пребывания в даркнете мы столкнулись с разработчиками особо опасной категории вредоносных программ, известных как «инфостилеры» или просто «стилеры». Принцип их работы прост, и отчасти именно поэтому они так эффективны.
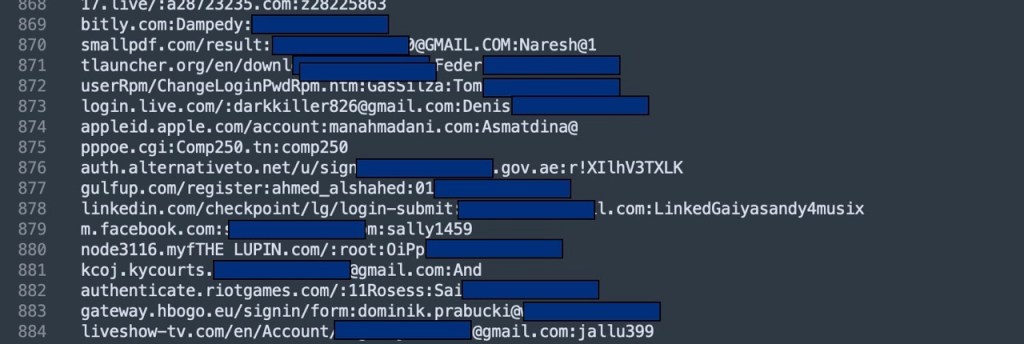
После установки программа-инфостилер незаметно сканирует устройство в поисках любой ценной информации. К ней могут относиться сохраненные имена пользователей и пароли, данные автозаполнения, сохраненные платежные реквизиты, криптовалютные кошельки и другая конфиденциальная информация. Затем похищенные данные отправляются злоумышленнику.
Ниже представлен предварительный обзор панели программы-крадец STORM, которая взломала компьютер, расположенный в США, и похитила с него 87 комбинаций логинов и паролей.
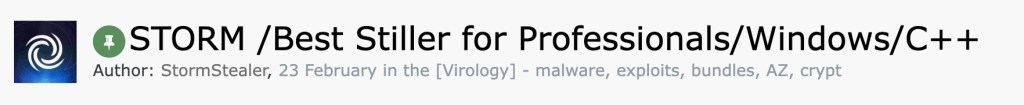
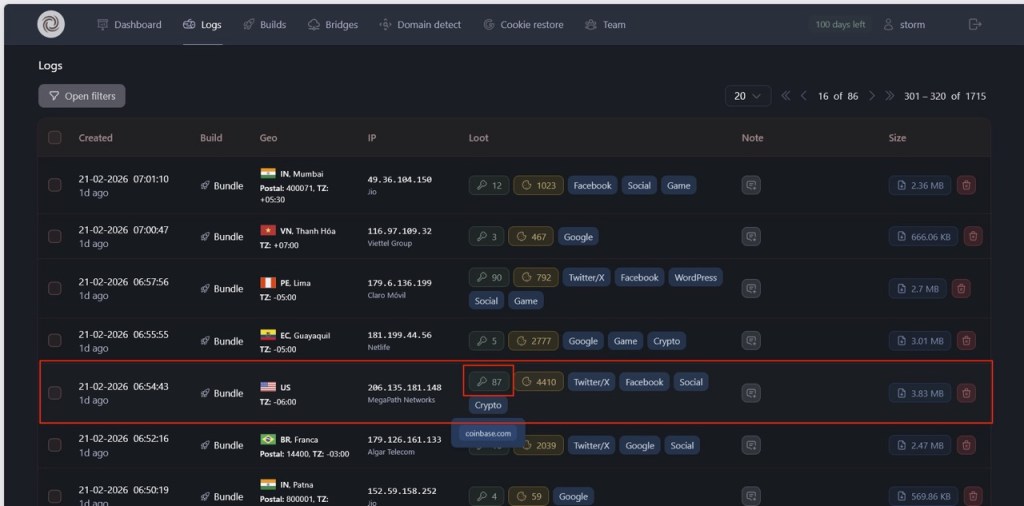
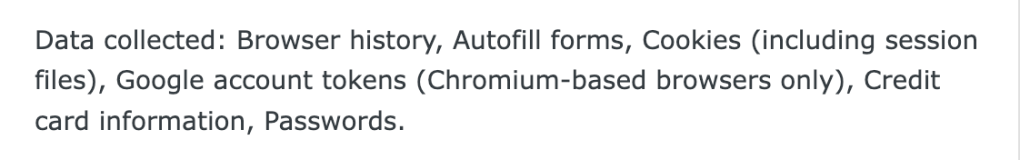
Пожалуй, наиболее тревожным является то, насколько доступным стало данное вредоносное ПО. В 2026 году любой начинающий киберпреступник сможет арендовать программу для кражи данных по подписке, при этом ему не потребуется практически никаких технических знаний и значительных финансовых вложений. Модель «киберпреступность как услуга» резко снизила порог входа в эту сферу.
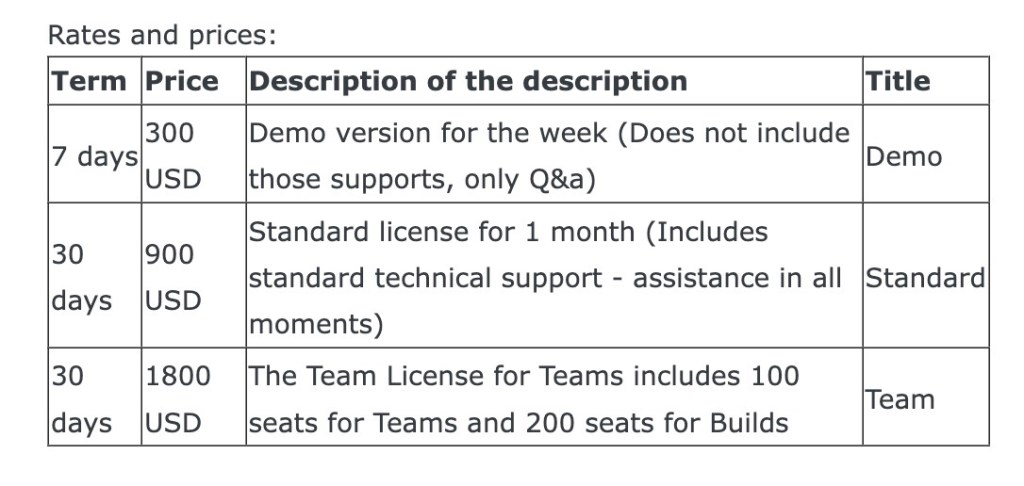
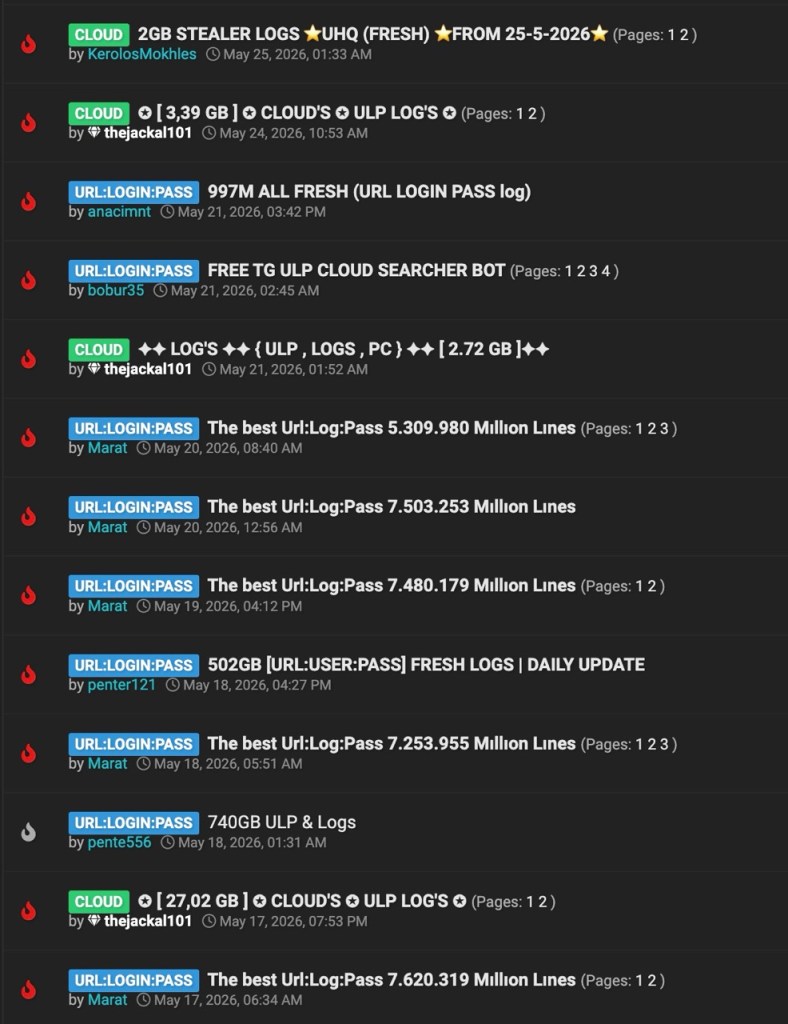
Затем похищенные данные продаются или публикуются на подпольных форумах и торговых площадках. Мы были потрясены огромным объемом этих данных.
Каждый день на этих платформах обмениваются миллионами украденных учетных данных. За каждой из этих строк стоит реальный человек, который даже не подозревает, что его цифровая жизнь подвергается тщательному анализу и продается как товар.
Фальшивые инвестиции и мошенничество с криптовалютами
Не все киберпреступления связаны с кражей паролей или утечкой баз данных. Некоторые преступники стремятся к гораздо более выгодным доходам, используя тщательно спланированные мошеннические схемы с применением методов социальной инженерии. Одним из самых изощренных и разрушительных примеров, с которыми мы столкнулись, были мошеннические схемы с инвестициями в криптовалюту, также известные как... pig butchering .
Эта тактика чрезвычайно эффективна. Преступники тратят значительное время и силы на то, чтобы завязать с жертвой отношения, которые кажутся вполне искренними, через приложения для знакомств, социальные сети или мессенджеры.
Они терпеливы, приветливы и убедительны, постепенно завоевывая доверие жертвы в течение нескольких дней или даже недель. Только после того, как доверие установлено, они предлагают, казалось бы, заманчивую инвестиционную возможность. К тому моменту, когда жертва осознает, что что-то не так, её деньги уже пропали, а человек, которому она доверилась, исчез без следа.
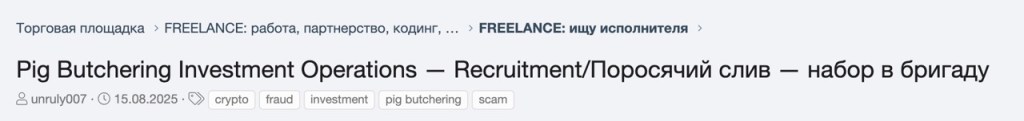
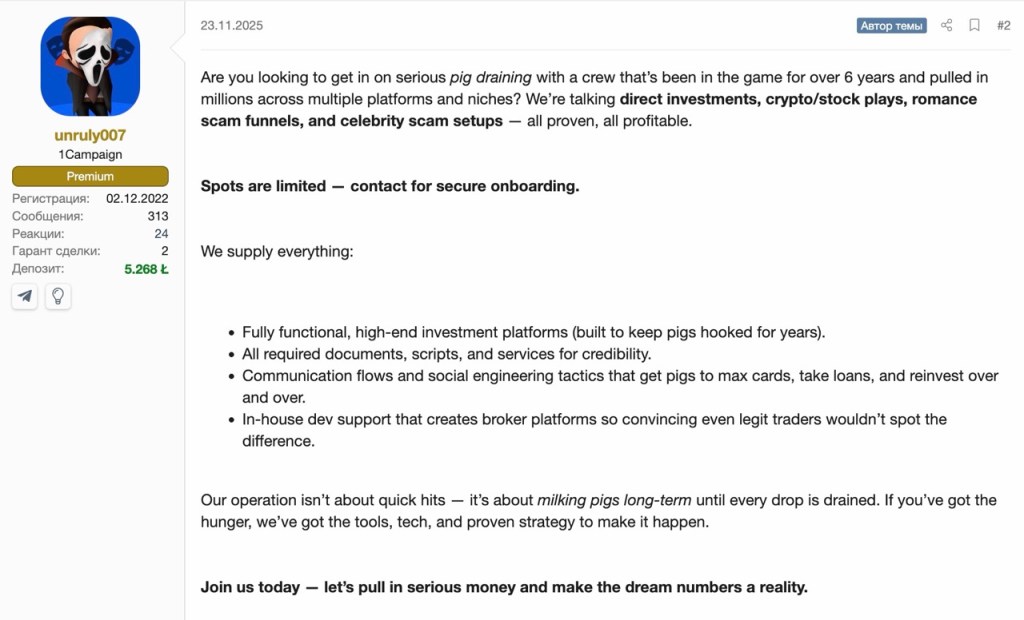
В ходе нашего исследования мы обнаружили крупномасштабную схему криптовалютного мошенничества, которая уже полноценно функционировала и привлекала новых жертв с помощью тщательно проработанных, высококачественных поддельных инвестиционных платформ, специально разработанных для того, чтобы удерживать жертв в западне в течение длительного времени.
В рамках этой операции предлагалось:
- Полная документация, скрипты и атрибуты, укрепляющие доверие. Все необходимое, чтобы с самого первого дня выглядеть достоверно.
- Тщательно разработанные руководства по коммуникации и стратегии социальной инженерии, призванные оказать психологическое давление на жертв с целью заставить их исчерпать лимит по кредитным картам, брать кредиты и вновь и вновь вкладывать все больше денег.
- Внутренние команды разработчиков, создающие поддельные торговые платформы, которые точно имитируют легальные инвестиционные сервисы.
Нашим исследователям также удалось получить доступ к одной из этих мошеннических платформ, и мы были потрясены тем, насколько изощренно она была организована.
Это не любительские операции. Это хорошо финансируемые, профессионально организованные преступные структуры, для которых обман — это бизнес.
Всего за 48 часов мы обнаружили украденные личные данные, вредоносное ПО, предлагаемое напрокат, утечки паролей и мошеннические операции промышленного масштаба. Большинство людей никогда не заходят в даркнет, но его последствия все равно могут затронуть их в виде утечек данных, заражения вредоносным ПО и мошеннических схем.
Malwarebytes Это помогает защититься от каждой из этих угроз. Наша служба мониторинга утечек данных оповестит вас, если ваша личная информация окажется в известной утечке. Защита Theft Identity данных отслеживает конфиденциальную информацию, включая ваш номер социального страхования, а Scam Guard использует обнаружение на основе искусственного интеллекта, чтобы помочь выявить подозрительные текстовые сообщения, электронные письма, ссылки и номера телефонов до того, как они смогут причинить вред.
Даркнет процветает за счет похищенной информации. Узнать, когда ваши данные оказались в открытом доступе, — это первый шаг к тому, чтобы опередить ситуацию.