На сайте Meta мы обнаружили волну веб-сайтов, маскирующихся под страницы бронирования собеседований в Calendly. Посетители выбирают 30-минутный телефонный разговор с рекрутером, заполняют свои данные и проходят проверку, похожую на CAPTCHA.
Затем на странице им предлагается войти в систему. Facebook .
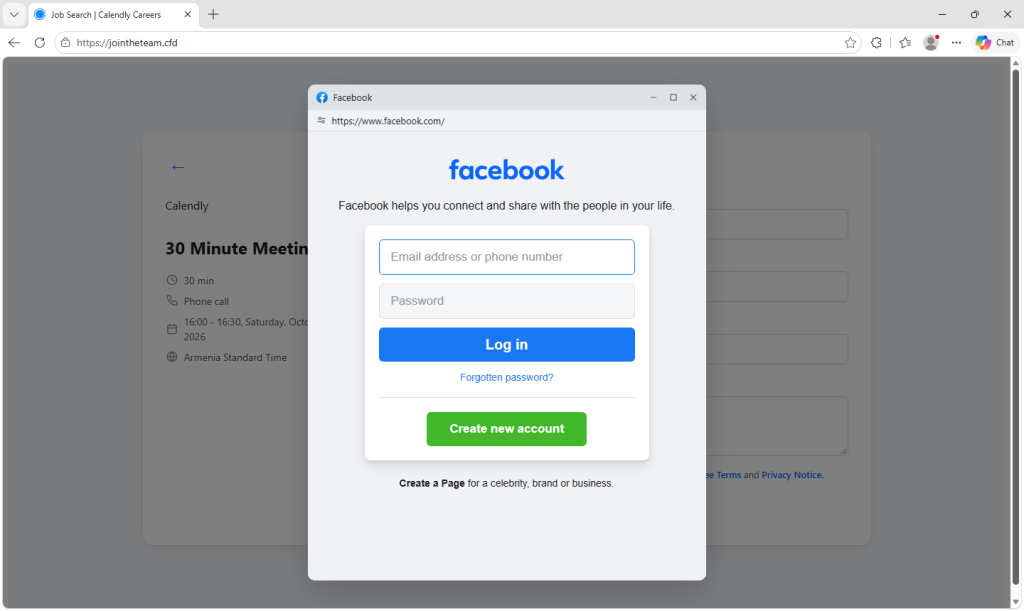
Интервью — фальшивка. Страницы созданы для того, чтобы украсть данные посетителя. Facebook Данные для входа, включая коды двухфакторной аутентификации (2FA), предназначенные для защиты учетной записи. Затем посетителям предлагается также войти в свою учетную запись Google, якобы «в целях безопасности».
Эти страницы не связаны с Meta, Calendly или Google. Если вы уже ввели пароль или одобрили запрос на вход, немедленно защитите затронутые учетные записи. См. раздел «Как оставаться в безопасности» ниже.
Почему Calendly — это убедительная маскировка
Calendly — широко используемый инструмент для планирования встреч, и рекрутеры используют его для назначения собеседований. Люди просто переходят по ссылке для бронирования, выбирают время и вводят свое имя и адрес электронной почты, не задумываясь. Не нужно создавать учетную запись и ничего скачивать.
Такая рутина хорошо маскирует ситуацию. К тому моменту, когда страница запрашивает что-то необычное, посетитель уже выбрал временной слот и предоставил свои данные. Пройти ещё один шаг может показаться проще, чем начать сомневаться во всём.
Для человека, который отправлял заявку за заявкой, не получая ответа, приглашение на собеседование в Meta может быть именно тем сообщением, на которое он надеется. Волнение и страх упустить редкий шанс могут подтолкнуть людей к поспешным действиям, вместо того чтобы проверить, кто на самом деле отправил ссылку.
Соискатели также привыкли делиться личными данными с незнакомыми людьми. Передача своего имени, электронной почты и номера телефона рекрутеру, которого вы никогда не встречали, является обычной частью процесса подачи заявки, поэтому запрос этих данных в анкете может не вызвать никаких подозрений.
Собеседование, начинающееся с календаря.
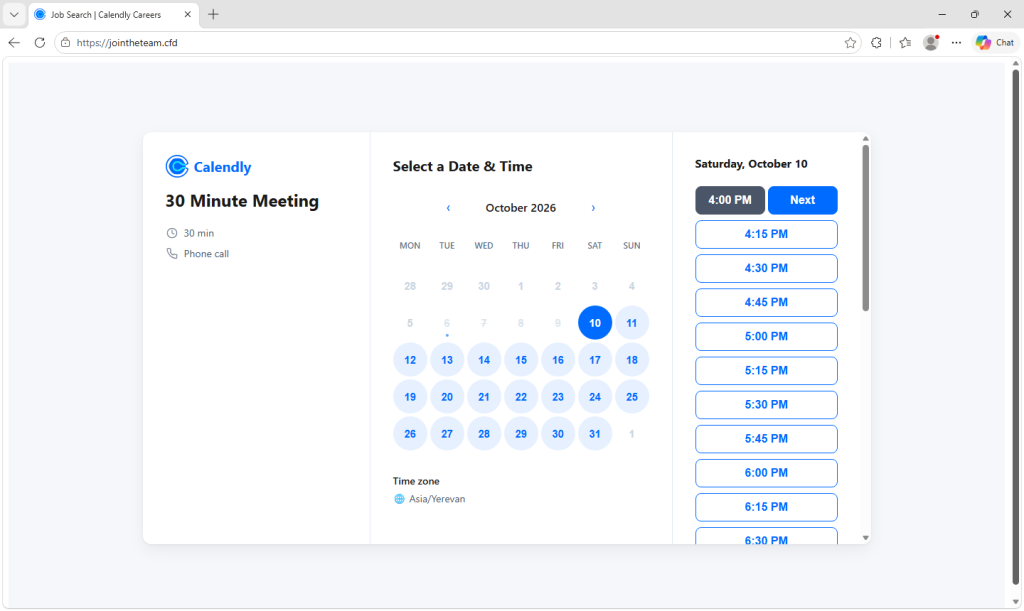
Поддельная страница копирует экран бронирования Calendly под названием «Calendly | Meta Careers». На ней отображается ежемесячный календарь, инструмент выбора часового пояса и 30-минутный «телефонный звонок». Доступное время загружается с сервера злоумышленников, поэтому календарь выглядит как расписание реального рекрутера.
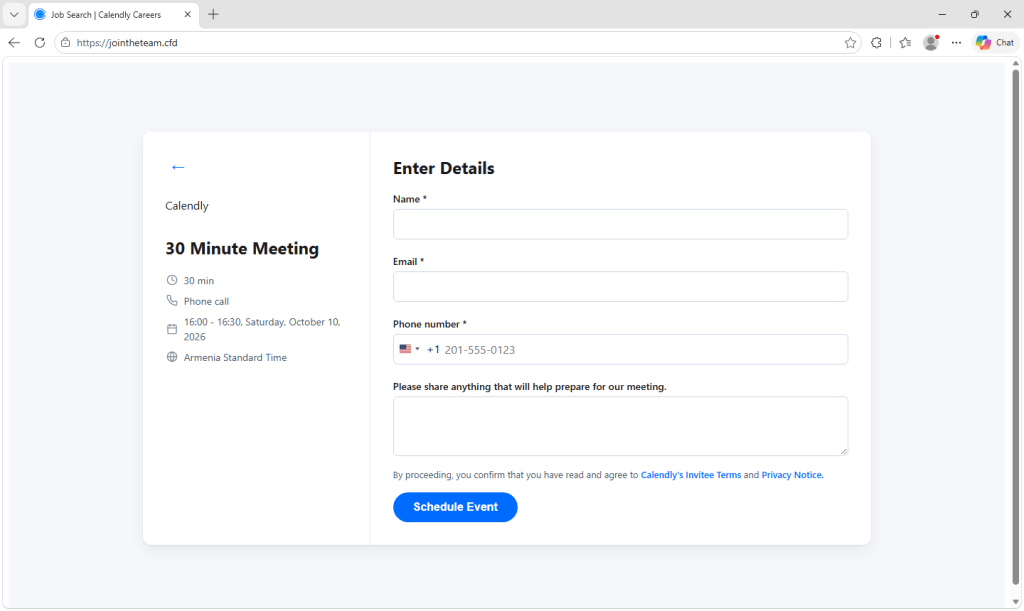
После того, как посетитель выберет время, страница проведет его через ряд шагов:
- Ваши данные. В анкете запрашиваются ваше имя, адрес электронной почты и номер телефона, а также любая информация, которая «поможет подготовиться к нашей встрече».
- Поддельная CAPTCHA. Сетка изображений просит вас « Select «Все изображения с…». Это придает странице видимость легитимности, а также может помешать автоматическим сканерам безопасности увидеть, что будет дальше.
- Вход через Facebook . В окне внутри страницы отображается копия. Facebook Страница входа в систему. Она даже отображает собственную фальшивую адресную строку, показывающую Facebook Веб-адрес, поэтому выглядит как настоящее всплывающее окно браузера. Текст сопровождается реалистичными сообщениями об ошибках, такими как «Введенные вами данные для входа неверны». На странице также предлагается зарегистрироваться для создания «Профиля карьеры».
- Ваш код безопасности Facebook . Если в учетной записи включена двухфакторная аутентификация, страница запросит код из вашего приложения для аутентификации, SMS-сообщения, WhatsApp или электронной почты.
- Вход через Google. На странице указано: Facebook «Требуется войти в учетную запись Gmail, указанную в вашем аккаунте». Чтобы запрос казался безобидным, на странице добавляется следующее: « Facebook «Мы не будем передавать ваши данные в ваш аккаунт Google». Поддельные экраны Google, опять же под поддельной адресной строкой, запрашивают ваш пароль, а затем то, что запрашивает Google: нажатие на подсказку телефона, код от Google Authenticator, код из SMS-сообщения или ваш адрес электронной почты для восстановления. Все, что вы вводите на этих экранах, включая пароль Google, отправляется на сервер сбора данных злоумышленников.
- Поддельное подтверждение. Наконец, на странице написано, что приглашение в календарь отправлено и вы получите ответ в течение 90 минут. К тому времени, как вы начнёте подозревать, злоумышленники, возможно, уже проникли в ваши аккаунты.
Как мошенникам удаётся обойти двухфакторную аутентификацию
Многие фишинговые страницы просто собирают пароль и на этом останавливаются. Эта же страница продолжает работу.
Пока посетитель находится на странице, он постоянно связывается с сервером злоумышленников и ждет указаний, какой экран показать дальше. Это позволяет злоумышленникам попытаться использовать украденный пароль на реальном компьютере. Facebook сайт немедленно. Если Facebook Поддельная страница запрашивает у посетителя код, и злоумышленники могут использовать его до истечения срока действия. Если код не работает, страница просто выдает сообщение «Неверный код. Пожалуйста, попробуйте еще раз».
Экраны Google поддерживают тот же подход. Если Google отправляет посетителю запрос на вход в систему на его телефон, поддельная страница может предложить ему «нажать Да», потенциально одобрив вход злоумышленников.
Посетитель видит поддельную страницу, в то время как злоумышленники пытаются войти в настоящий сервис, оставаясь незамеченными.
Коды и телефонные запросы по-прежнему значительно затрудняют взлом учетных записей, поэтому держите их включенными. Но код, введенный на поддельной странице, или запрос на авторизацию чужого аккаунта могут позволить злоумышленникам получить доступ. Пароли и совместимые аппаратные ключи безопасности привязаны к подлинному веб-сайту, поэтому поддельная страница, подобная этой, не сможет передать их таким же образом. Эта защита не поможет, если вы вместо этого выберете резервный вариант с паролем и кодом и передадите эти данные злоумышленникам.
Признаки многоразового фишингового набора
Код имеет номер версии (0.8.0), подробное логирование ошибок и «ключ кампании», отправляемый с каждым сообщением на сервер злоумышленников. Эти функции позволяют предположить наличие многоразового набора инструментов с поддержкой идентификации различных кампаний.
Адрес для сбора используется Amazon API Gateway в сингапурском регионе AWS. ap-southeast-1Комментарий, оставленный в коде, написан на вьетнамском языке. Он переводится так:
«Измените ключ здесь при развертывании в производственной среде».
Ни регион размещения, ни язык комментариев к коду не позволяют определить, кто стоит за этими страницами и где они работают.
Facebook Учетные записи, особенно связанные с бизнес-страницами или рекламными аккаунтами, представляют ценность для преступников. Захват учетной записи Google также может привести к утечке электронной почты и других данных, а также позволить злоумышленникам сбросить пароли для учетных записей, связанных с этим адресом.
Эти домены — ещё один тревожный сигнал. Все 11 следуют одной и той же схеме: join плюс слово, звучащее как призыв к трудоустройству, например: joinhire, joinquest, или jointheteamна .cfd, .info, и .works Домены верхнего уровня. Ни один из них не упоминает Calendly или Meta. Эти общие названия также могут быть использованы для привлечения сотрудников в другие компании.
Как оставаться в безопасности
- Проверяйте адрес, а не дизайн. Используйте прямые ссылки для бронирования в Calendly.
calendly.comХотя легитимные формы могут быть размещены и на других веб-сайтах. Рассматривайте незнакомый домен, связанный с рекрутингом, как повод для самостоятельной проверки приглашения. - Не сообщайте на странице бронирования свой пароль Facebook . Для планирования звонка не нужно передавать рекрутеру пароль от своих социальных сетей. Если в процессе бронирования внезапно появляется запрос на вход в другую систему, проверьте как сам запрос, так и фактический домен для входа.
- Посмотрите на настоящую адресную строку вашего браузера. Эти поддельные входы в систему... windows нарисовать свои собственные адресные строки, показывающие Facebook или веб-адреса Google. Если всплывающее окно появляется отдельно, проверьте адрес, отображаемый самим браузером. Окно входа в систему, которое нельзя перетащить за пределы веб-страницы, может быть частью страницы, а не отдельным окном браузера.
- Проверьте информацию о рекрутере и должности. Перейдите непосредственно на официальный сайт компании, посвященный вакансиям. Наличие подлинного объявления о вакансии не гарантирует, что человек, связывающийся с вами, представляет компанию, поэтому проверяйте неожиданные приглашения через независимого источника.
- Не передавайте коды третьим лицам и не подтверждайте неожиданные запросы. Вводите код только в подлинном сервисе для авторизации, которую вы инициировали сами. Никогда не подтверждайте запрос по телефону только потому, что вам об этом просит рекрутер или страница бронирования.
- По возможности используйте пароли или ключи безопасности. Они противостоят подобным фишинговым атакам. Будьте осторожны, если страница предлагает вам ввести пароль или код.
- Уже ввели пароль или подтвердили запрос? С доверенного устройства перейдите непосредственно к затронутой службе и измените пароль. Выйдите из других сеансов и проверьте методы защиты, адрес электронной почты для восстановления и номер телефона. Если затронуты обе учетные записи, незамедлительно защитите свою учетную запись Google, поскольку доступ к электронной почте может помочь злоумышленникам сбросить пароли других учетных записей. Проверьте Gmail на наличие незнакомых правил переадресации и фильтров и просмотрите любые Facebook Страницы компаний или рекламные аккаунты, которыми вы управляете. Измените пароль везде, где вы его использовали ранее.
- Заблокировали доступ к аккаунту? Воспользуйтесь службой восстановления аккаунта Meta или руководством Google по работе с взломанными аккаунтами . Если вы предоставили только контактные данные, остерегайтесь последующих мошеннических схем, в которых они используются для создания убедительного впечатления.
Как Malwarebytes
Malwarebytes Browser Guard может блокировать фишинговые и мошеннические сайты еще до того, как вы начнете с ними взаимодействовать. Это важно в таких кампаниях, как эта, где страница точно копирует сервис, которым люди пользуются каждый день.
Если вы получили ссылку на собеседование и не уверены в её подлинности, Malwarebytes Scam Guard поможет оценить её, прежде чем вы перейдёте по ней.
Индикаторы компрометации
Фишинговые домены
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
конечная точка сбора
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard автоматическиBrowser Guard фишинговые страницы и вредоносные сайты. Бесплатно, устанавливается одним щелчком мыши. Добавьте его в свой браузер →