Eine Gruppe von Cyberkriminellen namens DarkSpectre soll hinter drei Kampagnen stehen, die über bösartige Browser-Erweiterungen verbreitet werden: ShadyPanda, GhostPoster und Zoom Stealer.
Im Dezember 2025 berichteten wir über die ShadyPanda-Kampagne und warnten Nutzer davor, dass Erweiterungen, die jahrelang normal funktioniert hatten, plötzlich bösartig wurden. Nach einem bösartigen Update konnten diese Erweiterungen das Surfverhalten verfolgen und bösartigen Code im Browser ausführen.
Ebenfalls im Dezember entdeckten Forscher eine neue Kampagne namens GhostPoster und identifizierten 17 kompromittierte Firefox-Erweiterungen. Es wurde festgestellt, dass die Kampagne JavaScript-Code im Bildlogo bösartiger Firefox-Erweiterungen mit mehr als 50.000 Downloads versteckte, wodurch Angreifer die Browseraktivitäten überwachen und eine Hintertür einbauen konnten.
Die Verwendung von Schadcode in Bildern ist eine Technik namens Steganografie . Frühere GhostPoster-Erweiterungen versteckten JavaScript-Loader-Code in PNG-Symbolen wie logo.png für Firefox-Erweiterungen wie „Free“. VPN Für immer“, wobei ein Marker (zum Beispiel drei Gleichheitszeichen) in den Rohbytes verwendet wird, um Bilddaten von Nutzdaten zu trennen.
Neuere Varianten haben dazu übergegangen, Nutzdaten in beliebigen Bildern innerhalb des Erweiterungsbundles einzubetten und diese dann zur Laufzeit zu decodieren und zu entschlüsseln. Dadurch ist es für Forscher viel schwieriger, den bösartigen Code zu erkennen.
Auf Grundlage dieser Untersuchung fanden andere Forscher zusätzlich zu den ursprünglich von Firefox bereitgestellten Erweiterungen weitere 17 Erweiterungen, die mit derselben Gruppe in Verbindung standen. Diese wurden insgesamt mehr als 840.000 Mal heruntergeladen, wobei einige bis zu fünf Jahre lang aktiv blieben.
GhostPoster hatte es zunächst auf Microsoft abgesehen. Edge Benutzer und später erweitert auf Chrome und Firefox, während die Angreifer ihre Infrastruktur ausbauten. Die Angreifer veröffentlichten die Erweiterungen in den jeweiligen Webstores der Browser als scheinbar nützliche Tools mit Namen wie „Google Translate im Rechtsklick“ oder „Werbeblocker“. Ultimate “Ausgewählten Text mit Google übersetzen” Instagram Downloader“ und „YouTube Download „
Die Erweiterungen können besuchte Websites, Suchanfragen und das Einkaufsverhalten einsehen, wodurch Angreifer detaillierte Profile über die Gewohnheiten und Interessen der Nutzer erstellen können.
In Kombination mit anderem Schadcode könnte diese Sichtbarkeit auf den Diebstahl von Anmeldedaten, Session-Hijacking oder Angriffe auf Online-Banking-Workflows ausgeweitet werden, auch wenn dies derzeit nicht das primäre Ziel ist.
Wie man sicher bleibt
Obwohl wir immer empfehlen, Erweiterungen nur aus offiziellen Web-Stores zu installieren, zeigt dieser Fall einmal mehr, dass nicht alle dort verfügbaren Erweiterungen sicher sind. Allerdings ist das Risiko, eine Erweiterung von außerhalb des Web-Stores zu installieren, noch größer.
Die im Web Store aufgeführten Erweiterungen durchlaufen einenÜberprüfungsprozess, bevor sie zugelassen werden. Dieser Prozess, der automatisierte und manuelle Überprüfungen kombiniert, bewertet die Sicherheit der Erweiterung, die Einhaltung von Richtlinien und die allgemeine Benutzererfahrung. Ziel ist es, Benutzer vor Betrug, Malware und anderen böswilligen Aktivitäten zu schützen.
Mozilla und Microsoft haben die identifizierten Add-ons aus ihren Stores entfernt, und Google hat deren Entfernung bestätigt. Chrome Web Store. Bereits installierte Erweiterungen bleiben jedoch aktiv in Chrome Und Edge Bis die Benutzer sie manuell deinstallieren. Wenn Mozilla ein Add-on blockiert, wird es auch deaktiviert, wodurch verhindert wird, dass es mit Firefox interagiert und auf Ihren Browser und Ihre Daten zugreift.
Falls Sie befürchten, eine dieser Erweiterungen installiert zu haben, Windows Benutzer können ein Malwarebytes Tiefenscan bei geschlossenem Browser.
- Auf dem Malwarebytes Armaturenbrett Klicken Sie auf die drei übereinanderliegenden Punkte, um die Option auszuwählen. Advanced Scan Option.
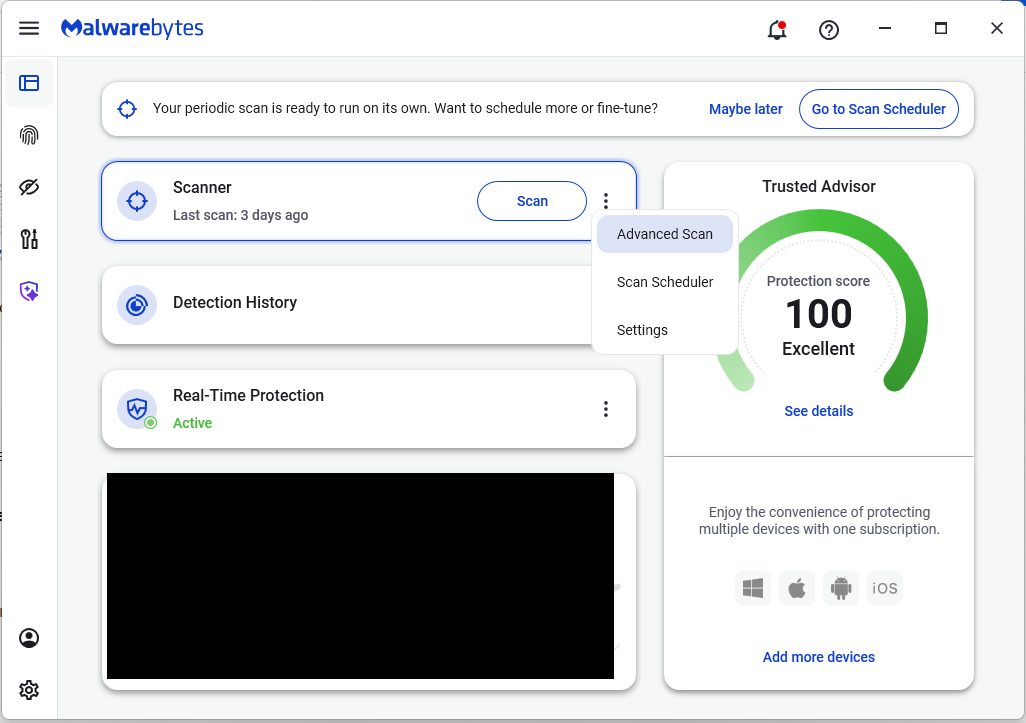
- Wählen Sie auf der Registerkarte Advanced Scan“ die Option „Tiefenscan“ . Beachten Sie, dass dieser Scan mehr Systemressourcen als üblich benötigt.
- Entfernen Sie nach dem Scan alle gefundenen Elemente und öffnen Sie anschließend Ihren Browser bzw. Ihre Browser erneut.
Manuelle Überprüfung:
Dies sind die Namen der 17 zusätzlichen Erweiterungen, die entdeckt wurden:
- Werbeblocker
- Werbeblocker Ultimate
- Amazon Preisverlauf
- Farbverstärker
- Alles konvertieren
- Cooler Cursor
- Floating Player – PiP-Modus
- Vollseitiger Screenshot
- Google Übersetzer im Rechtsklick
- Instagram Downloader
- One Key Übersetzen
- Seiten-Screenshot-Clipper
- RSS-Feed
- Bild mit Rechtsklick auf Pinterest speichern
- Ausgewählten Text mit Google übersetzen
- Ausgewählten Text mit Rechtsklick übersetzen
- YouTube Download
Hinweis: Es kann Erweiterungen mit denselben Namen geben, die nicht bösartig sind.
Seien wir ehrlich, ein Inkognito-Fenster kann nur begrenzt viel leisten.
Sicherheitslücken, Darknet-Handel, Kreditkartenbetrug. Malwarebytes Identity Theft Protection überwacht all dies, benachrichtigt Sie umgehend und bietet eine Versicherung gegen Identitätsdiebstahl.