

Betrüger haben einen weiteren Weg gefunden, um betrügerische Nachrichten zuzustellen. PayPal legitime Dienstleistungen.
Im Dezember 2025 berichteten wir, dass PayPal eine Sicherheitslücke geschlossen hat, die es Betrügern ermöglichte, echte E-Mails mit gefälschten Kaufbenachrichtigungen zu versenden .
In diesen Fällen erstellten Betrüger ein PayPal Das Abonnement wurde dann pausiert, was Folgendes auslöste: PayPal Die echte Benachrichtigung „Ihre automatische Zahlung ist nicht mehr aktiv“ wurde verwendet. Außerdem wurde ein gefälschtes Abonnentenkonto eingerichtet, wahrscheinlich eine Google Workspace-Mailingliste, das alle eingehenden E-Mails automatisch an alle anderen Gruppenmitglieder weiterleitete.
Kürzlich machte uns ConsumerWorld.org darauf aufmerksam, dass Betrüger im Bereich des technischen Supports eine Möglichkeit gefunden haben, die Betreffzeile von E-Mails zu manipulieren. PayPal Zahlungsbenachrichtigungen.
Dies ist ein Screenshot des Beispiels, das sie uns geschickt haben.
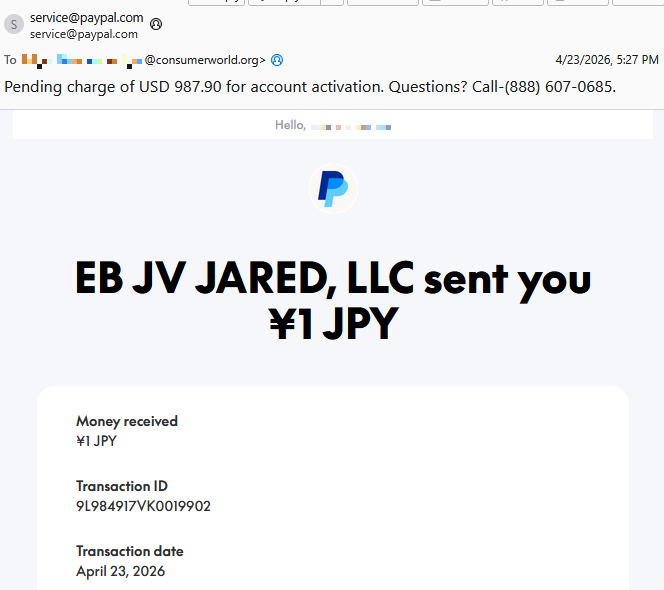
Wie Sie sehen können, stammt die E-Mail von service@paypal.com. Sie wurde nicht gefälscht, was bedeutet, dass sie die üblichen Sicherheitsprüfungen (DKIM, SPF, DMARC) besteht.
Während im Text der E-Mail steht, dass Sie eine Zahlung in Höhe von 1 JPY (satte 0,0063 $) erhalten haben, vermittelt die Betreffzeile einen ganz anderen Eindruck:
„Es wird eine Gebühr in Höhe von 987,90 USD für die Kontoaktivierung fällig. Haben Sie Fragen? Rufen Sie uns unter (888) 607-0685 an.“
Als zusätzlicher Bonus für die Betrüger enthält die E-Mail personalisierte Angaben – den tatsächlichen Namen des Empfängers und eine echte Transaktions-ID.
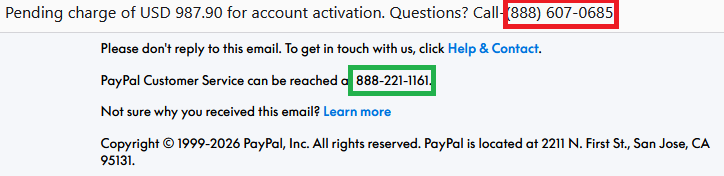
Die Nummer in der Betreffzeile ist nicht PayPal 's. Die offizielle Telefonnummer ist in der E-Mail enthalten.

Betrug oder seriös? Scam Guard weiß es.
Der Zweck der E-Mail ist klar und deutlich.
Die Empfänger denken:
- „Oh nein! Da ist eine ausstehende Belastung über 987,90 $.“
- „Der Betrag stimmt nicht mit dem überein, was ich im E-Mail-Text sehe – das ist seltsam und beunruhigend.“
- „Ich muss sofort diese Nummer anrufen, um diese Abbuchung anzufechten.“
Sie rufen die Nummer in der Betreffzeile an, nur um dann auf Betrüger vom technischen Support hereinzufallen.
Diese Betrüger geben sich als PayPal Unterstützung und möglicherweise versuchen:
- Sie dazu bringen, Zahlungsmethoden zu „verifizieren“
- Bankverbindung erfassen
- Sie davon überzeugen, Fernzugriffstools zu installieren
- Übernehmen Sie die Kontrolle über Konten oder Geräte
- Alle oben genannten Punkte
Wie die Betreffzeile geändert wird, ist noch unklar. PayPal Laut den dokumentierten E-Mail-Verhaltensweisen von [Name des Unternehmens] sind Betreffzeilen in der Regel festgelegt und nicht für beliebige Freitexte oder Telefonnummern vorgesehen. Unsere Ergebnisse deuten darauf hin, dass die Betreffzeile bereits zu diesem Zeitpunkt als Waffe eingesetzt wurde. PayPal Die Systeme von [Name des Unternehmens] haben die E-Mail signiert. Falls jemand im Laufe des Prozesses den Betreff geändert hat, dkim=pass header.d=paypal.com Das Ergebnis würde wahrscheinlich fehlschlagen.
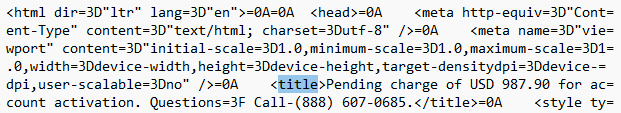
Eine Möglichkeit ist, dass der Betrüger missbraucht hat PayPal Das Feld für Notizen oder Überweisungen wird so formatiert, dass es in bestimmten Auszahlungsvorlagen, einschließlich der Betreffzeile und des HTML-Codes, sichtbar wird. <title>, obwohl in den üblichen E-Mails von Händlern über Zahlungseingänge keine beliebigen Betreffzeilen erlaubt sind.
Wir haben Kontakt aufgenommen PayPal Wir freuen uns auf Ihren Kommentar und werden diesen Beitrag aktualisieren, sobald wir eine Rückmeldung erhalten.
Wie man es vermeidet PayPal Betrügereien
Der beste Weg, sich zu schützen, besteht darin, sich über die Tricks von Betrügern auf dem Laufenden zu halten. Lernen Sie, die Warnsignale zu erkennen, die fast immer auf Betrug undPhishing-E-Mails hindeuten, und denken Sie daran:
- Nutzen Sie verifizierte, offizielle Kontaktmöglichkeiten, um Unternehmen zu erreichen.Rufen Sie keineNummern an, die in verdächtigen E-Mails oder Anhängen angegeben sind.
- Seien Sie vorsichtig, wenn jemand versucht, eine Fernverbindung zu Ihrem Computer herzustellen. Eineder wirksamsten Waffen von Betrügern, die sich als Technischer Support ausgeben, ist ihre Fähigkeit, eine Fernverbindung zu ihren Opfern herzustellen. Wenn sie dies tun, haben sie im Grunde uneingeschränkten Zugriff auf alle Ihre Dateien und Ordner.
- Melden Sie verdächtige E-Mails an PayPal Die E-Mail senden zu
phishing@paypal.comum ihre Ermittlungen zu unterstützen.
Falls Sie Opfer eines Betrugs im Zusammenhang mit technischem Support geworden sind:
- Haben Sie den Betrüger bezahlt? Wenden Sie sich anIhre Bank oder Ihren Kartenanbieter und schildern Sie den Vorfall. Je nach Region können Sie aucheine Beschwerdebei der FTC oder Ihrer örtlichen Polizeibehördeeinreichen.
- Haben Sie ein Passwort weitergegeben? Ändern Siees überall dort, wo es verwendet wird. Ziehen Sie die Verwendung einesPasswort-Managersin Betracht und aktivieren Siedie Zwei-Faktor-Authentifizierungfür wichtige Konten.
- Haben Sie Unbefugten Zugriff auf Ihr Gerät gewährt? Führen Sie einen vollständigen Sicherheits-Scan durch. Falls Betrüger Zugriff auf Ihr System hatten, könnten sie eine Hintertür eingebaut haben, um jederzeit wieder darauf zugreifen zu können. Malwarebytes kann diese und andere von Betrügern zurückgelassene Software entfernen.
- Behalten Sie Ihre Konten imAuge: Achten Sieauf unerwartete Zahlungen oder verdächtige Abbuchungen auf Ihren Kreditkarten und Bankkonten.
- Seien Sie vorsichtig bei verdächtigen E-Mails. WennSie bereits einmal auf einen Betrugsversuch hereingefallen sind, könnten Sie erneut ins Visier geraten.
Profi-Tipp: Malwarebytes Scam Guard hat diese E-Mail als Rückrufbetrug erkannt. Laden Sie verdächtige Texte, E-Mails, Anhänge und andere Dateien hoch und lassen Sie sich von Malwarebytes Scam Guard analysieren. Das Programm erkennt Betrugsversuche sehr zuverlässig.
Stimmt da etwas nicht? Überprüfen Sie es, bevor Sie klicken.
Malwarebytes Scam Guard hilft Ihnen, verdächtige Links, Texte und Screenshots sofort zu analysieren.
Verfügbar mit Malwarebytes Premium Security für alle Ihre Geräte sowie in der Malwarebytes -App für iOS und Android .









