Los atacantes están abusando de un sistema crítico de gestión de contenido de Ghost. ( CMS ) vulnerabilidad para secuestrar más de 700 sitios web legítimos e inyectar un paso de verificación falso de Cloudflare que engaña a los visitantes para que ejecuten un Windows comando que instala malware.
Estas campañas de ingeniería social, en las que se engaña a los visitantes de un sitio web para que ejecuten comandos maliciosos en sus sistemas, se conocen comúnmente como ataques "ClickFix". En este caso, los ciberdelincuentes convirtieron sitios web pertenecientes a organizaciones de confianza, como universidades y empresas tecnológicas, en plataformas de distribución para la campaña de malware.
Más de 700 sitios web que utilizan Ghost se vieron comprometidos mediante una vulnerabilidad conocida de inyección SQL, identificada como CVE-2026-26980 . Los atacantes aprovecharon este fallo para robar claves API administrativas e inyectar silenciosamente código JavaScript malicioso en publicaciones y páginas de los sitios afectados.
Los investigadores descubrieron que el script inyectado carga un flujo ClickFix de segunda etapa, que muestra a los visitantes un cuadro de diálogo falso de verificación de Cloudflare o CAPTCHA.
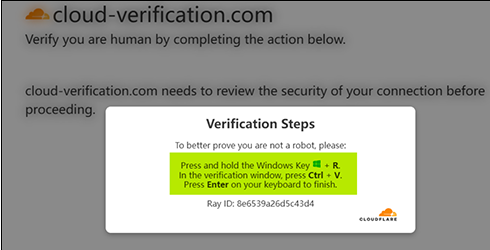
En lugar de una casilla de verificación normal, la página indica a los usuarios que copien y peguen un comando en el Windows Ejecutar un cuadro de diálogo o PowerShell, engañándolos efectivamente para que instalen malware en sus propios sistemas.
Detalles para los administradores del sitio web
En el centro de esta campaña se encuentra un fallo crítico de inyección SQL en la API de contenido de Ghost. Los investigadores señalaron:
“Sin ningún tipo de autenticación, un atacante puede leer directamente el contenido de la base de datos a través de esta vulnerabilidad, incluida la clave de API de administrador utilizada para llamar a la API de administración de Ghost.”
Esta vulnerabilidad afecta a las versiones de Ghost desde la 3.24.0 hasta la 6.19.0 y puede ser explotada sin necesidad de iniciar sesión.
Ya está disponible una versión parcheada que debe instalarse lo antes posible. No solo por la campaña ClickFix; una vez que los atacantes roban una clave API de administrador, pueden editar, eliminar o crear publicaciones, inyectar scripts, secuestrar temas y manipular el contenido visible para el usuario de otras maneras.
Cómo mantenerse a salvo
Es probable que esta campaña sea particularmente efectiva porque las instrucciones se presentan como pasos técnicos inofensivos, como "verifica que eres humano", "soluciona tu conexión" o "continúa al sitio". Peor aún, el contenido aparece en sitios web en los que los usuarios ya confían.
Dado que ClickFix está proliferando sin control —y no parece que vaya a desaparecer pronto— es importante estar informado, ser precavido y estar protegido.
- Tómate tu tiempo. No sigas las instrucciones de una página web sin analizarlas detenidamente, especialmente si te piden ejecutar comandos en tu dispositivo o copiar y pegar código. Los atacantes se aprovechan de la urgencia para eludir el pensamiento crítico, y muchas páginas de ClickFix utilizan cuentas regresivas, contadores de usuarios falsos u otras tácticas de presión para que actúes con rapidez.
- Evite ejecutar comandos o scripts de fuentes no confiables. Nunca ejecute código o comandos copiados de sitios web, correos electrónicos o mensajes a menos que confíe en la fuente y comprenda el propósito de la acción. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el soporte técnico antes de continuar.
- Tenga cuidado al copiar y pegar comandos. Los atacantes suelen ocultar código malicioso en el texto del portapapeles. Escribir los comandos manualmente en lugar de copiarlos y pegarlos reduce el riesgo de ejecutar código malicioso oculto sin darse cuenta.
- Proteja sus dispositivos. Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
- Mantente informado sobre las técnicas de ataque en constante evolución. Los ciberdelincuentes adaptan continuamente sus métodos, y la información sigue siendo una de tus mejores defensas, ¡así que sigue leyendo nuestro blog!
Consejo práctico: ¿Sabías que la extensión gratuita Malwarebytes Browser Guard te avisa cuando un sitio web intenta copiar algo al portapapeles?
Detén las amenazas antes de que puedan causar daño.
Malwarebytes Browser Guard Bloquea automáticamente las páginas de phishing y los sitios maliciosos. Gratis, instalación con un solo clic. Añádelo a tu navegador →