Dos vulnerabilidades de Microsoft Defender están siendo explotadas activamente.
El 20 de mayo de 2026, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) añadió un conjunto importante de vulnerabilidades que se explotan activamente a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) . El catálogo KEV realiza un seguimiento de las vulnerabilidades que se sabe que se explotan en la práctica y establece plazos para la aplicación de parches a las agencias del Poder Ejecutivo Civil Federal (FCEB).
Cinco de las vulnerabilidades añadidas son bastante antiguas según los estándares actuales. Se publicaron parches en 2008, 2009 y 2010. Pero las vulnerabilidades de Microsoft Defender son de este año. Estas dos son:
- CVE‑2026‑41091 ( puntuación CVSS 7,8 sobre 10): una vulnerabilidad de elevación de privilegios de Microsoft Defender. Un atacante local que ya tiene cierto acceso a una máquina puede abusar de Defender para obtener permisos de nivel SYSTEM, lo que le otorga efectivamente control total sobre la misma. Windows .
- CVE‑2026‑45498 (puntuación CVSS de 4,0 sobre 10): una vulnerabilidad de denegación de servicio en Microsoft Defender. Un atacante puede interferir con Defender interrumpiendo su funcionamiento normal. Si los atacantes logran bloquear o deshabilitar el motor antivirus a voluntad, pueden crear un entorno más seguro para que su malware se ejecute sin ser detectado.
Deberías tomarte en serio la corrección de estas vulnerabilidades si:
- Usted confía en Microsoft Defender como su principal protección de endpoints.
- Tú gestionas Windows sistemas en un entorno empresarial, escolar o gubernamental local
- Tienes máquinas compartidas, servidores de terminal o cualquier entorno donde varios usuarios inicien sesión en el mismo sistema.
Como es de esperar de nosotros, no recomendamos confiar en Windows Defender por sí solo. Hay mejores opciones disponibles, y no son mutuamente excluyentes.
Cómo aplicar un parche
Los productos de seguridad son software, y el software tiene errores. Cuando esos errores terminan en una lista de vulnerabilidades conocidas que han sido explotadas, ignorarlos es como dejar la puerta de entrada abierta porque "la alarma detectará a cualquiera que entre".
Cerciorarse Windows La actualización está habilitada y configurada para recibir actualizaciones de productos de Microsoft. Las actualizaciones de la plataforma Defender suelen distribuirse junto con las actualizaciones acumulativas periódicas.
Compruebe también que estén instaladas las últimas actualizaciones de seguridad e inteligencia artificial de Microsoft Defender.
La primera versión de la plataforma antimalware Microsoft Defender que corrige estas vulnerabilidades es la 4.18.26040.7.
Normalmente puedes encontrar ese número de versión en la Seguridad Windows :
- Abre el menú Inicio y busca Seguridad Windows
- Ir a Protección contra virus y amenazas
- Haz clic en Configuración o en el icono de engranaje.
- Abrir Acerca de
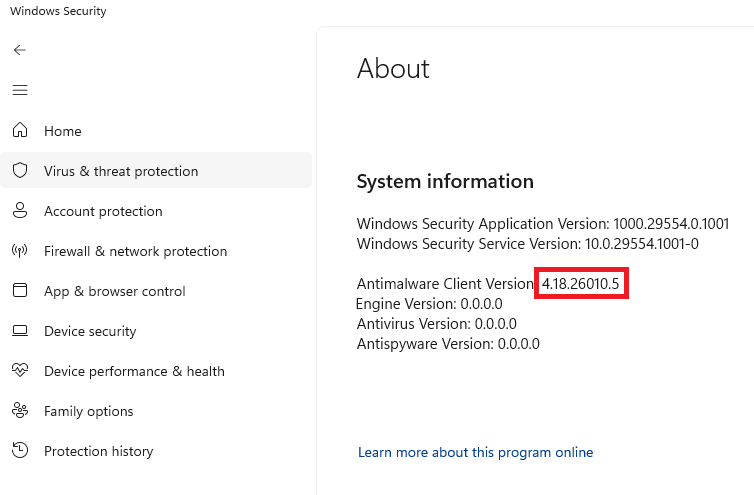
Incluso con la actualización automática habilitada, no recibí este parche de inmediato. Las actualizaciones de la plataforma Defender pueden retrasarse con respecto a las definiciones o aparecer solo cuando se acumula una actualización. Windows Microsoft suele lanzar actualizaciones para su plataforma antimalware Microsoft Defender una vez al mes, o según sea necesario para protegerse contra nuevas amenazas.
Así que tendré que esperar. Menos mal que estoy protegido.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .